
Bewährte Technologien
Bewährte Technologien
Sicherheitstests für Technologien
Wir testen Web- und mobile Anwendungen, APIs, Cloud-Umgebungen, interne Infrastrukturen, KI-Systeme, IoT- und Embedded-Geräte sowie industrielle OT-, ICS- und SCADA-Systeme. Abhängig von Ihren Zielen und Risiken wählen wir die geeignete Testmethode, ein Sicherheitsaudit oder umfassendes Red Teaming.
Kostenlose Beratung vereinbaren

Welche Technologien können wir testen?
Die Sicherheit eines Produkts hängt nicht nur von seiner Benutzeroberfläche ab. Risiken können in APIs, Cloud-Konfigurationen, mobilen Anwendungen, internen Netzwerken, der Gerätefirmware oder in KI-Systemen entstehen. Deshalb testen wir sowohl einzelne Technologien als auch vollständig vernetzte Ökosysteme.
KI- und LLM-Systeme
Wir testen die Sicherheit von KI-Anwendungen, Chatbots, KI-Agenten und RAG-Systemen. KI-Penetrationstests überprüfen die Widerstandsfähigkeit gegen Prompt Injection, Jailbreak-Angriffe, den Abfluss sensibler Daten, Modellmanipulation und den Missbrauch externer Tools gemäß den OWASP Top 10 for LLM Applications.
Mehr erfahren
Cloud-Umgebungen
Wir überprüfen die Sicherheit von AWS, Microsoft Azure und Google Cloud Platform durch die Simulation realer Angriffe. Cloud-Penetrationstests umfassen IAM, Cloud-Speicher, Kubernetes, Netzwerkregeln und öffentlich erreichbare Dienste.
Mehr erfahren
Webanwendungen
Wir überprüfen die Widerstandsfähigkeit von Webanwendungen gegen Angriffe wie SQL Injection, Cross-Site Scripting (XSS), Authentifizierungsfehler und Rechteausweitung. Unsere Penetrationstests für Webanwendungen folgen dem OWASP Web Security Testing Guide und den OWASP Top 10. Jede Feststellung wird manuell verifiziert.
Mehr erfahren
Mobile Anwendungen
Penetrationstests für Android- und iOS-Anwendungen überprüfen den Schutz sensibler Daten, APIs, der Serverkommunikation und lokaler Speicher sowie die Widerstandsfähigkeit gegen Reverse Engineering, Rooting, Jailbreaking und weitere Angriffsarten.
Mehr erfahren
Netzwerkinfrastruktur und interne Systeme
Wir simulieren Angriffe auf interne und externe Infrastrukturen einschließlich Firewalls, VPNs, Active Directory, Servern und Datenbanken. Penetrationstests der Netzwerkinfrastruktur überprüfen Netzwerkkonfigurationen, Segmentierung, Rechteausweitung und mögliche laterale Bewegungen eines Angreifers.
Mehr erfahren
APIs und Microservices
Penetrationstests für APIs und Microservices überprüfen die Sicherheit von REST-, GraphQL- und weiteren Schnittstellen einschließlich der Kommunikation zwischen Microservices. Wir testen OAuth, JWT, API-Gateways, Autorisierung, Eingabevalidierung und die Widerstandsfähigkeit von APIs gemäß den OWASP API Security Top 10.
Mehr erfahren
IoT-Geräte
Wir testen die Sicherheit von IoT- und Embedded-Geräten, Firmware, Hardwareschnittstellen sowie verbundenen Anwendungen und Cloud-Diensten. Wir überprüfen das Risiko unbefugter Zugriffe, Manipulationen, Datenlecks und des Missbrauchs von Aktualisierungsmechanismen.
Mehr erfahren
OT-, ICS- und SCADA-Systeme
Wir testen die Sicherheit industrieller Netzwerke, Steuerungssysteme und Produktionstechnologien. Dabei überprüfen wir Segmentierung, Fernzugriffe, industrielle Protokolle und Verbindungen zwischen OT-Umgebungen und der Unternehmens-IT.
Mehr erfahren
Penetrationstests
Wir überprüfen, ob Schwachstellen in Ihren Technologien tatsächlich ausgenutzt werden können und welche Auswirkungen ein erfolgreicher Angriff hätte. Erfahren Sie, wie Penetrationstests ablaufen, wann sie sinnvoll sind und welche Arten von Tests wir durchführen.
Mehr erfahren
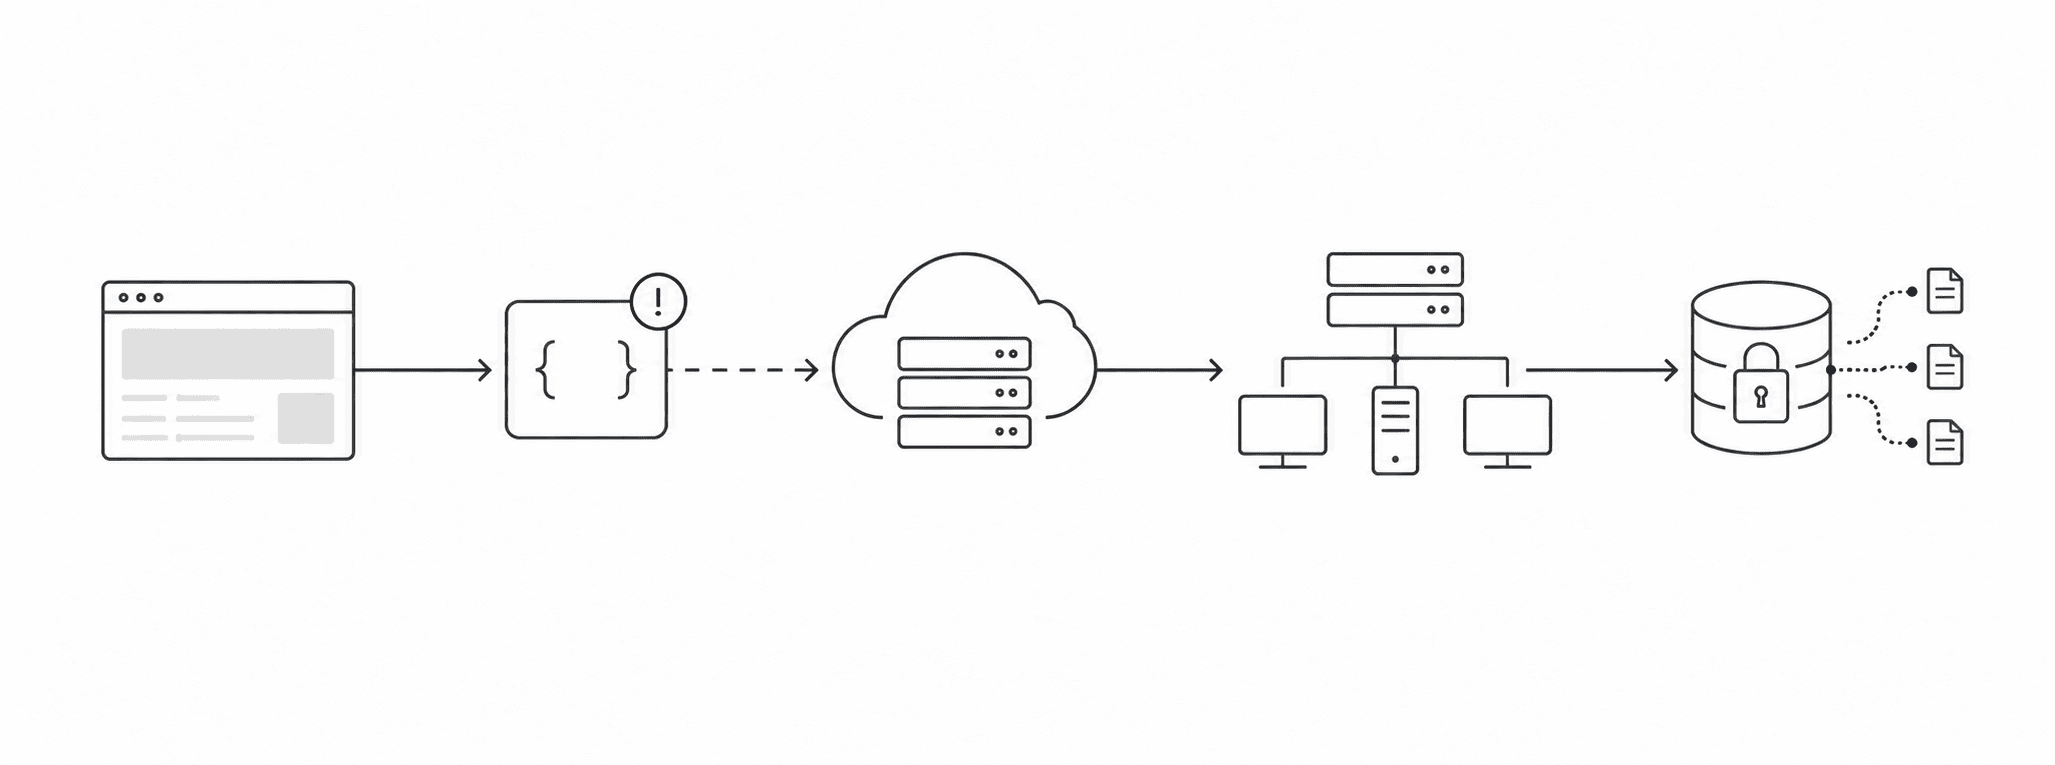
Angreifer wählen die schwächste Stelle Ihres Systems
Moderne Produkte verbinden Anwendungen, APIs, Cloud-Dienste und Infrastrukturen. Eine Schwachstelle in einer einzigen Komponente kann sensible Daten oder weitere Systeme gefährden. Deshalb testen wir sowohl die Technologien als auch ihre Verbindungen.
Umfang der Sicherheitstests festlegen
Sie wissen nicht, was Sie alles testen müssen?
Wir helfen Ihnen, den richtigen Testumfang festzulegen
Vielleicht wissen Sie bereits, welches Produkt oder System Sie überprüfen möchten. Seine Sicherheit hängt jedoch häufig von weiteren Komponenten ab. Eine Web- oder mobile Anwendung kann mit APIs, Cloud-Diensten, interner Infrastruktur, Benutzerkonten oder Diensten von Drittanbietern verbunden sein. Wird eine dieser Komponenten nicht berücksichtigt, kann ein Angriffsweg unentdeckt bleiben.
Testumfang besprechen
Die Tests können auch WLAN-Netzwerke, VPNs und Fernzugriffe, Active Directory, Server, Datenbanken, Netzwerkgeräte, privilegierte Konten, Netzwerksegmentierung sowie industrielle OT-, ICS- und SCADA-Systeme umfassen.
Vor Projektbeginn erfassen wir gemeinsam die Architektur der Lösung, Datenflüsse, Benutzerrollen, externe Integrationen und die wichtigsten Risiken. Anschließend bestimmen wir:
- welche Technologien und Komponenten getestet werden,
- welche Art und Tiefe der Tests geeignet ist,
- welche Szenarien das größte Risiko darstellen,
- ob verbundene Dienste und Integrationen ebenfalls überprüft werden,
- wie viel Zeit und Kapazität die Tests erfordern.
Das Ergebnis ist ein Testumfang, der Ihrer Architektur, Ihren Risiken und Ihren verfügbaren Ressourcen entspricht.
Wie laufen Sicherheitstests für Technologien ab?
Der konkrete Ablauf hängt von der getesteten Technologie, den Projektzielen und der gewählten Testmethode ab. Gemeinsam definieren wir einen Umfang, der der Architektur der Lösung, den tatsächlichen Risiken und Ihren Sicherheitsanforderungen entspricht.
01
Wir erfassen Ihre Technologien
Wir identifizieren Anwendungen, APIs, Cloud-Dienste, Infrastrukturen, Geräte, Benutzerrollen und externe Integrationen. Wir erfassen ihre Verbindungen und Datenflüsse, um die gesamte technologische Umgebung zu verstehen und keine wichtigen Komponenten zu übersehen.
02
Wir definieren Risiken und Ziele
Gemeinsam legen wir fest, was die Tests überprüfen sollen, welche Systeme und Daten besonders wichtig sind und welche Auswirkungen eine Kompromittierung hätte. Dabei berücksichtigen wir kritische Prozesse, mögliche Angriffsszenarien, regulatorische Pflichten und Ihre geschäftlichen Prioritäten.
03
Wir wählen die geeignete Testmethode
Auf Grundlage der Technologie, der identifizierten Risiken und des gewünschten Ergebnisses empfehlen wir die geeignete Methode. Dazu können Penetrationstests, Konfigurations- oder Sicherheitsaudits, KI-Tests, Social Engineering oder umfassendes Red Teaming mit mehreren Angriffsmethoden gehören.
04
Wir überprüfen die Sicherheit in der Praxis
Unsere Ethical Hacker testen die ausgewählten Technologien, Konfigurationen und Sicherheitsmaßnahmen. Wir kombinieren automatisierte Tools mit manuellen Tests und realistischen Szenarien, um auch Schwachstellen und Angriffswege aufzudecken, die ein gewöhnlicher Scan nicht erkennt.
05
Wir übergeben Ergebnisse und Empfehlungen
Wir bereiten die Ergebnisse in einer verständlichen und auf die Testmethode abgestimmten Form auf. Wir erklären die identifizierten Risiken, bewerten ihren Schweregrad und empfehlen konkrete Maßnahmen. Je nach Projektumfang können wir nach der Behebung auch deren Wirksamkeit überprüfen.
Wann sollten Sie Ihre Technologien testen?
Sicherheitstests sollten nicht erst nach einem Vorfall erfolgen. Schwachstellen können während der Entwicklung, nach Aktualisierungen, bei Änderungen der Architektur oder durch die Anbindung neuer Dienste entstehen. Rechtzeitige Tests helfen, sie zu erkennen, bevor Benutzer, sensible Daten oder der Betrieb gefährdet werden. Besonders empfehlenswert sind Tests:
Tests vor der Einführung helfen, Schwachstellen zu erkennen, bevor Kunden oder Mitarbeiter das System verwenden. In dieser Phase lassen sich Fehler meist schneller und kostengünstiger beheben.
Neue Funktionen und Änderungen am Code können auch in einer zuvor sicheren Anwendung Schwachstellen verursachen. Tests zeigen, ob sich die Aktualisierung auf Authentifizierung, Berechtigungen, Datenverarbeitung oder die Kommunikation mit anderen Systemen ausgewirkt hat.
Die Verlagerung von Systemen, Änderungen der Netzwerkarchitektur oder eine Cloud-Migration können zu Fehlkonfigurationen und unbeabsichtigt erreichbaren Diensten führen. Wir überprüfen die neue Umgebung und ihre Verbindungen zur bestehenden Infrastruktur.
Eine neue API, externe Integration oder Dienstleistung eines Drittanbieters vergrößert die Angriffsfläche. Wir überprüfen Zugriffskontrollen, die Sicherheit der Kommunikation und Risiken, die durch die Verbindung einzelner Systeme entstehen.
KI-Anwendungen, Chatbots, Agenten und RAG-Systeme können anfällig für Prompt Injection, Datenlecks oder den Missbrauch verbundener Tools sein. Tests helfen, diese Risiken vor der Bereitstellung für Benutzer zu erkennen.
Die Sicherheit eines Geräts hängt von Hardware, Firmware, Kommunikationsschnittstellen, Anwendungen und Cloud-Diensten ab. Frühzeitige Tests ermöglichen es, Schwachstellen noch vor Beginn der Produktion oder Auslieferung zu beheben.
Nach einem Angriff oder verdächtigen Aktivitäten muss überprüft werden, ob die Ursache des Vorfalls beseitigt wurde und keine weiteren Angriffswege bestehen. Tests helfen außerdem, die Wirksamkeit neu eingeführter Maßnahmen zu bewerten.
Sicherheitstests können technische Mängel aufdecken, die das Ergebnis eines Audits oder einer Zertifizierung beeinflussen könnten. Sie liefern außerdem Nachweise für die Wirksamkeit ausgewählter Sicherheitsmaßnahmen.
Technologien, Bedrohungen und Angriffsmethoden entwickeln sich ständig weiter. Regelmäßige Tests helfen, neue Schwachstellen zu erkennen und zu überprüfen, ob bestehende Sicherheitsmaßnahmen weiterhin wirksam sind.
Tests und Compliance
Wir überprüfen Sicherheitsmaßnahmen in der Praxis
Gesetze, Sicherheitsstandards und Kundenanforderungen verlangen zunehmend eine regelmäßige Überprüfung von Technologien und eingeführten Sicherheitsmaßnahmen. Abhängig von den konkreten Pflichten können ein Penetrationstest, ein Sicherheitsaudit, eine Konfigurationsprüfung oder umfassendere Resilienztests geeignet sein.
Anforderungen an die Tests besprechen
Wir können den Umfang und die Testmethode an die Anforderungen folgender Regelwerke anpassen:
- NIS2,
- DORA,
- Cyber Resilience Act,
- ISO/IEC 27001,
- PCI DSS,
- EU AI Act.
Die konkreten Anforderungen hängen von der Art der Organisation, dem Produkt, den eingesetzten Technologien und dem regulatorischen Status ab. Testergebnisse können technische Nachweise über das Sicherheitsniveau und die Wirksamkeit eingeführter Maßnahmen liefern. Sie ersetzen jedoch weder eine rechtliche Bewertung noch ein umfassendes Compliance-Audit.
Was erhalten Sie nach den Tests?
Wir passen die Ergebnisse an die Testmethode, die eingesetzten Technologien und die Projektziele an. Sie erhalten nicht nur eine Liste der Feststellungen, sondern auch eine Erklärung ihrer Zusammenhänge und möglichen Auswirkungen sowie konkrete Empfehlungen für das technische Team und die Unternehmensleitung.
01
Technische Feststellungen
Wir dokumentieren identifizierte Schwachstellen, Fehlkonfigurationen und Mängel in den Sicherheitsmaßnahmen. Jede Feststellung wird um Nachweise, eine Bewertung des Schweregrads und technische Informationen ergänzt, die für ihr Verständnis und ihre Behebung erforderlich sind.
02
Analyse der Angriffswege
Wir erklären, wie einzelne Schwachstellen die Sicherheit der gesamten Lösung beeinflussen können. Bei geeigneten Testmethoden zeigen wir außerdem, wie ein Angreifer sie kombinieren könnte und welchen Zugriff auf Systeme oder Daten er dadurch erhalten könnte.
03
Management Summary
Die Unternehmensleitung erhält einen verständlichen Überblick über die wichtigsten Feststellungen, deren mögliche geschäftliche Auswirkungen und die empfohlenen Prioritäten. Die Zusammenfassung ermöglicht fundierte Entscheidungen ohne detaillierte technische Kenntnisse.
04
Empfehlungen zur Behebung
Für jede relevante Feststellung empfehlen wir konkrete Schritte zur Verringerung des Risikos oder Beseitigung der Schwachstelle. Die Empfehlungen passen wir an die getesteten Technologien, die Architektur der Lösung und die Möglichkeiten Ihres technischen Teams an.
05
Beratung und anschließende Überprüfung
Unsere Experten präsentieren Ihnen die Ergebnisse, erklären ihre Zusammenhänge und beantworten Ihre Fragen. Wir helfen bei der Priorisierung der Maßnahmen und können je nach Projekt überprüfen, ob die empfohlenen Änderungen korrekt umgesetzt wurden.
Hinter jedem Sicherheitstest stehen erfahrene Ethical Hacker
Unsere Erfahrung aus Penetrationstests, Audits und Red Teaming verbinden wir mit manuellen Tests, um auch verborgene Schwachstellen und Angriffswege aufzudecken.
Kostenlose Beratung vereinbaren
Warum Citadelo?
Kostenlosen Report herunterladen
Wir überprüfen die Sicherheit von Web- und mobilen Anwendungen, APIs, Cloud-Umgebungen, Infrastrukturen, KI, IoT-Geräten und industriellen OT-, ICS- und SCADA-Systemen. Abhängig von Ihren Zielen wählen wir die geeignete Testmethode, ein Audit oder Red Teaming.
Wir führen jährlich mehr als 600 Sicherheitsprojekte durch. Im Jahr 2025 identifizierten wir 3.293 Feststellungen und unsere Experten haben mehr als 20 zugewiesene CVEs vorzuweisen. Wir verifizieren jede Feststellung, erklären ihre Auswirkungen und empfehlen eine konkrete Lösung.
Die wichtigsten Erkenntnisse aus unseren realen Projekten finden Sie in unserem kostenlosen Ethical Hacker Report.
Häufig gestellte Fragen
Antworten auf die häufigsten Fragen zu getesteten Technologien, der Festlegung des richtigen Umfangs, dem Ablauf der Sicherheitstests und ihren Ergebnissen.
Beginnen Sie mit den Systemen, deren Kompromittierung die größten Auswirkungen auf den Betrieb, Kunden oder sensible Daten hätte. Dazu gehören häufig öffentlich erreichbare Anwendungen, APIs, Cloud-Dienste, Fernzugriffe oder kritische interne Infrastrukturen. Wenn Sie unsicher sind, helfen wir Ihnen, die Prioritäten anhand Ihrer Architektur und Risiken festzulegen.
Ja. Eine Web- oder mobile Anwendung kann mit APIs, Cloud-Diensten, interner Infrastruktur oder externen Systemen verbunden sein. Das gemeinsame Testen mehrerer Technologien hilft dabei, Schwachstellen an ihren Schnittstellen und mögliche Angriffswege innerhalb der gesamten Lösung zu erkennen.
Nicht immer. Wir können Tests ohne Zugriff auf den Quellcode aus der Perspektive eines externen Angreifers durchführen. Wenn Sie uns den Code zur Verfügung stellen, können wir die Anwendung besser verstehen und uns auch auf Schwachstellen konzentrieren, die bei gewöhnlichen externen Tests schwieriger zu erkennen sind.
Ja, sofern die Tests sicher und ohne unangemessenes Betriebsrisiko durchgeführt werden können. Wir legen zulässige Methoden, Testzeiten, Ansprechpartner und ausgeschlossene Systeme im Voraus fest. Bei sensiblen Technologien können wir eine Testumgebung verwenden oder den Umfang einschränken.
Einige Testtechniken können die Systemlast erhöhen oder ungewöhnliches Verhalten auslösen. Deshalb bewerten wir die Risiken im Voraus und passen die Tests an die Sensibilität der Umgebung an. Potenziell störende Schritte führen wir nicht ohne Zustimmung durch. Bei kritischen Systemen wählen wir eine besonders vorsichtige Vorgehensweise.
Die Dauer hängt von der Art der Technologie, der Größe und Komplexität der Umgebung, der gewünschten Testtiefe und den verfügbaren Unterlagen ab. Ein kleinerer Test kann einige Tage dauern, ein umfangreicheres Projekt mehrere Wochen. Nach der ersten Beratung und Festlegung des Umfangs erstellen wir eine genaue Zeitschätzung.
Die Häufigkeit hängt vom Risikoniveau, der Geschwindigkeit von Änderungen und regulatorischen Anforderungen ab. Wir empfehlen regelmäßige Tests sowie eine erneute Überprüfung nach umfangreichen Aktualisierungen, Architekturänderungen, der Anbindung neuer Dienste oder einem Sicherheitsvorfall.
Ja. Nach der Behebung können wir überprüfen, ob die Schwachstellen korrekt entfernt wurden und ob die vorgenommenen Änderungen keine zusätzlichen Sicherheitsrisiken verursacht haben. Der Retest liefert einen aktualisierten Status zu den einzelnen Feststellungen.
In einer ersten Beratung betrachten wir die eingesetzten Technologien, ihre Verbindungen, sensible Daten, wesentliche Risiken und das gewünschte Ergebnis. Auf dieser Grundlage empfehlen wir einen Penetrationstest, ein Sicherheitsaudit, eine Konfigurationsprüfung, Red Teaming oder eine Kombination mehrerer Methoden.
Ein Penetrationstest überprüft praktisch, ob Schwachstellen tatsächlich ausgenutzt werden können und welche Auswirkungen ein erfolgreicher Angriff hätte. Ein Sicherheitsaudit konzentriert sich vor allem auf Konfigurationen, eingeführte Maßnahmen und die Erfüllung der Anforderungen einer ausgewählten Methodik oder Norm.
Red Teaming eignet sich, wenn Sie die Widerstandsfähigkeit der gesamten Organisation und nicht nur die Sicherheit einer einzelnen Technologie überprüfen möchten. Es simuliert die Vorgehensweise eines realen Angreifers und kann digitale Angriffe, Social Engineering und physisches Eindringen kombinieren. Gleichzeitig wird überprüft, ob das Sicherheitsteam den Angriff rechtzeitig erkennen, stoppen und bewältigen kann.

Haben Sie Interesse daran, die Sicherheit Ihres Unternehmens zu erhöhen?
Reservieren Sie bei uns ein kostenloses 15-minütiges Beratungsgespräch und erfahren Sie, wie wir Ihnen dabei helfen können.
Jetzt buchen

Bitte melden Sie sich für unseren Newsletter an, um alle wichtigen Neuigkeiten zu Cybersicherheit und ethischem Hacking zu erhalten.
© 2024 citadelo AG. Alle Rechte vorbehalten.


