
Testované technologie
Testované technologie
Bezpečnostní testování technologií
Testujeme webové a mobilní aplikace, API, cloud, interní infrastrukturu, AI systémy, IoT a embedded zařízení i průmyslové OT, ICS a SCADA systémy. Podle vašich cílů a rizik zvolíme vhodný způsob testování, bezpečnostní audit nebo komplexní Red Teaming.
Rezervovat bezplatnou konzultaci

Jaké technologie dokážeme otestovat?
Bezpečnost produktu nezávisí pouze na jeho uživatelském rozhraní. Riziko může vzniknout v API, cloudové konfiguraci, mobilní aplikaci, interní síti, firmwaru zařízení nebo systému umělé inteligence. Proto testujeme samostatné technologie i celé propojené ekosystémy.
AI a LLM systémy
Testujeme bezpečnost AI aplikací, chatbotů, AI agentů a RAG systémů. AI pentest ověřuje odolnost proti prompt injection, jailbreak útokům, úniku citlivých dat, manipulaci s modelem i zneužití externích nástrojů podle doporučení OWASP Top 10 for LLM Applications.
Více o testování AI a LLM
Cloudová řešení
Bezpečnost cloudových prostředí ve službách AWS, Microsoft Azure a Google Cloud Platform (GCP) ověřujeme simulací reálných útoků. Penetrační testování cloudových prostředí zahrnuje kontrolu IAM, cloudových úložišť, Kubernetes, síťových pravidel i veřejně dostupných služeb.
Více o testování cloudu
Webové aplikace
Ověřujeme odolnost webových aplikací proti útokům, jako jsou SQL Injection, Cross-Site Scripting (XSS), chyby autentizace nebo eskalace oprávnění. Penetrační testování webových aplikací provádíme podle metodik OWASP Web Security Testing Guide a OWASP Top 10, přičemž každé zjištění manuálně ověřujeme.
Více o testování webů
Mobilní aplikace
Penetrační testování mobilních aplikací pro Android i iOS prověřuje ochranu citlivých dat, API rozhraní, komunikace se serverem, lokálních úložišť i odolnost aplikace proti reverznímu inženýrství, rootingu, jailbreaku a dalším typům útoků.
Více o testování mobilních aplikací
Síťová infrastruktura a interní systémy
Simulujeme útoky na interní i externí infrastrukturu včetně firewallů, VPN, Active Directory, serverů a databází. Penetrační testování síťové infrastruktury ověřuje konfiguraci sítě, segmentaci, eskalaci oprávnění i možnosti laterálního pohybu útočníka.
Více o testování infrastruktury
API a mikroslužby
Penetrační testování API a mikroslužeb prověřuje bezpečnost REST, GraphQL a dalších API rozhraní včetně komunikace mezi mikroslužbami. Testujeme OAuth, JWT, API Gateway, autorizaci, validaci vstupů i odolnost API podle metodiky OWASP API Security Top 10.
Více o testování API
IoT zařízení
Testujeme bezpečnost IoT a embedded zařízení, firmwaru, hardwarových rozhraní i propojených aplikací a cloudových služeb. Ověřujeme riziko neoprávněného přístupu, manipulace, úniku dat a zneužití aktualizací.
Více o testování IoT zařízení
OT, ICS a SCADA systémy
Testujeme bezpečnost průmyslových sítí, řídicích systémů a výrobních technologií. Prověřujeme segmentaci, vzdálené přístupy, průmyslové protokoly i propojení mezi OT a firemní IT infrastrukturou.
Více o testování OT systémů
Penetrační testování
Prověřujeme, zda lze zranitelnosti ve vašich technologiích skutečně zneužít a jaký dopad by měl úspěšný útok. Zjistěte, jak penetrační testování probíhá, kdy jej provést a jaké typy testů realizujeme.
Více o penetračním testování
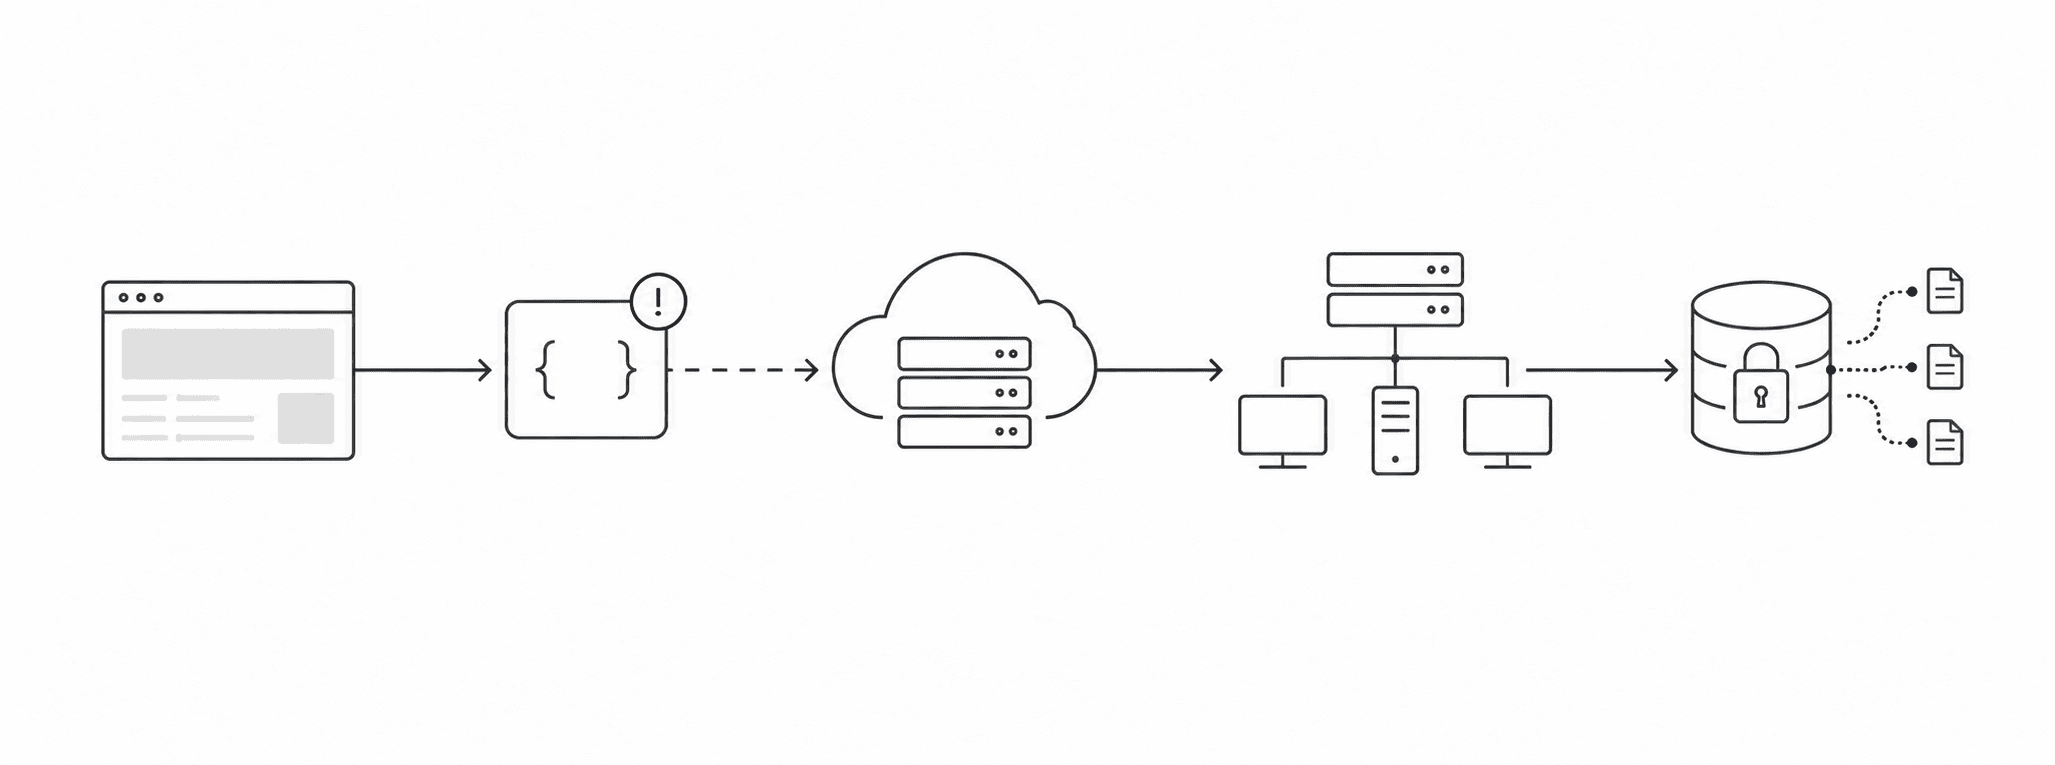
Útočník si vybere nejslabší místo systému
Moderní produkty propojují aplikace, API, cloud i infrastrukturu. Slabina v jediném komponentu může útočníkovi otevřít cestu k citlivým datům nebo dalším systémům. Proto testujeme technologie i jejich vzájemná propojení.
Navrhnout rozsah bezpečnostního testování
Nevíte, co všechno potřebujete otestovat?
Pomůžeme vám správně určit rozsah testování
Možná víte, který produkt nebo systém chcete prověřit, jeho bezpečnost však často závisí i na dalších komponentech. Webová či mobilní aplikace může být propojena s API, cloudem, interní infrastrukturou, uživatelskými účty nebo službami třetích stran. Pokud některou z těchto částí z testování vynecháte, může v ní zůstat neodhalená cesta útoku.
Konzultovat rozsah testování
Do testování můžeme zahrnout také Wi-Fi sítě, VPN a vzdálený přístup, Active Directory, servery, databáze, síťová zařízení, privilegované účty, segmentaci sítě i průmyslové OT, ICS a SCADA systémy.
Před zahájením projektu společně zmapujeme architekturu řešení, datové toky, uživatelské role, externí integrace a nejdůležitější rizika. Následně určíme:
- které technologie a komponenty zahrnout do testování,
- jaký typ a hloubku testu zvolit,
- které scénáře představují největší riziko,
- zda prověřit také související služby a integrace,
- kolik času a kapacit bude testování vyžadovat.
Výsledkem bude rozsah testování odpovídající vaší architektuře, rizikům i možnostem.
Jak probíhá bezpečnostní testování technologií?
Konkrétní průběh závisí na testované technologii, cílech projektu a zvoleném typu testování. Společně nastavíme rozsah tak, aby odpovídal architektuře řešení, reálným rizikům i vašim bezpečnostním požadavkům.
01
Zmapujeme vaše technologie
Identifikujeme aplikace, API, cloudové služby, infrastrukturu, zařízení, uživatelské role i externí integrace. Zmapujeme jejich propojení a datové toky, abychom pochopili celé technologické prostředí a nevynechali důležité komponenty.
02
Určíme rizika a cíle
Společně stanovíme, co má testování prověřit, které systémy a data jsou nejdůležitější a jaký dopad by mělo jejich narušení. Zohledníme kritické procesy, možné scénáře útoku, regulatorní povinnosti i vaše obchodní priority a podle nich nastavíme cíle testování.
03
Zvolíme typ testování
Podle technologie, identifikovaných rizik a požadovaného výsledku doporučíme nejvhodnější způsob prověření. Může jít o penetrační testování, konfigurační nebo bezpečnostní audit, testování AI, sociální inženýrství či komplexní Red Teaming kombinující více způsobů útoku.
04
Ověříme bezpečnost v praxi
Naši etičtí hackeři prověří vybrané technologie, konfigurace a bezpečnostní opatření. Automatizované nástroje kombinujeme s manuálním testováním a realistickými scénáři, abychom odhalili i zranitelnosti a cesty útoku, které běžný sken nemusí rozpoznat.
05
Předáme výsledky a doporučení
Výsledky zpracujeme do srozumitelného výstupu přizpůsobeného typu testování. Identifikovaná rizika vysvětlíme, určíme jejich závažnost a navrhneme konkrétní opatření. Podle rozsahu projektu můžeme po provedení oprav ověřit také jejich účinnost.
Kdy je čas otestovat vaše technologie?
Bezpečnostní testování by nemělo přijít až po incidentu. Zranitelnosti mohou vzniknout při vývoji, aktualizaci, změně architektury i připojení nové služby. Včasné testování je pomůže odhalit dříve, než ohrozí uživatele, citlivá data nebo provoz organizace. Doporučujeme jej zejména:
Testování před uvedením do provozu pomůže odhalit zranitelnosti ještě předtím, než systém začnou používat zákazníci nebo zaměstnanci. Opravy lze v této fázi zpravidla provést rychleji a s nižšími náklady.
Nové funkce a změny kódu mohou vytvořit zranitelnosti i v dříve bezpečné aplikaci. Testování ověří, zda aktualizace neovlivnila autentizaci, oprávnění, zpracování dat nebo komunikaci s dalšími systémy.
Přesun systémů, změna síťové architektury nebo migrace do cloudu mohou vést k chybným konfiguracím a nechtěně zpřístupněným službám. Testování prověří nové prostředí i jeho propojení se stávající infrastrukturou.
Nové API, externí integrace nebo dodavatelská služba rozšiřují plochu dostupnou útočníkům. Ověříme řízení přístupu, zabezpečení komunikace i rizika vyplývající z propojení jednotlivých systémů.
AI aplikace, chatboti, agenti a RAG systémy mohou být zranitelné vůči prompt injection, úniku dat nebo zneužití připojených nástrojů. Testování pomůže tato rizika odhalit ještě před zpřístupněním systému uživatelům.
Bezpečnost zařízení závisí na hardwaru, firmwaru, komunikačních rozhraních, aplikacích i cloudových službách. Včasné testování umožní odstranit zranitelnosti ještě před zahájením výroby nebo distribuce produktu.
Po útoku nebo podezřelé aktivitě je důležité ověřit, zda byly odstraněny příčiny incidentu a zda v prostředí nezůstaly další cesty útoku. Testování zároveň pomůže prověřit účinnost zavedených opatření.
Bezpečnostní testování může předem odhalit technické nedostatky, které by mohly ovlivnit výsledek auditu nebo certifikace. Poskytne také podklady o účinnosti vybraných bezpečnostních opatření.
Technologie, hrozby i metody útočníků se neustále mění. Pravidelné testování pomáhá zachytit nové zranitelnosti a průběžně ověřovat, zda zavedená ochranná opatření stále fungují.
Testování a regulatorní požadavky
Ověříme bezpečnostní opatření v praxi
Legislativa, bezpečnostní normy i požadavky zákazníků stále častěji vyžadují pravidelné prověřování technologií a zavedených bezpečnostních opatření. Podle konkrétních povinností může být vhodný penetrační test, bezpečnostní audit, kontrola konfigurace nebo komplexnější testování odolnosti.
Konzultovat požadavky na testování
Rozsah a způsob testování dokážeme přizpůsobit požadavkům rámců, jako jsou:
- NIS2,
- DORA,
- Cyber Resilience Act,
- ISO/IEC 27001,
- PCI DSS,
- EU AI Act.
Konkrétní požadavky závisí na typu organizace, produktu, používaných technologiích a regulatorním postavení. Výsledky testování mohou poskytnout technické důkazy o úrovni zabezpečení a účinnosti přijatých opatření. Nenahrazují však právní posouzení ani komplexní audit souladu.
Co vám předáme po testování?
Výstupy přizpůsobíme typu testování, použitým technologiím i cílům projektu. Nezískáte pouze seznam nálezů, ale také vysvětlení jejich souvislostí, možného dopadu a konkrétní doporučení pro technický tým i vedení společnosti.
01
Technická zjištění
Zdokumentujeme identifikované zranitelnosti, chybné konfigurace a nedostatky v bezpečnostních opatřeních. Jednotlivé nálezy doplníme o důkazy, hodnocení závažnosti a technické informace potřebné k jejich pochopení a odstranění.
02
Analýza cest útoku
Vysvětlíme, jak mohou jednotlivé slabiny ovlivnit bezpečnost celého řešení. U relevantních typů testování ukážeme také to, jak je může útočník kombinovat a jaký přístup k systémům nebo datům by jejich prostřednictvím mohl získat.
03
Manažerské shrnutí
Vedení společnosti získá srozumitelný přehled nejdůležitějších zjištění, jejich možného obchodního dopadu a doporučených priorit. Shrnutí umožní přijímat rozhodnutí bez nutnosti zabíhat do technických detailů.
04
Doporučení k nápravě
Ke každému relevantnímu nálezu navrhneme konkrétní kroky ke snížení rizika nebo odstranění zranitelnosti. Doporučení přizpůsobíme testovaným technologiím, architektuře řešení a možnostem vašeho technického týmu.
05
Konzultace a následné ověření
Naši odborníci vám výsledky představí, vysvětlí jejich souvislosti a odpoví na vaše otázky. Pomůžeme určit priority nápravy a podle typu projektu můžeme následně ověřit, zda byla doporučená opatření správně zavedena.
Za každým bezpečnostním testem stojí zkušení etičtí hackeři
Zkušenosti z penetračních testů, auditů a Red Teamingu využíváme při prověřování různých technologií. Automatizované nástroje doplňujeme manuálním testováním, které odhalí i skryté zranitelnosti a cesty útoku.
Rezervovat bezplatnou konzultaci
Proč právě Citadelo?
Stáhnout bezplatný report
Prověřujeme bezpečnost webových a mobilních aplikací, API, cloudu, infrastruktury, AI, IoT zařízení i průmyslových OT, ICS a SCADA systémů. Podle vašich cílů zvolíme vhodný typ testování, auditu nebo Red Teamingu.
Ročně realizujeme více než 600 bezpečnostních projektů. V roce 2025 jsme identifikovali 3 293 nálezů a naši odborníci mají na kontě více než 20 přidělených CVE. Každý nález ověříme, vysvětlíme jeho dopad a doporučíme konkrétní řešení.
Nejdůležitější poznatky z reálných projektů najdete v našem bezplatném Ethical Hacker Reportu.
Často kladené otázky
Odpovědi na nejčastější otázky o testovaných technologiích, určení správného rozsahu, průběhu bezpečnostního testování a jeho výsledcích.
Začněte u systémů, jejichž narušení by mělo největší dopad na provoz, zákazníky nebo citlivá data. Obvykle jde o veřejně dostupné aplikace, API, cloudové služby, vzdálené přístupy nebo kritickou interní infrastrukturu. Pokud si nejste jistí, pomůžeme vám priority určit na základě architektury a rizik.
Ano. Webová nebo mobilní aplikace může být propojena s API, cloudem, interní infrastrukturou nebo externími službami. Společné testování více technologií umožní odhalit také zranitelnosti vznikající na jejich rozhraních a možné cesty útoku napříč celým řešením.
Ne vždy. Testování můžeme provést bez přístupu ke zdrojovému kódu z pohledu externího útočníka. Pokud nám kód zpřístupníte, můžeme lépe porozumět fungování aplikace a zaměřit se také na zranitelnosti, které se při běžném externím testování odhalují obtížněji.
Ano, pokud lze testování provést bezpečně a bez nepřiměřeného rizika pro provoz. Předem stanovíme povolené metody, čas testování, kontaktní osoby i systémy, kterých se test nesmí dotknout. U citlivých technologií můžeme využít testovací prostředí nebo omezený rozsah testování.
Některé testovací techniky mohou zvýšit zatížení systému nebo vyvolat nestandardní chování. Rizika proto posoudíme předem a testování přizpůsobíme citlivosti prostředí. Nebezpečné kroky bez souhlasu neprovádíme a u kritických systémů volíme opatrnější postup.
Délka závisí na typu technologie, velikosti a složitosti prostředí, požadované hloubce testu a dostupných podkladech. Menší test může trvat několik dní, rozsáhlejší projekt několik týdnů. Přesný časový odhad stanovíme po úvodní konzultaci a určení rozsahu.
Frekvence závisí na úrovni rizika, tempu změn a regulatorních požadavcích. Testování doporučujeme alespoň pravidelně opakovat a vždy jej zvážit po významné aktualizaci, změně architektury, připojení nové služby nebo bezpečnostním incidentu.
Ano. Po provedení oprav můžeme ověřit, zda byly zranitelnosti správně odstraněny a zda zavedené změny nevytvořily další bezpečnostní rizika. Výsledkem retestu je aktualizovaný přehled stavu jednotlivých nálezů.
Na úvodní konzultaci společně projdeme testované technologie, jejich propojení, citlivá data, hlavní rizika a požadovaný výsledek. Na základě toho doporučíme penetrační test, bezpečnostní audit, kontrolu konfigurace, Red Teaming nebo kombinaci více přístupů.
Penetrační test prakticky ověřuje, zda lze zranitelnosti skutečně zneužít a jaký dopad by měl úspěšný útok. Bezpečnostní audit se zaměřuje především na konfigurace, zavedená opatření a soulad s požadavky zvolené metodiky nebo normy.
Red Teaming je vhodný, když chcete prověřit odolnost organizace jako celku, nejen bezpečnost jedné technologie. Simuluje postup skutečného útočníka a může kombinovat digitální útok, sociální inženýrství i fyzický průnik. Ověřuje také schopnost bezpečnostního týmu útok včas odhalit, zastavit a zvládnout.

Máte zájem o zvýšení bezpečnosti své společnosti?
Zarezervujte si u nás bezplatnou 15minutovou konzultaci a zjistěte, jak vám s tím můžeme pomoci.
Rezervovat hned

Přihlaste se k odběru našeho newsletteru a získejte všechny důležité novinky v oblasti kybernetické bezpečnosti a etického hackování.
© 2024 citadelo AG. Všechna práva vyhrazena.


