
Sociální inženýrství
Sociální inženýrství
Lidský faktor byl, je a ještě dlouho bude nejčastějším vektorem útoku v oblasti firemní kybernetické bezpečnosti. Sociální inženýrství je technika etického hackingu, při níž využíváme psychologické triky a manipulaci s lidským chováním k získání citlivých informací nebo provedení neoprávněných akcí.
Pomocí realistických simulovaných útoků prověříme, zda vaši zaměstnanci dokážou rozpoznat phishing, podvodný telefonát nebo jinou formu manipulace dříve, než útočníkům otevřou cestu k firemním systémům a citlivým údajům.
Rezervovat bezplatnou konzultaci
Důvěřují nám společnosti z celosvětového žebříčku Fortune 500


Jak funguje sociální inženýrství?
Můžete mít nejmodernější firewally, vícefaktorové ověřování i pokročilou detekci hrozeb. Přesto často stačí jedno neuvážené kliknutí, prozrazené heslo nebo přesvědčivý telefonát útočníka a bezpečnost vaší firmy může být ohrožena.
Útočníci se vydávají za kolegy, členy vedení společnosti, dodavatele nebo pracovníky technické podpory. Využívají důvěru, nepozornost a časový tlak, aby zaměstnance přesvědčili k otevření škodlivé přílohy, zadání přihlašovacích údajů nebo provedení neoprávněné akce.
S nástupem umělé inteligence jsou tyto útoky stále přesvědčivější, cílenější a obtížněji odhalitelné. Phishingové e-maily už nemusejí obsahovat gramatické chyby, mohou být personalizovány pomocí informací získaných z veřejných zdrojů a doplněny o podvodné telefonáty, podvržené identity, spoofing, klonování hlasu nebo deepfake obsah.
Pomocí pečlivě připravených scénářů sociálního inženýrství testujeme odolnost vaší firmy v praxi. Cílem není zaměstnance nachytat, ale zjistit, jak by na skutečný útok reagovali, zda by jej správně nahlásili a které bezpečnostní procesy je třeba zlepšit.
Nejčastější typy útoků
Téměř 40 % zaměstnanců podlehlo simulovanému útoku
Naše zkušenosti ukazují, že při prvním testování může simulovanému phishingovému nebo vishingovému útoku podlehnout významná část zaměstnanců. V některých případech se etickým hackerům podařilo oklamat až 40 % testovaných osob.
Útočníkům přitom často stačí důvěryhodně vypadající e-mail, přesvědčivý telefonát a informace, které si o společnosti nebo jejích zaměstnancích dokážou zjistit z veřejně dostupných zdrojů. Kombinací phishingu a vishingu mohou zvýšit důvěryhodnost připraveného scénáře a vytvořit tlak na rychlé jednání.
Úspěšný útok sociálního inženýrství může vést k odcizení přihlašovacích údajů, neoprávněnému přístupu do firemních systémů, podvodné platbě nebo úniku citlivých informací. Jediný neuvážený krok zaměstnance tak může útočníkům vytvořit vstupní bod do jinak dobře zabezpečené organizace.
Phishingové testování ukáže, kolik zaměstnanců otevře podvodnou zprávu, klikne na odkaz, poskytne požadované údaje nebo útok správně nahlásí. Výsledkem testování sociálního inženýrství jsou reálné údaje o bezpečnostním povědomí zaměstnanců, rizikových skupinách i fungování interních procesů.
Simulovaný útok vám umožní odhalit slabá místa bezpečně a v kontrolovaném prostředí dříve, než je využije skutečný útočník.
Phishing
Phishing je nejrozšířenější forma sociálního inženýrství, která probíhá prostřednictvím e-mailu. Útočník se vydává za důvěryhodnou osobu nebo organizaci, například IT oddělení, vedení firmy, banku nebo dodavatele, a snaží se zaměstnance přesvědčit k zadání přihlašovacích údajů, otevření podvodného odkazu nebo škodlivé přílohy.
Vishing
Vishing je podvodný telefonát, při kterém útočník vystupuje například jako kolega, pracovník technické podpory, dodavatel nebo zástupce důvěryhodné instituce. Pomocí přesvědčivého příběhu a časového tlaku se snaží zaměstnance přimět, aby prozradil citlivé informace nebo provedl požadovanou akci. Důvěryhodnost telefonátu může zvýšit podvržené telefonní číslo nebo hlas vytvořený pomocí umělé inteligence.
Smishing
Smishing využívá SMS zprávy nebo komunikační aplikace, jako jsou WhatsApp, Messenger či Telegram. Útočník může zaměstnance upozornit na změnu hesla, bezpečnostní incident, doručení zásilky nebo jinou naléhavou situaci a prostřednictvím podvodného odkazu nebo odpovědi od něj získat citlivé údaje.
Jaké další útoky sociálního inženýrství testujeme?
Phishing, vishing a smishing patří mezi nejznámější útoky na lidský faktor. Při cílenějších scénářích však útočníci využívají také whaling, spear phishing, spoofing nebo tailgating. Jednotlivé techniky mohou vzájemně kombinovat, aby zvýšili důvěryhodnost útoku a získali přístup k citlivým informacím, firemním systémům nebo chráněným prostorám.
Whaling
Whaling je cílený phishingový útok zaměřený na členy vedení nebo jiné vysoce postavené osoby v organizaci. Útočník využívá informace o jejich pracovní pozici, pravomocích a obchodních vztazích, aby připravil důvěryhodný požadavek na platbu, poskytnutí údajů nebo provedení citlivé operace.
Spear phishing
Spear phishing je cílený phishingový útok připravený pro konkrétní osobu nebo skupinu zaměstnanců. Využívá informace o pracovní pozici, kolezích či projektech, díky čemuž působí důvěryhodněji než běžný hromadný phishing. Často jej využíváme také v rámci komplexního Red Teamingu.
Spoofing
Spoofing umožňuje útočníkovi vydávat se za důvěryhodnou osobu nebo organizaci prostřednictvím podvržené e-mailové adresy, telefonního čísla nebo identity odesílatele. V kombinaci s phishingem či vishingem může výrazně zvýšit přesvědčivost připraveného scénáře.
Tailgating
Tailgating je technika fyzického sociálního inženýrství, při níž se útočník dostane do chráněných prostor spolu s oprávněnou osobou. Test prověří, zda zaměstnanci kontrolují oprávnění ke vstupu a dokážou správně reagovat na pohyb neznámé osoby v organizaci.
Clickjacking
Clickjacking je technická zranitelnost, při níž útočník překryje nebo skryje ovládací prvek webové stránky a přiměje uživatele kliknout na něco jiného, než očekává. Nejde o klasické sociální inženýrství, proto jej prověřujeme především v rámci penetračního testování webových aplikací.
Jak probíhá test sociálního inženýrství?
Testování sociálního inženýrství připravujeme na míru podle prostředí, rizik a bezpečnostních cílů vaší organizace. Celý průběh předem nastavíme tak, aby realisticky prověřil zaměstnance a interní procesy bez ohrožení běžného provozu.
Společně určíme, co má simulovaný útok prověřit, které skupiny zaměstnanců budou zahrnuty a jaké hranice nesmí testování překročit. Nastavíme také pravidla pro ochranu zaměstnanců, citlivých údajů a běžného provozu organizace.
Vytvoříme důvěryhodný scénář podle vašeho odvětví, pracovního prostředí a vybraných cílových skupin. Při cílených útocích můžeme využít také informace o společnosti a zaměstnancích, které jsou dostupné z veřejných zdrojů.
Spustíme dohodnutý phishingový, vishingový, smishingový nebo jiný útok sociálního inženýrství. Simulace probíhá kontrolovaně a bez použití skutečně škodlivého obsahu, aby neohrozila firemní systémy, citlivé údaje ani běžný provoz.
Sledujeme, jak zaměstnanci na simulovaný útok reagovali. Vyhodnotíme, zda otevřeli podvodnou zprávu, klikli na odkaz, poskytli požadované údaje nebo podezřelou aktivitu rozpoznali a správně ji nahlásili bezpečnostnímu týmu.
Výsledky zpracujeme do srozumitelného reportu, ve kterém identifikujeme největší rizika, ohrožené skupiny i slabá místa interních procesů. Navrhneme konkrétní opatření, školení a další kroky ke zvýšení odolnosti organizace.
Co vám předáme po testování?
Výsledkem testování sociálního inženýrství není jen procento zaměstnanců, kteří podlehli simulovanému phishingu, vishingu nebo jinému útoku. Ukážeme vám, proč byl konkrétní scénář úspěšný, které skupiny byly nejzranitelnější a zda zaměstnanci dokázali podezřelou aktivitu správně nahlásit. Zjištění převedeme do konkrétních doporučení, díky nimž můžete cíleně zlepšit bezpečnostní povědomí, interní procesy i připravenost celé organizace na skutečný útok.
Pomocí testování sociálního inženýrství odhalíme slabá místa v chování zaměstnanců i interních bezpečnostních procesech dříve, než je využije skutečný útočník.
Rezervovat bezplatnou konzultaci
Manažerské shrnutí
Vedení společnosti získá stručný přehled nejdůležitějších výsledků, identifikovaných rizik a doporučených dalších kroků. Shrnutí vysvětlí obchodní dopad zjištění bez zbytečných technických detailů.
Detailní výsledky testování
Report obsahuje vyhodnocení jednotlivých fází simulovaného útoku a reakcí testovaných zaměstnanců. Ukáže míru otevření zpráv, kliknutí, poskytnutí údajů i počet správně nahlášených pokusů.
Analýzu rizikových skupin
Identifikujeme týmy, pracovní pozice nebo skupiny zaměstnanců, které byly vůči simulovanému útoku nejzranitelnější. Výsledky vám umožní lépe zacílit následná školení a bezpečnostní opatření.
Doporučení ke zlepšení
Navrhneme konkrétní opatření ke zvýšení bezpečnostního povědomí, úpravě interních procesů a zlepšení hlášení podezřelých aktivit. Doporučíme také vhodný rozsah dalšího školení nebo opakovaného testování.
Na základě výsledků vám můžeme připravit také cílené školení kybernetické bezpečnosti a následným testem ověřit, zda se odolnost zaměstnanců zlepšila.

Co následuje po testu?
Výsledky testu vyhodnotíme, navrhneme konkrétní opatření a připravíme cílené školení kybernetické bezpečnosti. Následným testováním ověříme, zda se odolnost vašich zaměstnanců vůči útokům sociálního inženýrství zlepšila.
Prohlédnout si bezpečnostní školení
Co vám přinese test sociálního inženýrství?
Test sociálního inženýrství vám poskytne reálné údaje o tom, jak zaměstnanci reagují na phishing, vishing, smishing a další manipulační techniky. Namísto obecných předpokladů zjistíte, které skupiny jsou nejzranitelnější, zda zaměstnanci dokážou útok správně nahlásit a kde je třeba zlepšit bezpečnostní procesy.
01
Reálné údaje o reakcích zaměstnanců
Zjistíte, kolik zaměstnanců otevřelo podvodný e-mail, kliklo na odkaz, poskytlo požadované údaje nebo provedlo jinou rizikovou akci. Phishingové testování ukáže také to, kolik zaměstnanců útok rozpoznalo a správně jej nahlásilo.
02
Identifikaci rizikových skupin
Odhalíme týmy, pracovní pozice a skupiny zaměstnanců, které byly vůči simulovanému útoku nejzranitelnější. Následná školení a bezpečnostní opatření tak můžete zaměřit na lidi a procesy, u nichž přinesou největší efekt.
03
Zvýšení bezpečnostního povědomí
Zaměstnanci získají praktickou zkušenost s phishingem, vishingem nebo jinou formou sociálního inženýrství. Naučí se lépe rozpoznávat varovné signály a pochopí, jak může jejich rozhodnutí ovlivnit bezpečnost celé organizace.
04
Ověření interních procesů
Prověříme, zda zaměstnanci vědí, komu a jakým způsobem mají podezřelou komunikaci nahlásit. Testování zároveň ukáže, zda bezpečnostní tým dokáže hlášení správně vyhodnotit a včas reagovat na potenciální incident.
Pro koho je test sociálního inženýrství určen?
Testování sociálního inženýrství je vhodné pro organizace, které chtějí prověřit odolnost zaměstnanců vůči phishingu, vishingu, smishingu a dalším útokům na lidský faktor. Zvláštní význam má pro firmy pracující s citlivými údaji, finančními prostředky nebo kritickými systémy, v nichž může selhání jediného zaměstnance vést k závažnému bezpečnostnímu incidentu. Simulované útoky pomáhají odhalit rizikové pracovní pozice, nedostatky v bezpečnostním povědomí i slabiny v procesu hlášení podezřelých aktivit.
Rezervovat bezplatnou konzultaci
Chcete prověřit bezpečnostní povědomí zaměstnanců?
Běžné školení nemusí ukázat, jak se zaměstnanci zachovají pod tlakem skutečného útoku. Simulovaný phishingový test prověří jejich reakce v praxi a odhalí, zda dokážou podvodnou zprávu nebo telefonát včas rozpoznat a správně nahlásit.
Pracujete s citlivými údaji nebo finančními prostředky?
Útoky sociálního inženýrství často cílí na zaměstnance s přístupem k osobním údajům, firemním účtům nebo interním systémům. Testování pomůže prověřit, zda dokážou odolat manipulaci a dodržet bezpečnostní postupy i pod časovým tlakem.
Chcete otestovat rizikové týmy a pracovní pozice?
Spear phishing a vishing můžeme zaměřit na vedení společnosti, IT administrátory, finanční oddělení, recepci nebo další zaměstnance s citlivými oprávněními. Výsledky ukážou, které skupiny potřebují cílenější školení nebo lépe nastavené procesy.
Potřebujete ověřit účinnost bezpečnostního školení?
Absolvování školení ještě nezaručuje, že zaměstnanci dokážou rozpoznat důvěryhodně připravený útok. Opakované testování sociálního inženýrství ukáže, zda se jejich chování zlepšuje a zda zavedené vzdělávání přináší očekávané výsledky.
Připravujete se na audit nebo splnění regulatorních požadavků?
Výsledky testování poskytují reálné údaje o bezpečnostním povědomí zaměstnanců a fungování interních procesů. Mohou sloužit jako podklad pro řízení kybernetických rizik, bezpečnostní audity a prokazování přijatých organizačních opatření.
Více o sociálním inženýrství
Přečtěte si, proč phishingové útoky stále fungují, jakých chyb se firmy dopouštějí při ochraně zaměstnanců a jak slabé přihlašovací údaje zvyšují riziko úspěšného útoku.
Všechny články o sociálním inženýrství
Jak testování sociálního inženýrství podporuje NIS2, DORA a ISO 27001
Legislativa a bezpečnostní normy kladou důraz na řízení kybernetických rizik spojených s lidským faktorem, bezpečnostní povědomí a vzdělávání zaměstnanců. Nestačí však pouze přijmout interní pravidla nebo absolvovat školení. Organizace by měla být schopna vyhodnotit, zda zaměstnanci dokážou získané znalosti využít také při realistickém útoku.
Testování sociálního inženýrství pomáhá prověřit účinnost přijatých opatření přímo v praxi. Simulovaný phishing, vishing nebo smishing ukáže, jak zaměstnanci reagují na pokus o manipulaci, zda dodržují stanovené postupy a dokážou podezřelou situaci včas nahlásit. Výsledky testování mohou podpořit řízení lidského faktoru a plnění požadavků NIS2, DORA i systému řízení informační bezpečnosti podle ISO/IEC 27001.
Sociální inženýrství a NIS2
NIS2 zahrnuje mezi opatření pro řízení kybernetických rizik základní postupy kybernetické hygieny a školení v oblasti kybernetické bezpečnosti. Simulovaný phishing, vishing nebo smishing může prověřit, zda zaměstnanci dokážou útok rozpoznat, správně jej nahlásit a postupovat podle interních pravidel.
Sociální inženýrství a DORA
DORA vyžaduje od finančních subjektů programy bezpečnostního povědomí a školení v oblasti digitální provozní odolnosti. Test sociálního inženýrství může poskytnout měřitelné výsledky, které pomohou odhalit rizikové chování, lépe nastavit školení a následně vyhodnotit jejich účinnost.
Sociální inženýrství a ISO/IEC 27001
ISO/IEC 27001 klade důraz na řízení informační bezpečnosti podle identifikovaných rizik. Zahrnuje také oblast bezpečnostního povědomí, vzdělávání a školení. Simulované útoky mohou pomoci prověřit účinnost přijatých opatření a identifikovat oblasti, které vyžadují další vzdělávání nebo úpravu procesů.
Na co se nás ještě ptáte
Otázky, které nejčastěji dostáváme o phishingovém testování a dalších formách testování sociálního inženýrství.
Ano. Na základě výsledků testu můžeme připravit cílené školení kybernetické bezpečnosti zaměřené na nejčastější chyby, rizikové situace a konkrétní typy útoků. Následným testováním lze ověřit, zda se bezpečnostní povědomí a odolnost zaměstnanců zlepšily.
Výsledkem je přehled reakcí zaměstnanců, identifikace rizikových skupin a vyhodnocení interních procesů. Report ukáže například míru otevření podvodných zpráv, kliknutí, poskytnutí údajů i správně nahlášených pokusů. Součástí jsou konkrétní doporučení ke zlepšení bezpečnostního povědomí, školení a interních postupů.
Spear phishing je cílený phishingový útok připravený pro konkrétní osobu nebo skupinu zaměstnanců. Využívá informace o jejich pracovní pozici, kolezích, projektech nebo obchodních vztazích, díky čemuž působí důvěryhodněji než hromadný phishing. Ano, spear phishing testujeme samostatně i jako součást komplexního Red Teamingu.
Aby test věrně prověřil skutečné reakce, testovaní zaměstnanci o konkrétním scénáři zpravidla předem nevědí. O testování jsou informovány pouze určené osoby na straně organizace. Rozsah, pravidla, způsob vyhodnocení i ochranu zaměstnanců vždy stanovíme před zahájením testu.
Ano. Testování probíhá podle předem schváleného scénáře a bez použití skutečně škodlivého obsahu. Hranice testu nastavíme tak, aby nebyly ohroženy firemní systémy, citlivé údaje, zaměstnanci ani běžný provoz organizace.
Testujeme phishing, spear phishing, whaling, vishing, smishing, spoofing, pretexting a vybrané scénáře fyzického sociálního inženýrství, například tailgating. Jednotlivé techniky můžeme kombinovat podle prostředí, rizik a bezpečnostních cílů organizace.
Sociální inženýrství je širší označení pro útoky, které využívají manipulaci lidí. Phishing je jednou z jeho nejčastějších forem a probíhá především prostřednictvím e-mailu. Mezi další formy patří například vishing, smishing, pretexting nebo tailgating.
Ano. Test můžeme zaměřit na konkrétní týmy, pracovní pozice nebo zaměstnance s přístupem k citlivým údajům a systémům. Často testujeme například vedení společnosti, IT administrátory, finanční oddělení, helpdesk nebo recepci.
Frekvence závisí na rizikovosti organizace, výsledcích prvního testu a změnách v pracovním prostředí. Testování doporučujeme opakovat pravidelně a také po školení, významné změně procesů nebo nástupu většího počtu zaměstnanců. Následný test ukáže, zda přijatá opatření skutečně fungují.
Ano. Scénář připravíme podle vašeho odvětví, pracovního prostředí, interních procesů a vybraných cílových skupin. Při cílených testech můžeme využít také informace o společnosti a zaměstnancích dostupné z veřejných zdrojů, aby simulace odpovídala reálným hrozbám.
Test sociálního inženýrství se zaměřuje především na lidský faktor, reakce zaměstnanců a proces hlášení podezřelých aktivit. Red Teaming prověřuje odolnost organizace jako celku a může spojovat sociální inženýrství s digitálním útokem, fyzickým průnikem a testováním reakce bezpečnostního týmu.
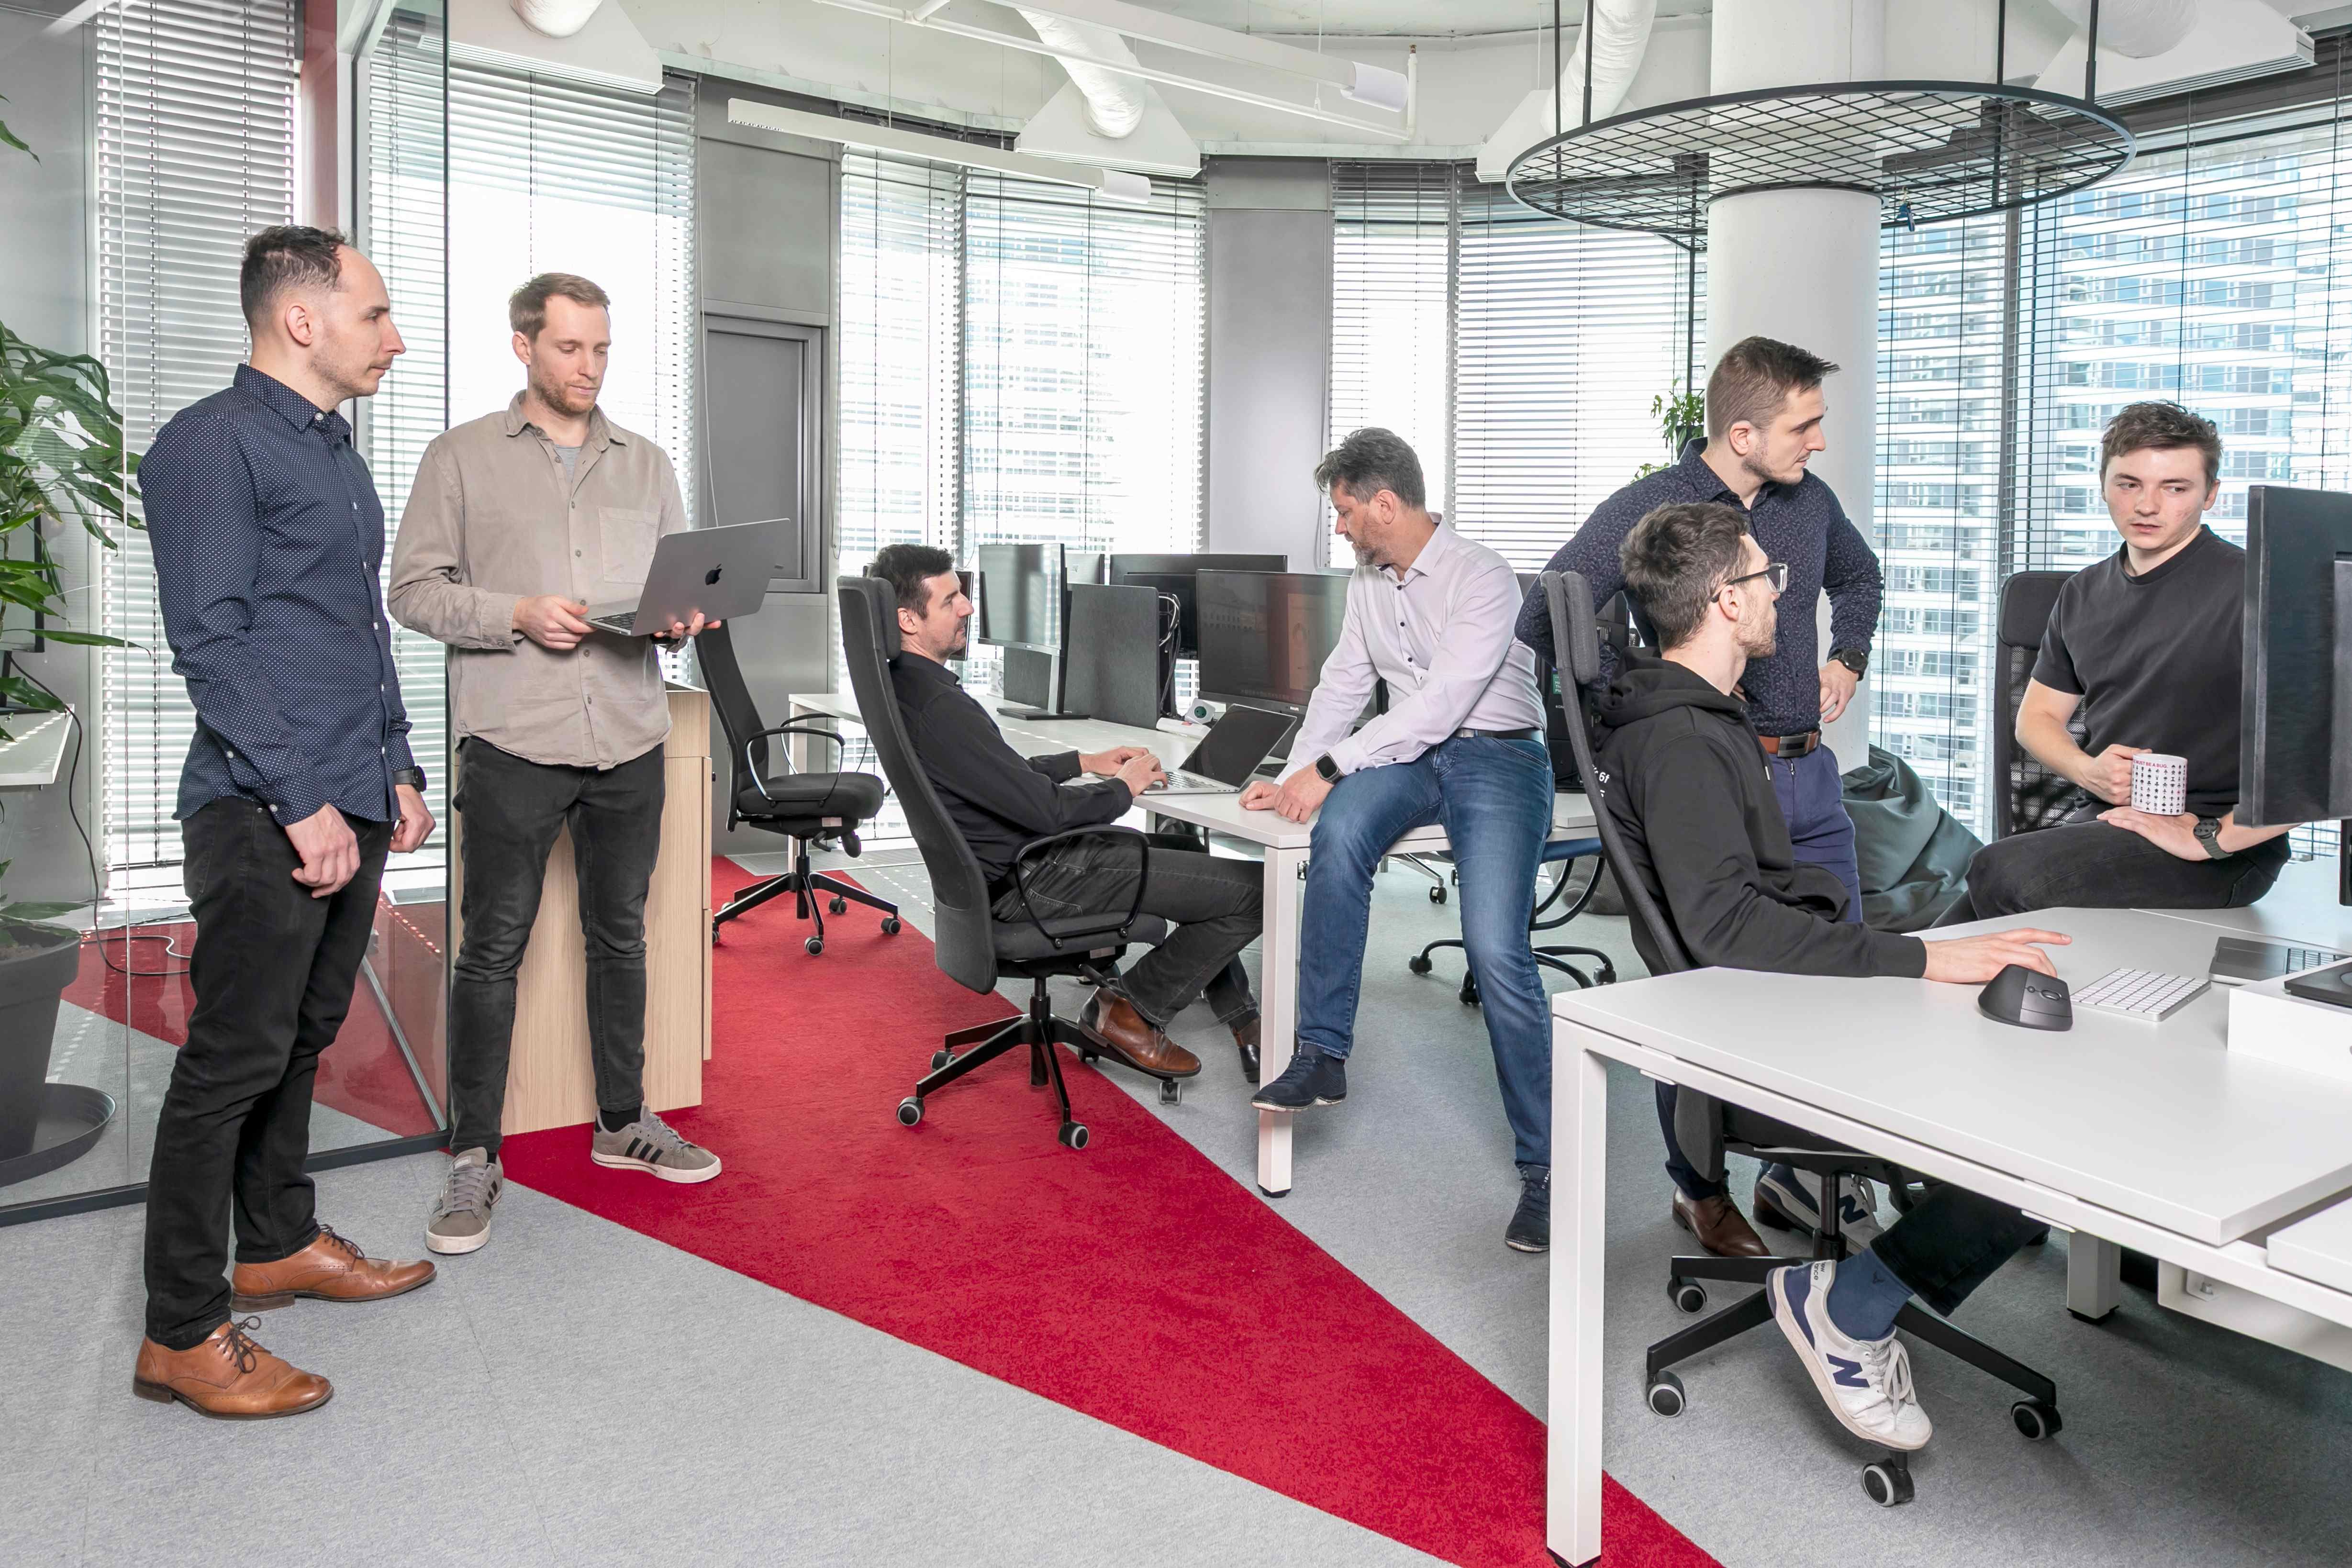
Za každým testem sociálního inženýrství stojí zkušení etičtí hackeři.
Zkušenosti z phishingových kampaní, simulovaných útoků a operací Red Teamingu využíváme při tvorbě důvěryhodných scénářů. Ty prověří chování zaměstnanců i interní bezpečnostní procesy, aniž by ohrozily běžný provoz.
Rezervovat bezplatnou konzultaci
Proč právě s Citadelo?
Stáhnout bezplatný report
Testy sociálního inženýrství připravujeme na míru podle vašeho odvětví, prostředí a aktuální úrovně zabezpečení. Naši zkušení etičtí hackeři čerpají z reálných kampaní a operací Red Teamingu, proto přesně vědí, jak útok vypadá v praxi.
V roce 2025 jsme realizovali čtyřikrát více projektů zaměřených na sociální inženýrství než v předchozím roce. Až 57 % z nich obsahovalo kritickou zranitelnost. Tyto výsledky ukazují, že ani technicky dobře zabezpečená organizace nemusí být připravena na útok zaměřený na lidský faktor.
Vždy klademe důraz na etický přístup, bezpečnost zaměstnanců a srozumitelnou komunikaci výsledků. Výstupy připravujeme tak, aby jim rozuměl nejen váš IT tým, ale také HR, právní oddělení a vedení společnosti.
Máte zájem o zvýšení bezpečnosti své společnosti?
Zarezervujte si u nás bezplatnou 15minutovou konzultaci a zjistěte, jak vám s tím můžeme pomoci.
Rezervovat hned

Přihlaste se k odběru našeho newsletteru a získejte všechny důležité novinky v oblasti kybernetické bezpečnosti a etického hackování.
© 2024 citadelo AG. Všechna práva vyhrazena.


Sociální inženýrství vs. Red Teaming
Kdy zvolit testování sociálního inženýrství?
Pokud chcete prověřit bezpečnostní povědomí zaměstnanců, jejich reakce na phishingové útoky a fungování procesu hlášení incidentů, vhodnou volbou je test sociálního inženýrství. Pokud potřebujete otestovat technologie, lidi, procesy i fyzickou bezpečnost v rámci jednoho komplexního scénáře, zvolte Red Teaming.