
Testované technológie
Testované technológie
Bezpečnostné testovanie technológií
Testujeme webové a mobilné aplikácie, API, cloud, internú infraštruktúru, AI systémy, IoT a embedded zariadenia aj priemyselné OT, ICS a SCADA systémy. Podľa vašich cieľov a rizík zvolíme vhodný spôsob testovania, bezpečnostný audit alebo komplexný Red Teaming.
Rezervovať bezplatnú konzultáciu

Aké technológie dokážeme otestovať?
Bezpečnosť produktu nezávisí iba od jeho používateľského rozhrania. Riziko môže vzniknúť v API, cloudovej konfigurácii, mobilnej aplikácii, internej sieti, firmvéri zariadenia alebo systéme umelej inteligencie. Preto testujeme samostatné technológie aj celé prepojené ekosystémy.
AI a LLM systémy
Testujeme bezpečnosť AI aplikácií, chatbotov, AI agentov a RAG systémov. AI Pentest overuje odolnosť voči prompt injection, jailbreak útokom, úniku citlivých údajov, manipulácii s modelom aj zneužitiu externých nástrojov podľa odporúčaní OWASP Top 10 for LLM Applications.
Viac o testovaní AI a LLM
Cloudové riešenia
Bezpečnosť cloudových prostredí v službách AWS, Microsoft Azure a Google Cloud Platform (GCP) overujeme simuláciou reálnych útokov. Penetračné testovanie cloudových prostredí zahŕňa kontrolu IAM, cloudových úložísk, Kubernetes, sieťových pravidiel aj vystavených služieb.
Viac o testovaní cloudov
Webové aplikácie
Overujeme odolnosť webových aplikácií voči útokom, ako sú SQL Injection, Cross-Site Scripting (XSS), autentifikačné chyby či eskalácia oprávnení. Penetračné testovanie webových aplikácií vykonávame podľa metodík OWASP Web Security Testing Guide a OWASP Top 10, pričom každé zistenie manuálne overujeme.
Viac o testovaní webov
Mobilné aplikácie
Penetračné testovanie mobilných aplikácií pre Android aj iOS preveruje ochranu citlivých údajov, API rozhraní, komunikácie so serverom, lokálnych úložísk aj odolnosť aplikácie voči reverznému inžinierstvu, rootingu, jailbreaku a ďalším typom útokov.
Viac o testovaní mobilných app
Sieťová infraštruktúra a interné systémy
Simulujeme útoky na internú aj externú infraštruktúru vrátane firewallov, VPN, Active Directory, serverov a databáz. Penetračné testovanie sieťovej infraštruktúry overuje konfiguráciu siete, segmentáciu, eskaláciu oprávnení aj možnosti laterálneho pohybu útočníka.
Viac o testovaní infraštruktúry
API a mikroslužby
Penetračné testovanie API a mikroslužieb preveruje bezpečnosť REST, GraphQL a ďalších API rozhraní vrátane komunikácie medzi mikroslužbami. Testujeme OAuth, JWT, API Gateway, autorizáciu, validáciu vstupov aj odolnosť API podľa metodiky OWASP API Security Top 10.
Viac o testovaní API
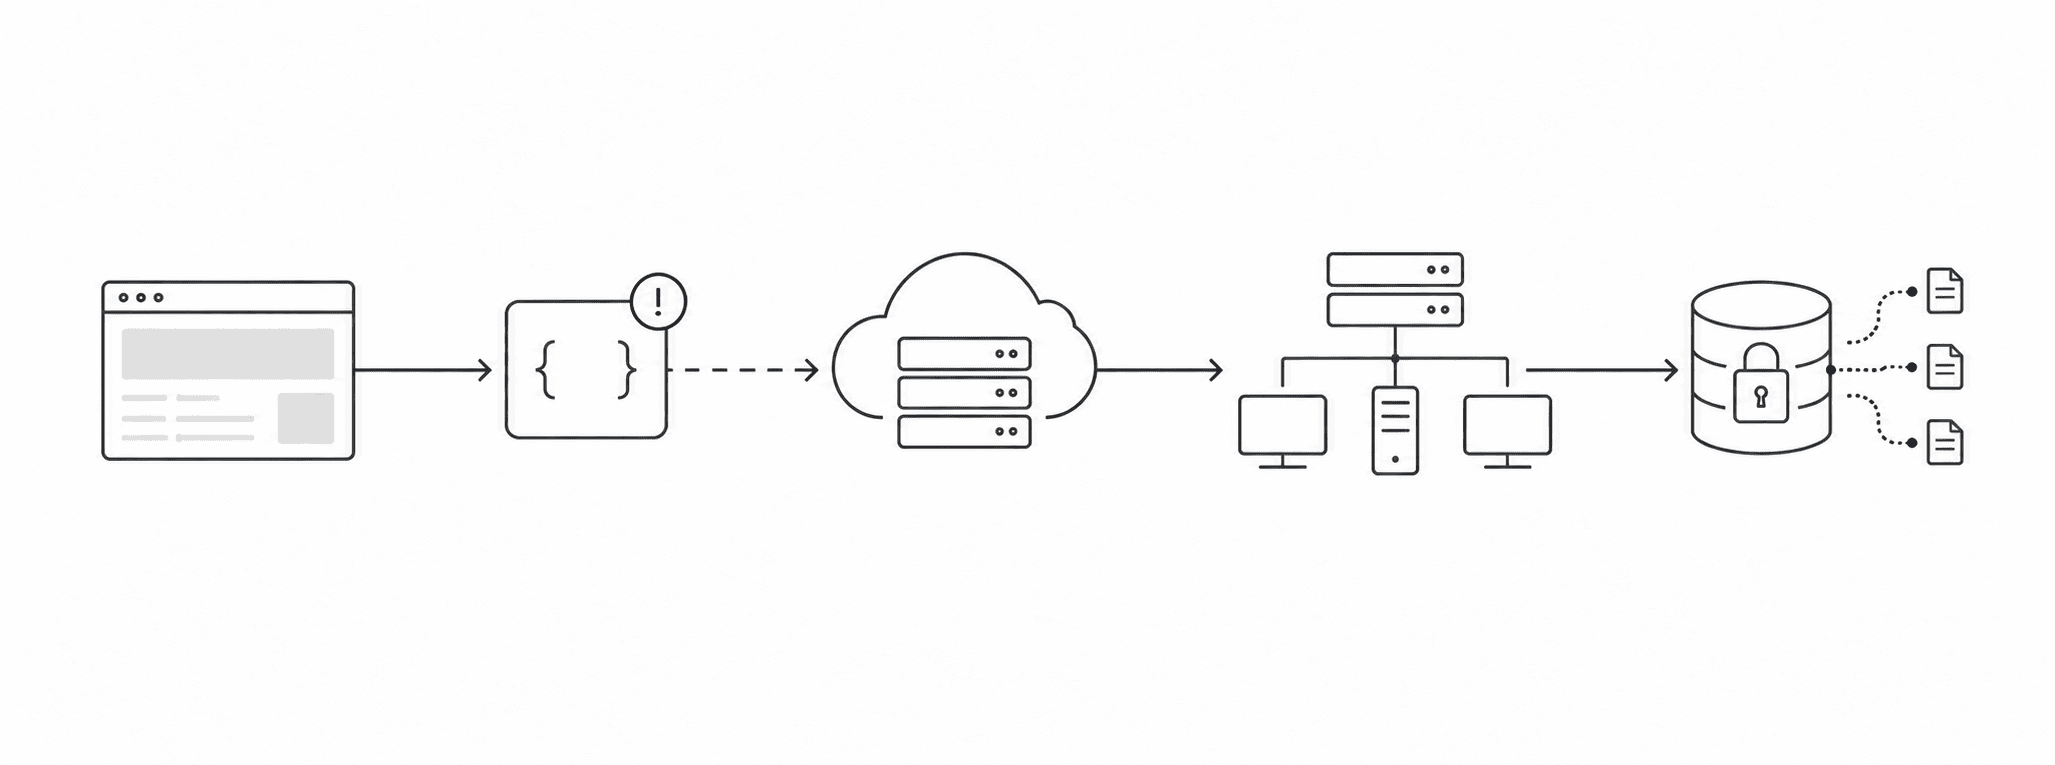
Útočník si vyberie najslabšie miesto systému
Moderné produkty prepájajú aplikácie, API, cloud aj infraštruktúru. Slabina v jedinom komponente môže útočníkovi otvoriť cestu k citlivým údajom alebo ďalším systémom. Preto testujeme technológie aj ich vzájomné prepojenia.
Navrhnúť rozsah penetračného testu
Neviete, čo všetko potrebujete otestovať?
Pomôžeme vám správne určiť rozsah testovania
Možno viete, ktorý produkt alebo systém chcete preveriť, no jeho bezpečnosť často závisí aj od ďalších komponentov. Webová či mobilná aplikácia môže byť prepojená s API, cloudom, internou infraštruktúrou, používateľskými účtami alebo službami tretích strán. Ak niektorú z týchto častí vynecháte, môže v nej zostať neodhalená cesta útoku.
Konzultovať rozsah testovania
Do testovania môžeme zahrnúť aj Wi-Fi siete, VPN a vzdialený prístup, Active Directory, servery, databázy, sieťové zariadenia, privilegované účty, segmentáciu siete aj priemyselné OT, ICS a SCADA systémy.
Pred začiatkom projektu spoločne zmapujeme architektúru riešenia, dátové toky, používateľské roly, externé integrácie a najdôležitejšie riziká. Následne určíme:
- ktoré technológie a komponenty zahrnúť do testovania,
- aký typ a hĺbku testu zvoliť,
- ktoré scenáre predstavujú najväčšie riziko,
- či preveriť aj súvisiace služby a integrácie,
- koľko času a kapacít si testovanie vyžiada.
Výsledkom bude rozsah testovania zodpovedajúci vašej architektúre, rizikám aj možnostiam.
Ako prebieha bezpečnostné testovanie technológií?
Konkrétny priebeh závisí od testovanej technológie, cieľov projektu a zvoleného typu testovania. Spoločne nastavíme rozsah tak, aby zodpovedal architektúre riešenia, reálnym rizikám aj vašim bezpečnostným požiadavkám.
01
Zmapujeme vaše technológie
Identifikujeme aplikácie, API, cloudové služby, infraštruktúru, zariadenia, používateľské roly aj externé integrácie. Zmapujeme ich prepojenia a dátové toky, aby sme pochopili celé technologické prostredie a nevynechali dôležité komponenty.
02
Určíme riziká a ciele
Spoločne stanovíme, čo má testovanie preveriť, ktoré systémy a údaje sú najdôležitejšie a aký dosah by malo ich narušenie. Zohľadníme kritické procesy, možné scenáre útoku, regulačné povinnosti aj vaše obchodné priority a podľa nich nastavíme ciele testovania.
03
Zvolíme typ testovania
Podľa technológie, identifikovaných rizík a požadovaného výsledku odporučíme najvhodnejší spôsob preverenia. Môže ísť o penetračné testovanie, konfiguračný alebo bezpečnostný audit, testovanie AI, sociálne inžinierstvo či komplexný Red Teaming kombinujúci viacero spôsobov útoku.
04
Overíme bezpečnosť v praxi
Naši etickí hackeri preveria vybrané technológie, konfigurácie a bezpečnostné opatrenia. Automatizované nástroje kombinujeme s manuálnym testovaním a realistickými scenármi, aby sme odhalili aj zraniteľnosti a cesty útoku, ktoré bežný sken nemusí rozpoznať.
05
Odovzdáme výsledky a odporúčania
Výsledky spracujeme do zrozumiteľného výstupu prispôsobeného typu testovania. Identifikované riziká vysvetlíme, určíme ich závažnosť a navrhneme konkrétne opatrenia. Podľa rozsahu projektu môžeme po vykonaní opráv overiť aj ich účinnosť.
Kedy je čas otestovať vaše technológie?
Bezpečnostné testovanie by nemalo prísť až po incidente. Zraniteľnosti môžu vzniknúť pri vývoji, aktualizácii, zmene architektúry aj pripojení novej služby. Včasné testovanie ich pomôže odhaliť skôr, než ohrozia používateľov, citlivé údaje alebo prevádzku organizácie. Odporúčame ho najmä:
Overíte, či riešenie neobsahuje zraniteľnosti, ktoré by mohli útočníci zneužiť hneď po jeho sprístupnení.
Nové funkcie a zmeny v kóde môžu vytvoriť bezpečnostné slabiny aj v častiach, ktoré boli predtým správne zabezpečené.
Preveríme nové dátové toky, prístupové oprávnenia, cloudové konfigurácie aj prepojenia medzi jednotlivými systémami.
Každá externá integrácia rozširuje priestor na útok a môže vytvoriť novú cestu k vašim systémom alebo citlivým údajom.
Otestujeme odolnosť AI aplikácie, chatbota, AI agenta alebo RAG systému proti manipulácii, úniku údajov a zneužitiu pripojených nástrojov.
Preveríme zariadenie, firmvér, komunikáciu, rozhrania aj súvisiace cloudové a mobilné aplikácie ešte pred nasadením u zákazníkov.
Testovanie pomôže overiť odstránenie pôvodnej príčiny incidentu a odhaliť ďalšie slabiny, ktoré mohli zostať nepovšimnuté.
Včas identifikujete technické nedostatky, ktoré by mohli ovplyvniť výsledok auditu alebo preukázanie súladu s požiadavkami.
Technológie, hrozby aj používané postupy sa neustále menia. Pravidelné testovanie preto pomáha udržiavať bezpečnosť aj medzi veľkými zmenami systému.
Testovanie a regulačné požiadavky
Overíme bezpečnostné opatrenia v praxi
Legislatíva, bezpečnostné normy aj požiadavky zákazníkov čoraz častejšie vyžadujú pravidelné preverovanie technológií a zavedených bezpečnostných opatrení. Podľa konkrétnych povinností môže byť vhodný penetračný test, bezpečnostný audit, kontrola konfigurácie alebo komplexnejšie testovanie odolnosti.
Prekonzultovať požiadavky na testovanie
Rozsah a spôsob testovania vieme prispôsobiť požiadavkám rámcov, ako sú:
- NIS2,
- DORA,
- Cyber Resilience Act,
- ISO/IEC 27001,
- PCI DSS,
- EU AI Act.
Konkrétne požiadavky závisia od typu organizácie, produktu, používaných technológií a regulačného postavenia. Výsledky testovania môžu poskytnúť technické dôkazy o úrovni zabezpečenia a účinnosti prijatých opatrení. Nenahrádzajú však právne posúdenie ani komplexný audit súladu.
Čo vám odovzdáme po testovaní?
Výstupy prispôsobíme typu testovania, použitým technológiám aj cieľom projektu. Nezískate iba zoznam nálezov, ale aj vysvetlenie ich súvislostí, možného dosahu a konkrétne odporúčania pre technický tím aj vedenie spoločnosti.
01
Technické zistenia
Zdokumentujeme identifikované zraniteľnosti, chybné konfigurácie a nedostatky v bezpečnostných opatreniach. Jednotlivé nálezy doplníme o dôkazy, hodnotenie závažnosti a technické informácie potrebné na ich pochopenie a odstránenie.
02
Analýzu ciest útoku
Vysvetlíme, ako môžu jednotlivé slabiny ovplyvniť bezpečnosť celého riešenia. Pri relevantných typoch testovania ukážeme aj to, ako ich môže útočník kombinovať a aký prístup k systémom alebo údajom by nimi mohol získať.
03
Manažérske zhrnutie
Vedenie spoločnosti dostane zrozumiteľný prehľad najdôležitejších zistení, ich možného obchodného dosahu a odporúčaných priorít. Zhrnutie umožní prijímať rozhodnutia bez potreby zachádzať do technických detailov.
04
Odporúčania na nápravu
Ku každému relevantnému nálezu navrhneme konkrétne kroky na zníženie rizika alebo odstránenie zraniteľnosti. Odporúčania prispôsobíme testovaným technológiám, architektúre riešenia a možnostiam vášho technického tímu.
05
Konzultáciu a následné overenie
Naši odborníci vám výsledky predstavia, vysvetlia ich súvislosti a odpovedia na otázky. Pomôžeme určiť priority nápravy a podľa typu projektu môžeme následne overiť, či boli odporúčané opatrenia správne zavedené.
Prečo to robiť práve s Citadelo?
Stiahnuť bezplatný report
Preverujeme bezpečnosť webových a mobilných aplikácií, API, cloudu, infraštruktúry, AI aj IoT zariadení. Podľa vašich cieľov zvolíme vhodný typ testovania, auditu alebo Red Teamingu.
Ročne realizujeme viac ako 600 bezpečnostných projektov. V roku 2025 sme identifikovali 3 293 nálezov a naši odborníci majú na konte viac ako 20 pridelených CVE. Každý nález overíme, vysvetlíme jeho dosah a odporučíme konkrétne riešenie.
Najdôležitejšie poznatky z reálnych projektov nájdete v našom bezplatnom Ethical Hacker Reporte.
Často kladené otázky
Odpovede na najčastejšie otázky o testovaných technológiách, určení správneho rozsahu, priebehu bezpečnostného testovania a jeho výsledkoch.
Prioritu by mali dostať technológie, ktoré spracúvajú citlivé údaje, sú dostupné z internetu alebo podporujú kritické procesy. Zohľadníme aj ich prepojenia, možné dôsledky útoku a aktuálne zmeny v technologickom prostredí.
Áno. Testovanie môže zahŕňať napríklad aplikáciu, API, cloud, internú infraštruktúru aj externé integrácie. Takýto rozsah umožňuje odhaliť aj cesty útoku vznikajúce kombináciou slabín vo viacerých systémoch.
Nie vždy. Testovanie môžeme vykonať bez znalosti zdrojového kódu alebo s prístupom ku kódu, dokumentácii a architektúre riešenia. Vhodný prístup zvolíme podľa cieľov, rozsahu a typu testovanej technológie.
Áno, ak to charakter technológie a dohodnuté podmienky umožňujú. Pred začiatkom nastavíme rozsah, čas testovania, bezpečnostné hranice a postup pri zistení závažnej zraniteľnosti.
Testovanie pripravujeme tak, aby sme minimalizovali jeho vplyv na používateľov a bežnú prevádzku. Rizikovejšie scenáre vykonávame iba po dohode alebo ich presunieme do samostatného testovacieho prostredia.
Dĺžka závisí od typu technológie, rozsahu, zložitosti riešenia a zvoleného spôsobu testovania. Po úvodnom zmapovaní prostredia pripravíme odhad potrebného času a kapacít.
Frekvencia závisí od rizikovosti systému, vykonaných zmien a regulačných požiadaviek. Testovanie odporúčame najmä po významnej aktualizácii, zmene architektúry, pripojení novej služby alebo pred nasadením produktu.
Retest môže byť súčasťou dohodnutého rozsahu projektu. Po vykonaní opráv overíme, či boli zraniteľnosti správne odstránené a zavedené zmeny nevytvorili ďalšie bezpečnostné riziká.
Spoločne zmapujeme technológie, ich prepojenia, najdôležitejšie riziká a cieľ projektu. Na základe toho odporučíme penetračný test, bezpečnostný audit, Red Teaming alebo inú vhodnú formu preverenia.
Penetračné testovanie v praxi overuje, či je možné zraniteľnosti skutočne zneužiť, zatiaľ čo bezpečnostný audit sa zameriava najmä na konfigurácie, zavedené opatrenia a súlad s požiadavkami. Rozdiel medzi bezpečnostným auditom a penetračným testovaním podrobnejšie vysvetľujeme v našom článku.
Red Teaming je vhodný, keď chcete preveriť odolnosť celej organizácie proti komplexnému útoku. Môže kombinovať digitálny prienik, sociálne inžinierstvo, fyzický prienik a testovanie reakcie bezpečnostného tímu.

Máte záujem o zvýšenie bezpečnosti vašej spoločnosti?
Objednajte si u nás bezplatnú 15-minútovú konzultáciu a zistite, ako vám môžeme pomôcť.
Rezervujte teraz

Prihláste sa k odberu nášho newslettera a získajte všetky dôležité novinky v oblasti kybernetickej bezpečnosti a etického hackovania.
© 2024 citadelo AG. Všetky práva vyhradené.


