
20 říjen 2026 / 26 minut čtení
BitLocker pod lupou
Architektura, reálné způsoby obcházení ochrany a účinná bezpečnostní opatření
TL;DR
Nikdo neprolamuje AES. Útočníci zachycují šifrovací klíč přímo na základní desce, získávají ho z operační paměti nebo zneužívají důvěryhodné součásti spouštění či obnovy systému k odemčení disku.
Tento článek vysvětluje, jak BitLocker funguje, jaké mylné představy vystavují organizace riziku, jaké jsou hlavní způsoby útoků a aktuální zranitelnosti CVE a jak lze zabezpečení účinně posílit. Nejúčinnějším opatřením proti téměř všem popsaným útokům je ověřování před spuštěním systému (TPM + PIN).
Bezpečnostní hranice BitLockeru
Microsoft BitLocker je integrovaná funkce systému Windows pro úplné šifrování svazků (Full Volume Encryption, FVE). Jejím hlavním cílem je chránit data v klidovém stavu (Data at Rest, DaR) na fyzických zařízeních, jako jsou notebooky, stolní počítače, servery a diskové jednotky, před neoprávněným offline přístupem. Úplné šifrování disků tak představuje jeden ze základních pilířů zabezpečení koncových zařízení.
BitLocker zároveň pomáhá plnit základní požadavky různých bezpečnostních a regulatorních rámců (NIST, ISO 27001, HIPAA a další) a omezuje obchodní dopady ztráty, krádeže nebo nesprávné likvidace hardwaru. Pokud funguje správně, šifruje celý systémový svazek pomocí algoritmu AES. Jestliže někdo fyzicky vyjme disk z počítače, jeho obsah zůstane bez příslušných kryptografických klíčů nečitelný.
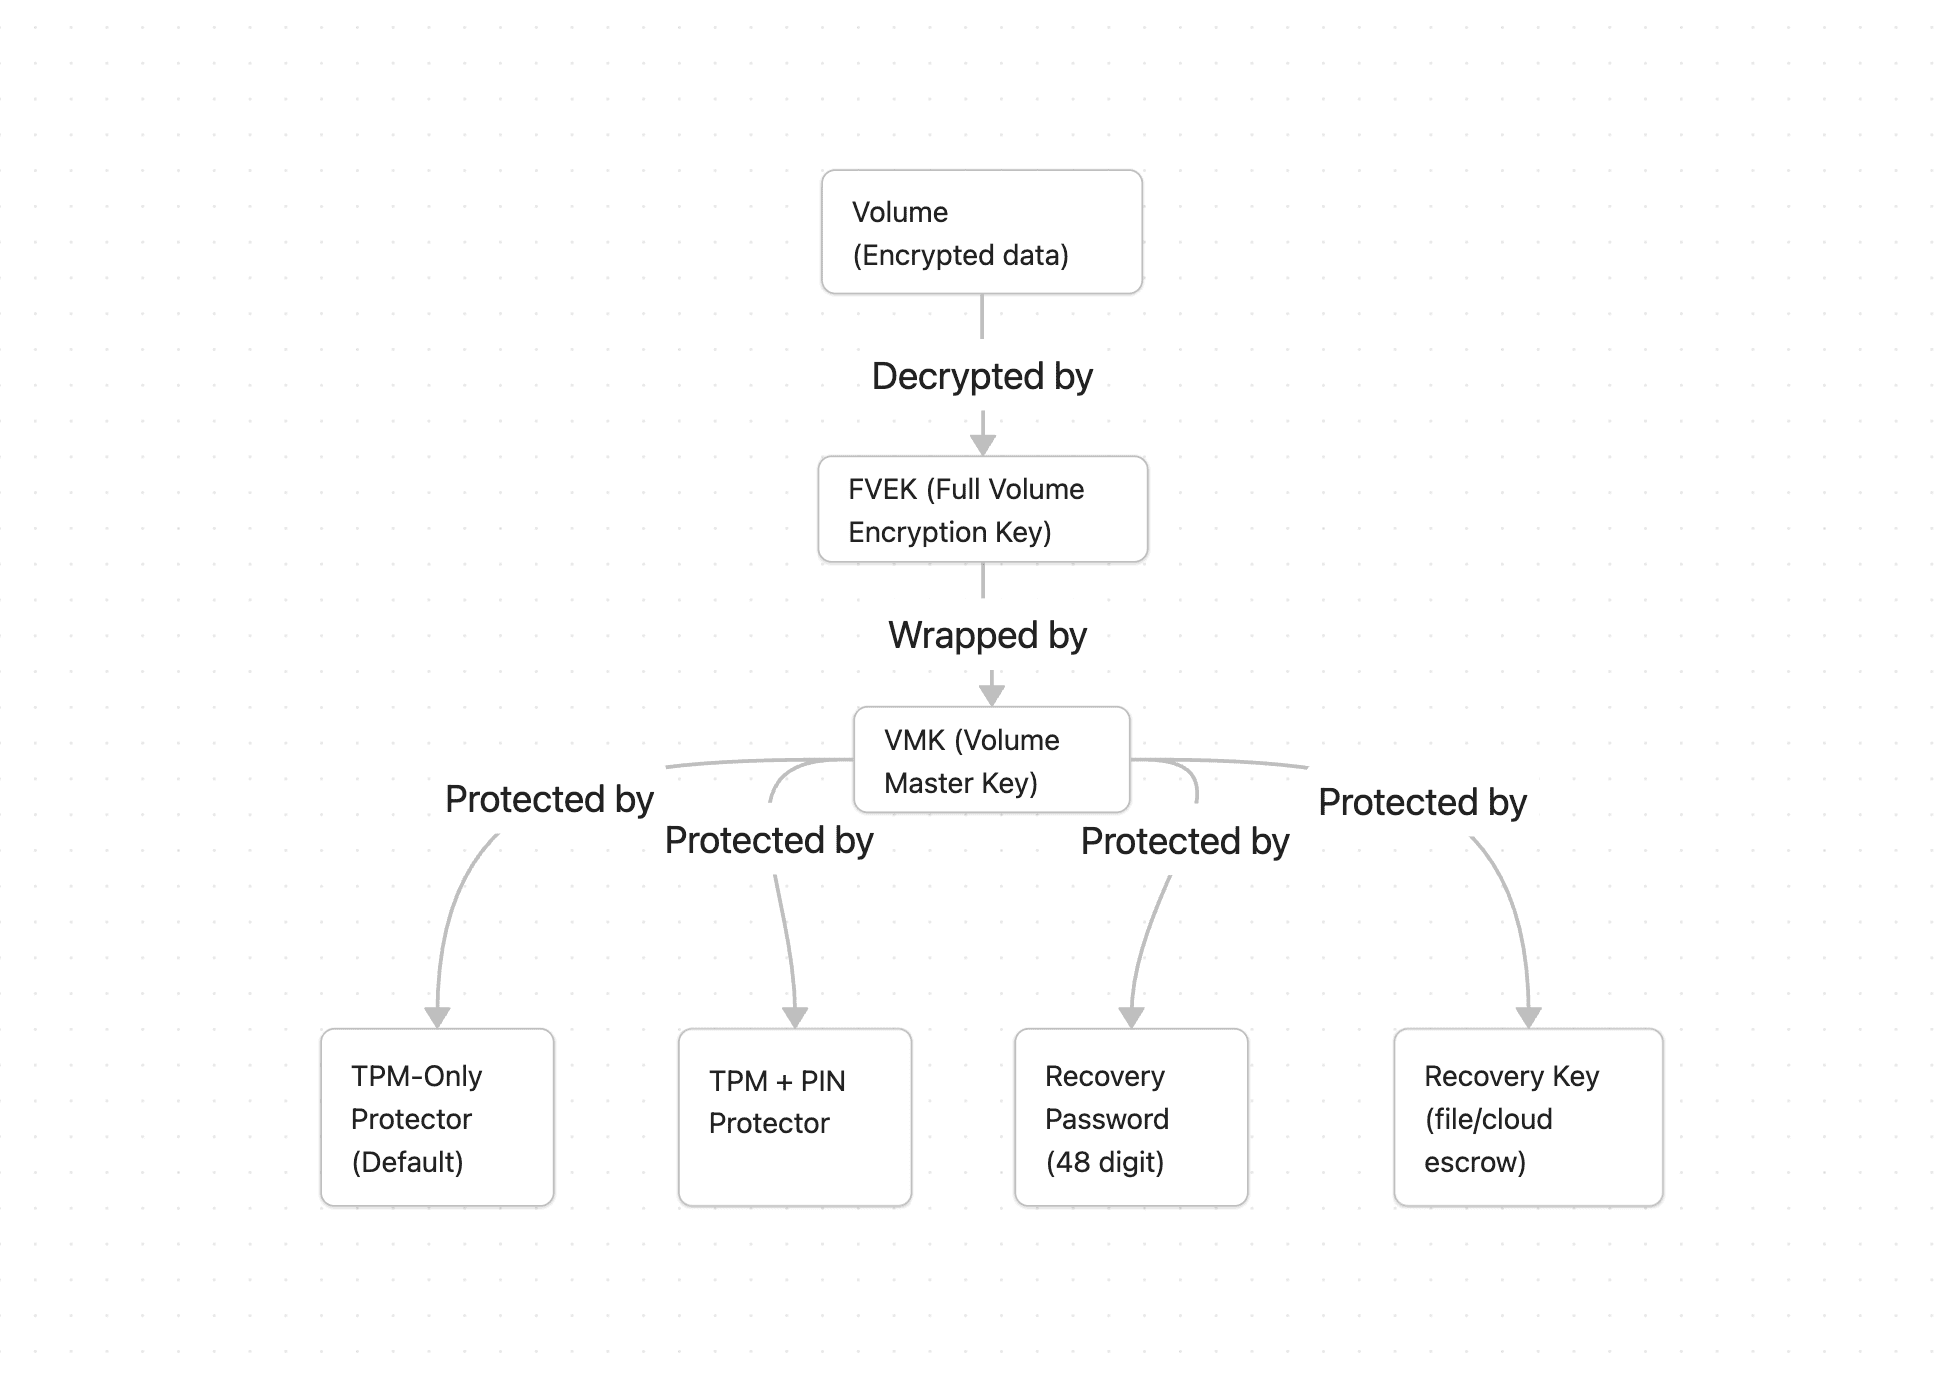
Hierarchie šifrovacích klíčů a řetězec důvěry BitLockeru
BitLocker používá třístupňovou hierarchii klíčů, díky které není nutné měnit samotný šifrovací klíč při každé změně způsobu odemykání disku.
- Full Volume Encryption Key (FVEK) šifruje skutečná data uložená na disku. V moderních verzích Windows (Windows 10 od verze 1511) používají pevné disky ve výchozím nastavení XTS-AES, zatímco vyměnitelné jednotky kvůli kompatibilitě se staršími systémy standardně využívají AES-CBC.
- Volume Master Key (VMK) šifruje FVEK. Samotný VMK je následně šifrován jedním nebo více mechanismy ochrany klíče. Díky této nepřímé struktuře lze měnit metody ověřování, například přidat PIN nebo obnovit obnovovací klíč, aniž by bylo nutné znovu šifrovat celý svazek. Mění se pouze způsob ochrany VMK.
- Mechanismy ochrany klíče (Key Protectors) šifrují VMK. Patří mezi ně TPM-only (VMK je navázán na Platform Configuration Registers), TPM+PIN (vyžaduje dodatečný PIN uživatele), spouštěcí klíč (soubor .BEK na USB disku, samostatně nebo v kombinaci s TPM) a obnovovací heslo (48místný číselný kód). Na jednom svazku může současně existovat více ochranných mechanismů.
Shrnuto: Samotná data jsou šifrována klíčem FVEK, ten je chráněn klíčem VMK a VMK je následně chráněn jedním nebo více mechanismy ochrany klíče. Jednoduché!
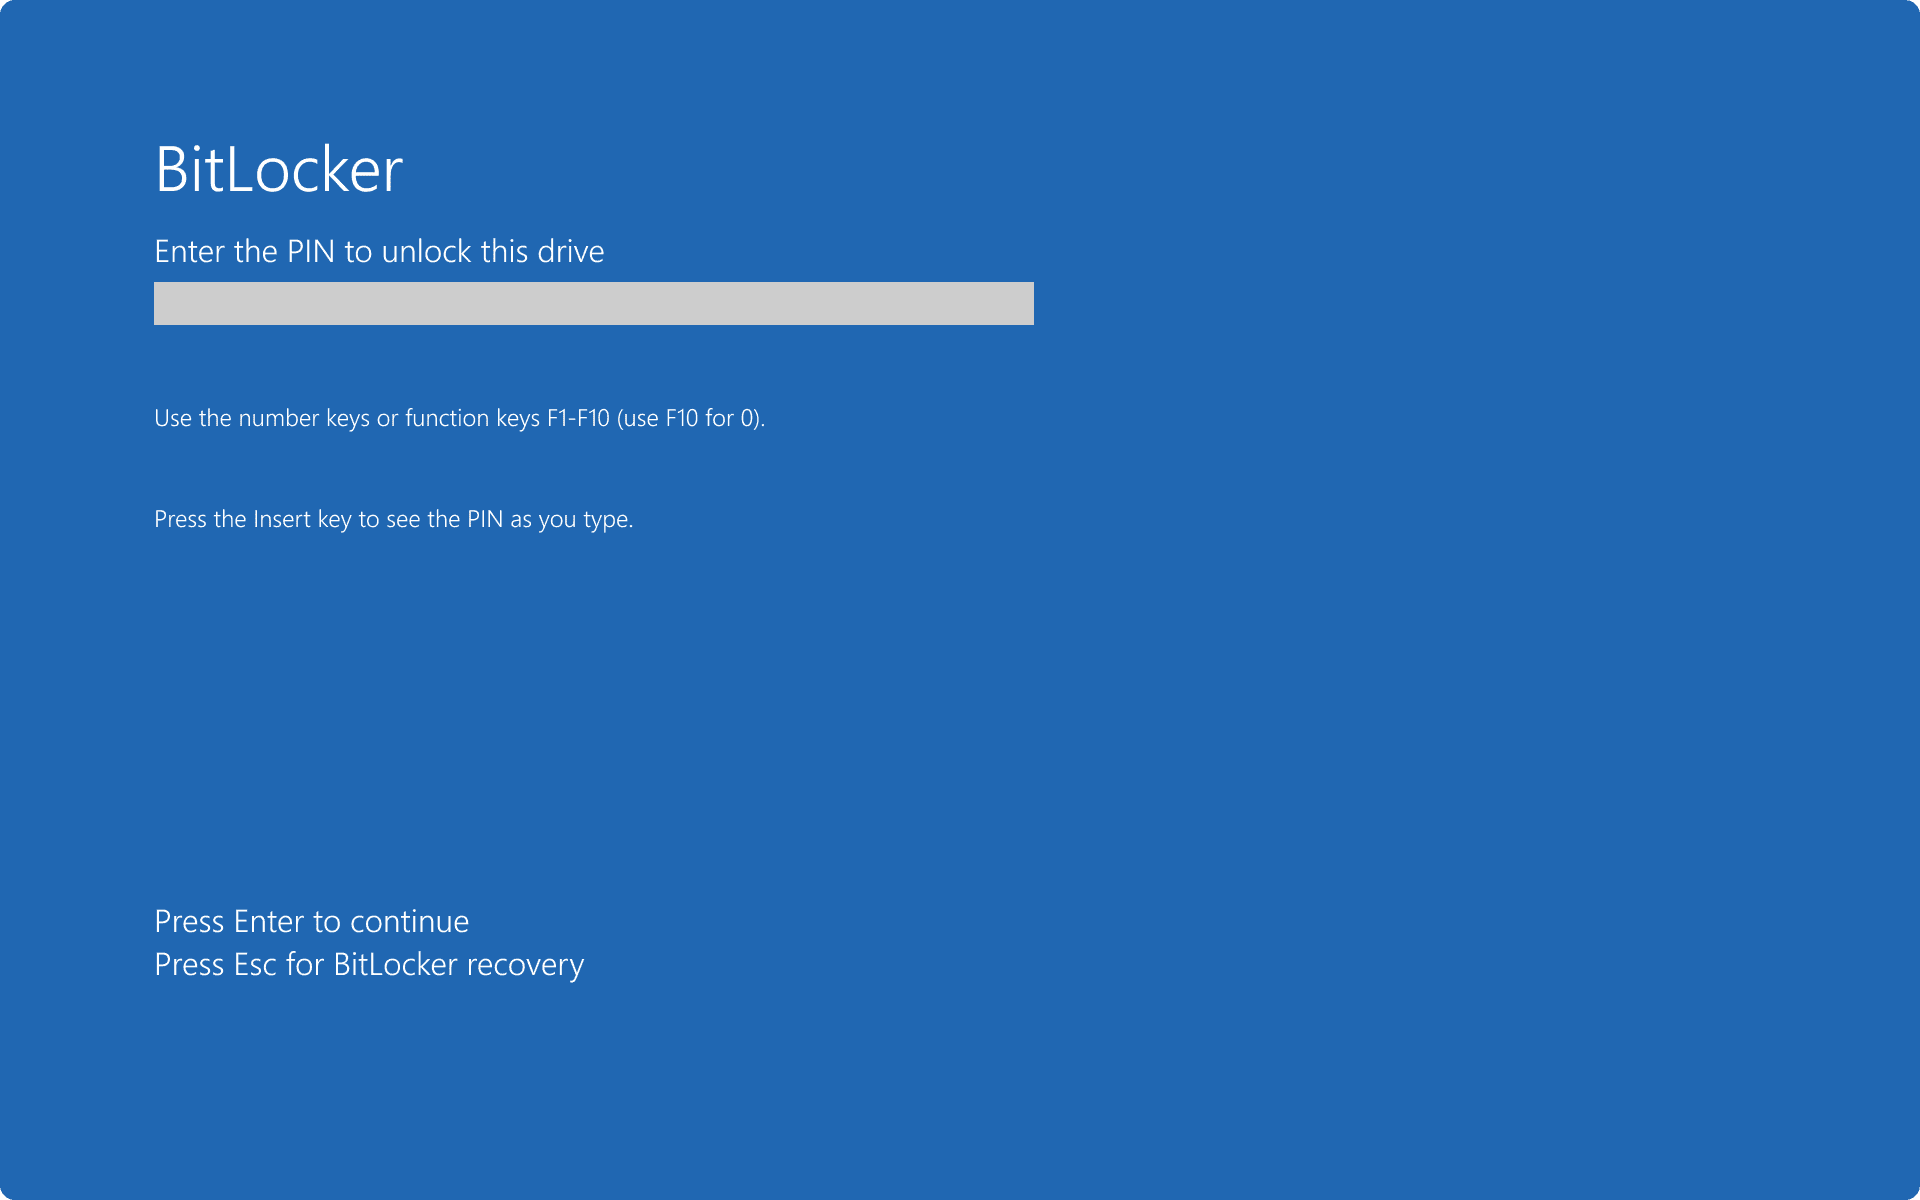
Při zapnutí počítače firmware a každá následující fáze spouštění měří další součást řetězce (firmware, bootloader a konfiguraci spouštění). Výsledné hodnoty hash se zapisují do Platform Configuration Registers (PCRs) modulu TPM. TPM (Trusted Platform Module) je specializovaný kryptografický čip odolný proti manipulaci. Ve výchozí konfiguraci TPM-only je VMK chráněn modulem TPM na základě konkrétních hodnot PCR. Samotná zašifrovaná data klíče jsou přitom uložena v metadatech BitLockeru na disku, nikoli přímo v TPM. Při každém spuštění se hodnoty PCR vytvářejí znovu a TPM uvolní VMK pouze tehdy, pokud aktuální hodnoty odpovídají nastavené bezpečnostní politice. Pokud se shodují, TPM automaticky zpřístupní VMK bez zásahu uživatele. VMK dešifruje FVEK, FVEK zpřístupní data na svazku a Windows se spustí. Pokud některá hodnota neodpovídá očekávání, například kvůli nedůvěryhodnému bootloaderu, změně konfigurace Secure Boot nebo jinému spouštěcímu zařízení, TPM odmítne VMK uvolnit. Uživatel pak musí zadat obnovovací klíč.
Pro útoky popsané dále je zásadní jeden detail. Na moderních systémech UEFI se zapnutým Secure Boot váže BitLocker klíč ve výchozím nastavení na PCR 7 (politika Secure Boot) a PCR 11 (řízení přístupu BitLockeru), nikoli na hash každého jednotlivého spouštěcího souboru. V praxi to znamená, že TPM důvěřuje jakémukoli bootmanageru podepsanému Microsoftem, nikoli pouze jeho konkrétní verzi. Právě to umožňuje níže popsané downgrade útoky.
Nejčastější mylné představy o BitLockeru
Přestože je BitLocker široce rozšířený, stále existují zásadní nedorozumění ohledně jeho bezpečnostních hranic a skutečného rozsahu ochrany:
- Mylná představa 1: „BitLocker s TPM-only poskytuje úplnou ochranu proti fyzickým útokům.“ Ve výchozích konfiguracích využívá BitLocker TPM bez požadavku na zadání PINu nebo hesla před spuštěním systému. V tomto režimu TPM automaticky uvolní šifrovací klíč, jakmile naměřený řetězec spouštění (firmware, bootloader a konfigurace spouštění) odpovídá očekávaným hodnotám. U systémů se samostatným TPM lze klíč zachytit během přenosu mezi TPM a procesorem prostřednictvím hardwarové sběrnice. U všech systémů navíc vznikají možnosti útoků prostřednictvím přímého přístupu do paměti (DMA) a manipulace s důvěryhodnými komponentami před spuštěním systému. Při našich penetračních testech v Citadelo se s touto mylnou představou setkáváme obzvlášť často.
- Mylná představa 2: „Úplné šifrování disku chrání data i na zapnutém zařízení nebo v režimu spánku.“ FVE chrání data pouze tehdy, pokud se šifrovací klíče nenacházejí v operační paměti a nelze je uvolnit bez ověření uživatele. To předpokládá, že je zařízení vypnuté nebo v režimu hibernace a má nastavené ověřování před spuštěním systému. Při ochraně TPM-only se disk při zapnutí nebo probuzení z hibernace automaticky odemkne, čímž se vystavuje výše popsaným útokům. Pokud systém běží nebo se nachází v režimu spánku, operační systém již svazek odemkl. Data na disku zůstávají šifrovaná a podle potřeby se průběžně dešifrují, zatímco FVEK je uložen v operační paměti. V těchto stavech není BitLocker navržen tak, aby chránil před zneužitím lokálních administrátorských oprávnění, zranitelnostmi operačního systému nebo technikami získávání obsahu paměti, jako jsou cold boot útoky.
- Mylná představa 3: „BitLocker zabraňuje neoprávněnému přístupu k disku prostřednictvím nástrojů pro obnovu systému.“ Prostředí Windows Recovery Environment (WinRE) se nachází na nešifrovaném oddílu vedle svazku chráněného BitLockerem. Protože WinRE potřebuje při opravách přístup k systémovým souborům, může automaticky odemknout systémový svazek, pokud je jeho integrita vyhodnocena jako důvěryhodná. Integrita WinRE se tak stává součástí bezpečnostní hranice BitLockeru. Opakovaně byly objeveny zranitelnosti, které útočníkům s fyzickým přístupem umožnily tuto důvěru zneužít a získat příkazový řádek s přístupem k plně odemčenému svazku. Tyto útoky cílí na konfigurace TPM-only. Ověřování před spuštěním systému (TPM+PIN) jim dokáže zabránit.
Fyzické útoky a útoky na hardware a systémové komponenty
Moderní způsoby obcházení ochrany BitLockeru lze rozdělit především do tří kategorií:
- Hardwarové útoky a odposlech sběrnice (TPM sniffing). U samostatného TPM (dTPM) se dešifrovaný VMK přenáší v nešifrované podobě přes sběrnici LPC, SPI nebo I2C do procesoru. Tyto sběrnice jsou relativně pomalé a jejich zapojení je standardizované. Útočník s krátkodobým fyzickým přístupem proto může připojit logický analyzátor nebo mikrokontrolér, během spouštění zachytit VMK a následně disk offline dešifrovat. Tento typ útoku demonstrovala společnost Pulse Security. Firmware TPM (fTPM) a Microsoft Pluton jsou integrovány přímo do procesoru, takže neexistuje externí sběrnice, kterou by bylo možné odposlouchávat. Také u fTPM však byly zkoumány útoky využívající injektování chyb.
- Útoky na operační paměť (DMA a cold boot). Jakmile operační systém odemkne svazek, nachází se FVEK v operační paměti. Rozhraní podporující DMA, například Thunderbolt, některé porty PCIe a starší rozhraní FireWire nebo ExpressCard, mohou být pomocí specializovaného hardwaru zneužita k přímému čtení operační paměti bez účasti operačního systému. Cold boot útoky naopak využívají skutečnosti, že paměť DRAM si po přerušení napájení krátkou dobu uchovává svůj obsah. Tuto možnost mimo jiné demonstroval výzkum společnosti F-Secure. Oba typy útoků vyžadují, aby se klíč již nacházel v paměti. To platí pro zapnutá zařízení nebo zařízení v režimu spánku, ale také pro zařízení s TPM-only, která může útočník jednoduše zapnout a nechat automaticky odemknout.
- Zneužití důvěryhodných komponent a funkcí obnovy systému. Právě na tuto oblast se bezpečnostní výzkum v letech 2025 a 2026 výrazně zaměřoval. Protože TPM-only důvěřuje bootmanageru a WinRE, útočníci se snaží manipulovat s těmito komponentami místo toho, aby se pokoušeli prolomit samotnou kryptografii. Obvykle postupují dvěma způsoby: prostřednictvím downgrade útoku na bootmanager (aktualizované spouštěcí soubory jsou nahrazeny staršími verzemi z doby před vydáním bezpečnostní opravy, které však stále mají platný podpis Microsoftu) nebo zneužitím WinRE (manipulací se soubory na nešifrovaném oddílu pro obnovu tak, aby se během obnovy otevřel příkazový řádek s přístupem k automaticky odemčenému svazku). Do této kategorie patří jak útoky Nightmare-Eclipse, tak výzkum BitUnlocker provedený Microsoftem.
Aktuální zranitelnosti BitLockeru
Vlna útoků Nightmare-Eclipse
Mezi dubnem a červnem 2026 zveřejnil bezpečnostní výzkumník vystupující pod jmény Nightmare-Eclipse a Chaotic Eclipse, který později odhalil svou identitu jako Abdelhamid Naceri, několik zero-day zranitelností systému Windows. Zaměřovaly se na komponenty, které Microsoft prezentuje jako bezpečnostní funkce, zejména BitLocker a Defender. Dva z těchto útoků, YellowKey a GreatXML, umožňují obejít ochranu BitLockeru. Třetí útok nazvaný Bitskrieg vyvinul Jonas Lykkegaard na základě YellowKey. Všechny tři stručně představíme.
YellowKey (CVE-2026-45585) byl veřejně zveřejněn 13. května 2026 a cílí na systémy s TPM-only využívající Windows 11 24H2/25H2/26H1 a Windows Server 2025. Útočník umístí speciálně upravené soubory Transactional NTFS (TxF) na USB disk nebo oddíl EFI a restartuje zařízení do režimu obnovy. Tyto soubory přimějí prostředí obnovy odstranit soubor, který by za normálních okolností spustil nabídku pro obnovení systému. Pokud tento soubor chybí, prostředí obnovy místo něj otevře příkazový řádek. Protože je prostředí obnovy považováno za důvěryhodné a smí disk kvůli opravám odemknout, získá útočník příkazový řádek s přístupem k dešifrovanému disku. Již několik minut fyzického přístupu k zařízení tak může stačit k získání úplného přístupu ke čtení a zápisu všech dat bez znalosti hesla.
Microsoft nejprve zveřejnil skript pro zmírnění rizika, který z obrazu WinRE odstraňuje zneužívanou komponentu autofstx.exe. Následně vydal opravu v aktualizacích z června 2026. TPM+PIN zveřejněnému exploitu zabrání, protože útok se zastaví na výzvě k zadání PINu. Nightmare-Eclipse však tvrdí, že má k dispozici nezveřejněnou variantu, která funguje i proti TPM+PIN. PIN je proto třeba považovat za silné bezpečnostní opatření, nikoli za absolutní záruku.
Bitskrieg. Krátce po zveřejnění YellowKey představil známý bezpečnostní výzkumník systému Windows Jonas Lykkegaard na začátku června 2026 související útok nazvaný Bitskrieg. Funguje i v případě, že byl použit skript Microsoftu pro zmírnění rizika YellowKey. Klíčové zjištění spočívá v tom, že skript odstranil pouze jeden konkrétní spouštěcí mechanismus (autofstx.exe), nikoli samotný problém v návrhu systému. Oddíl pro obnovu zůstává nešifrovaný a disk během spouštění odemčený, dokud určitý mechanismus nevyvolá jeho uzamčení prostřednictvím TPM. Místo Transactional NTFS zneužívá Bitskrieg Emergency Management Services (EMS), legitimní funkci Windows poskytující administrační konzoli přes sériové rozhraní. Postup je podobný: systém se restartuje do režimu opravy, přeskočí se výzva k zadání obnovovacího klíče BitLockeru, dvěma příkazy bcdedit se aktivuje EMS na sériovém portu a Windows pokračuje ve spouštění. Druhý počítač nebo externí zařízení připojené prostřednictvím fyzického či virtuálního sériového rozhraní pak získá přístup ke konzoli dříve, než TPM disk uzamkne. Výsledkem je úplný přístup ke čtení a zápisu na odemčeném disku. Microsoft zranitelnost opravil v rámci červnového Patch Tuesday 2026 pod označením CVE-2026-50507.
Protože útok využívá vlastnost samotného návrhu systému, nikoli jedinou programovou chybu, vztahuje se obecně na systémy s TPM-only. Teoreticky zahrnuje také virtuální stroje chráněné BitLockerem. Útočník by však nejprve musel získat přístup k hostitelskému systému nebo sériové konzoli virtuálního stroje a možnost spustit režim obnovy. Stejně jako u ostatních útoků mu zabrání spouštěcí PIN (TPM+PIN), protože disk se v takovém případě automaticky neodemkne.
GreatXML byl zveřejněn 11. června 2026 jako další způsob obcházení BitLockeru od Nightmare-Eclipse. Základní princip je podobný jako u YellowKey, ale provedení se liší. Windows používá legitimní konfigurační soubor unattend.xml, který instalačnímu programu předává automatizované pokyny. GreatXML umístí upravenou verzi tohoto souboru spolu s malou složkou pro obnovu na skrytý oddíl pro obnovu a následně restartuje systém do režimu opravy. Pokud na zařízení někdy dříve proběhla offline kontrola Microsoft Defender (malwarová kontrola, která restartuje počítač do stejného prostředí obnovy), prostředí načte upravený konfigurační soubor a vykoná pokyny útočníka ještě před přihlášením nebo kontrolou šifrování. Útočník tak opět získá příkazový řádek s úplným přístupem k šifrovanému disku. Protože umístění souborů na oddíl pro obnovu vyžaduje administrátorská oprávnění, hlavní přínos útoku spočívá spíše v udržení přístupu a získání dat než v prvotním průniku do systému. V době vzniku článku nemá GreatXML přidělené CVE ani oficiální opravu.
BitUnlocker (CVE-2025-48804)
V roce 2025 identifikoval vlastní ofenzivní bezpečnostní tým Microsoftu (Alon Leviev a Netanel Ben Simon) čtyři zranitelnosti prostředí WinRE. Nejvýznamnější z nich (CVE-2025-48804) souvisí se speciálním souborem Boot.sdi, který se načítá při spuštění prostředí obnovy. Útočník k tomuto souboru připojí škodlivý obraz prostředí obnovy a změní offset, který na něj odkazuje. Bezpečnostní kontrola tak ověří legitimní obraz, zatímco při spuštění se ve skutečnosti načte obraz připravený útočníkem. Ten nenápadně otevře příkazový řádek místo běžných nástrojů pro opravu systému. Tři související zranitelnosti dosahovaly stejného cíle prostřednictvím dalších funkcí WinRE: procesu offline kontroly zneužitím důvěryhodného nástroje tttracer.exe, konfiguračního souboru ReAgent.xml a dat konfigurace spouštění (BCD), která bylo možné přesměrovat tak, aby funkce resetování dešifrovala svazek. Výsledek byl ve všech případech stejný: úplný přístup k šifrovanému disku. Microsoft tyto zranitelnosti opravil v červenci 2025. Existuje však důležitá výjimka: i na plně aktualizovaném systému je lze znovu zneužít, pokud se útočníkovi podaří spustit starší verzi bootmanageru Windows. Ta má totiž stále platný digitální podpis, a proto je považována za důvěryhodnou (viz PCR 7). Tento postup se označuje jako downgrade útok. Úplně mu lze zabránit až zneplatněním starých bootmanagerů (viz KB5025885 v doporučeních).
Bitpixie (CVE-2023-21563)
Tato zranitelnost je starší, ale stále relevantní. Za normálních okolností Windows při spouštění krátkodobě uchovává dešifrovací klíč disku v operační paměti a po dokončení operace by jej měl odstranit. Bitpixie využívá konkrétní způsob spouštění přes síť, při kterém Windows tento klíč z paměti neodstraní. Útočník s fyzickým přístupem může počítač spustit přes síť do malého systému Linux, následně prohledat operační paměť a klíč jednoduše získat bez nutnosti prolamovat šifrování. Zranitelnost se týká konfigurací TPM-only. Microsoft opravil bootmanager v lednu 2023. Stejně jako u BitUnlocker však platí, že starší zranitelné bootmanagery mají stále platné digitální podpisy, takže útočník může jednoduše spustit některou z jejich starších verzí. Zabránění takovému downgradu vyžaduje obnovu a zneplatnění certifikátů Secure Boot (KB5025885). Útok zároveň předpokládá použití linuxového bootloaderu podepsaného certifikátem Microsoftu pro UEFI aplikace třetích stran. Vypnutí síťového spouštění (PXE) a odstranění tohoto certifikátu tam, kde není potřeba, eliminuje jednu z hlavních podmínek útoku.
Praktická bezpečnostní doporučení
Jak v Citadelo pravidelně ukazujeme, výchozí konfigurace BitLockeru neposkytuje dostatečnou ochranu proti odhodlaným útočníkům s fyzickým přístupem k zařízení. Organizace proto musí využívat vícevrstvý přístup k zabezpečení, který kombinuje ověřování před spuštěním systému, zabezpečení firmwaru a hardwaru, ochranu prostředí obnovy a průběžné monitorování.
Přejděte z TPM-only na ověřování před spuštěním systému (TPM + PIN)
Jde o jediné opatření s největším bezpečnostním přínosem. PIN (nebo spouštěcí klíč na USB) zabrání TPM uvolnit VMK před ověřením uživatele. Tím znemožní jednorázové útoky odposlechem sběrnice TPM, popsané způsoby obcházení ochrany prostřednictvím WinRE, standardní útok Bitpixie i cold boot a DMA útoky proti vypnutým zařízením.
- Zásady skupiny: Computer Configuration > Administrative Templates > Windows Components > BitLocker Drive Encryption > Operating System Drives > Require additional authentication at startup = Enabled, následně Require startup PIN with TPM.
- Povolte rozšířené PINy a nastavte přiměřenou minimální délku (obvykle alespoň šest až osm znaků). Ochrana TPM 2.0 proti opakovaným pokusům o zadání PINu je ve výchozím nastavení aktivní a spravuje ji Windows. Omezuje tak pokusy o hádání PINu bez potřeby další konfigurace.
- U stacionárních počítačů, kde je zadávání PINu nepraktické, může být alternativou BitLocker Network Unlock. PIN se v takovém případě vyžaduje pouze mimo firemní síť.
Jak již bylo uvedeno, ověřování před spuštěním systému představuje nejúčinnější ochranu proti fyzickým útokům a zneužití funkcí obnovy. Rozhodně nejde o opatření určené pouze pro firemní prostředí. Mělo by být samozřejmostí pro každého, komu záleží na ochraně vlastních dat. Jeho velkou výhodou je, že zavedení nic nestojí, ale útočníkům výrazně komplikuje situaci.
Zabezpečte firmware a prostředí spouštění systému
- Vynucujte Secure Boot a nastavte administrátorské heslo pro UEFI/BIOS, aby nebylo možné měnit pořadí spouštění nebo spouštět systém z externích médií. Pokud není potřeba, deaktivujte síťové spouštění (PXE).
- Proveďte zneplatnění certifikátů Secure Boot podle KB5025885. Nejde o jedinou aktualizaci, ale o vícestupňový proces, který je nutné provést nad rámec běžných měsíčních aktualizací. Zahrnuje zavedení certifikátu Windows UEFI CA 2023 a zneplatnění certifikátu Windows Production PCA 2011. Pamatujte, že vypršení platnosti certifikátů z roku 2011 v roce 2026 automaticky nezabrání jejich použití. Firmware datum vypršení platnosti ignoruje; rozhodující je jejich skutečné zneplatnění.
- Ověřte, zda je aktivní Kernel DMA Protection. Tato funkce závisí na podpoře IOMMU ze strany hardwaru a firmwaru a nelze ji zapnout pouze prostřednictvím zásad. U starších zařízení bez této podpory aktivujte zásadu „Disable new DMA devices when this computer is locked“ a upřednostňujte hibernaci před režimem spánku.
Zabezpečte prostředí obnovy a systémové obrazy
- Včas instalujte aktualizace Patch Tuesday, které zahrnují také aktualizace WinRE.
- Pro ochranu proti útokům YellowKey a Bitskrieg instalujte zejména aktualizace z června 2026 včetně příslušných aktualizací WinRE.
- Omezte oprávnění k připojování oddílu pro obnovu a zápisu na něj. Běžní administrátoři by neměli mít možnost bez dohledu umisťovat na tento oddíl soubory, jako jsou unattend.xml nebo ReAgent.xml.
Detekce a zapojení SOC
- Nastavte upozornění na vytvoření souboru unattend.xml nebo nových adresářů v umístění Recovery/WindowsRE v kořenovém adresáři oddílu pro obnovu, pokud tyto změny neprovádí Windows Update nebo proces nastavení WinRE.
- Monitorujte, zda je offline kontrola Microsoft Defender naplánována nebo spuštěna procesy v uživatelském kontextu a zda krátce po změně oddílu pro obnovu následuje spuštění WinRE.
- Sledujte aktivity nástrojů diskpart, Mount-DiskImage nebo manage-bde, které přistupují ke svazkům pro obnovu, a také opakované neočekávané výzvy k zadání obnovovacího klíče.
Závěr
Základní kryptografie BitLockeru je spolehlivá. Zveřejněné zranitelnosti z let 2025 a 2026 i zjištění, která náš tým v Citadelo pravidelně potvrzuje při penetračních testech, však ukazují, že úplné šifrování disku představuje celý bezpečnostní ekosystém, nikoli pouze splnění regulatorního požadavku. Samotný šifrovací algoritmus může být prakticky neprolomitelný, ale okolní architektura důvěry – firmware, bootmanager, prostředí obnovy a operační paměť – může být zneužita. Výchozí režim TPM-only sice zjednodušuje správu a zvyšuje uživatelský komfort, neposkytuje však dostatečnou ochranu před fyzickou kompromitací zařízení. Naše zkušenosti v Citadelo ukazují, že ověřování před spuštěním systému představuje nejdůležitější jednotlivé opatření, které dokáže tuto útočnou plochu výrazně omezit. U každého koncového zařízení, které se může dostat do nepovolaných rukou, by proto TPM+PIN mělo být standardem, nikoli výjimkou.
Je vaše šifrování celého disku skutečně bezpečné?
BitLocker chrání vaše data, ale výchozí konfigurace mohou zařízení vystavovat fyzickým útokům. Naši specialisté na penetrační testování vám pomohou odhalit bezpečnostní slabiny dříve, než je útočníci dokážou zneužít.
Další zajímavé články
Všechny články

Přihlaste se k odběru našeho newsletteru a získejte všechny důležité novinky v oblasti kybernetické bezpečnosti a etického hackování.
© 2024 citadelo AG. Všechna práva vyhrazena.


