
Blog
8 říjen 2026
Penetrační testování mobilních aplikací: rizika na straně klienta neustále rostou
Aplikace, kterou si vaši zákazníci nainstalují do telefonu, je součástí vaší útočné plochy, na kterou nevidíte. Ukážeme tři způsoby, jak se přes ni lze dostat k účtu, přičemž ani jeden nevyžaduje prolomení vašeho backendu.
28 září 2026
Témy: Kyberbezpečnosť Etické hackovanie Penetračné testovanie Red Teaming Bug Bounty Nábor Vývoj Sociálne inžinierstvo
Nejčastější kritická chyba webových aplikací se už několik let nemění. Nacházíme ji v každém třetím testu a nezastaví ji žádný firewall, protože útočník využívá přesně to, co má aplikace povoleno.
16 září 2026
Penetrační testování infrastruktury: proč se interní síť stala jádrem kritických rizik
71 % infrastrukturních projektů, které jsme testovali, obsahovalo alespoň jednu kritickou zranitelnost. Většina z nich se skrývala v systémech, které firmy považovaly za bezpečné jen proto, že „nejsou veřejně dostupné.

11 září 2026
Jak 628 penetračních testů společnosti Citadelo odhalilo, kde se ve skutečnosti skrývá vaše kritické riziko
Největším rizikem v oblasti kybernetické bezpečnosti v roce 2026 už není jen vaše infrastruktura vystavená internetu. Je jím vše, co už považujete za zabezpečené. V prvním díle série rozebíráme, kam dnes skutečně směřují kritická rizika a co s tím může CISO udělat.
17 srpen 2026
Cyber Resilience Act: první termín není prosinec 2027. Je 11. září 2026
U aktivně zneužité zranitelnosti máte na první hlášení 24 hodin.
14 srpen 2026
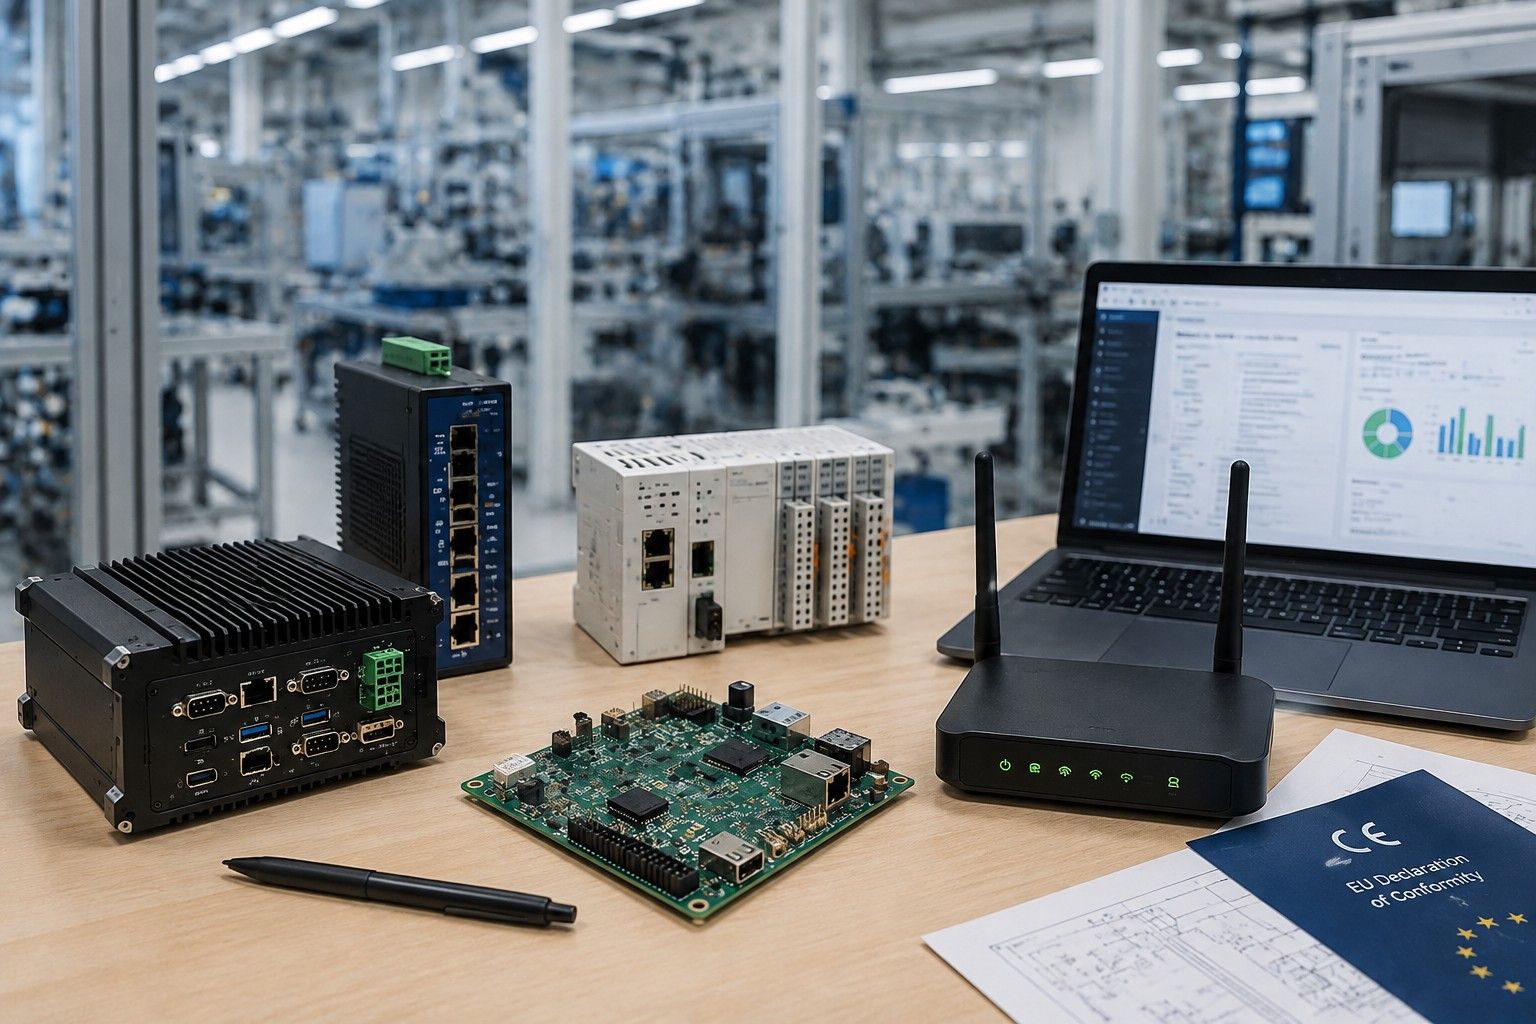
Cyber Resilience Act (CRA): koho se týká, co musí výrobce splnit a dokdy
Doteď byla bezpečnost produktu obchodní rozhodnutí. Cyber Resilience Act z ní dělá podmínku vstupu na trh Evropské unie. Přehled toho, koho se nařízení týká, co přikazuje, jaké termíny platí a co s tím udělat.