
21 říjen 2026 / 3 minuty čtení
Red Teaming v praxi: Jak jsme pronikli do organizace e-mailem i zadním vchodem
Poslali jsme zaměstnancům e-mail jménem jejich vlastního CISO. Potom jsme po pracovní době vstoupili zadním vchodem a připojili se k síti. Takto vypadá anatomie našeho skutečného red teamingového projektu.
Red Teaming je nejrealističtější typ testování, jaký provádíme. Nezaměřuje se na jeden systém, ale simuluje postup skutečného útočníka a kombinuje technické útoky, útoky na lidský faktor i fyzické proniknutí. Tomu odpovídají i výsledky: během deseti Red Teaming projektů jsme v každém z nich odhalili kritické nebo závažné nedostatky a pochybení. U takových projektů však nejde ani tak o počet nálezů jako o pochopení celého řetězce kompromitace.
Ukažme si to na jednom z projektů z roku 2025. V úvodní fázi OSINT jsme zmapovali zaměstnance i veřejně dostupnou infrastrukturu a hned narazili na první příležitost – e-mailový server bez autentizace, přes který jsme mohli odesílat e-maily přímo z firemní domény, bez jakéhokoli upozornění na externího odesílatele. Jménem CISO jsme pak několika zaměstnancům současně rozeslali výzvu k instalaci údajně povinné bezpečnostní aktualizace. Získali jsme první přístup do interní sítě i do domény.
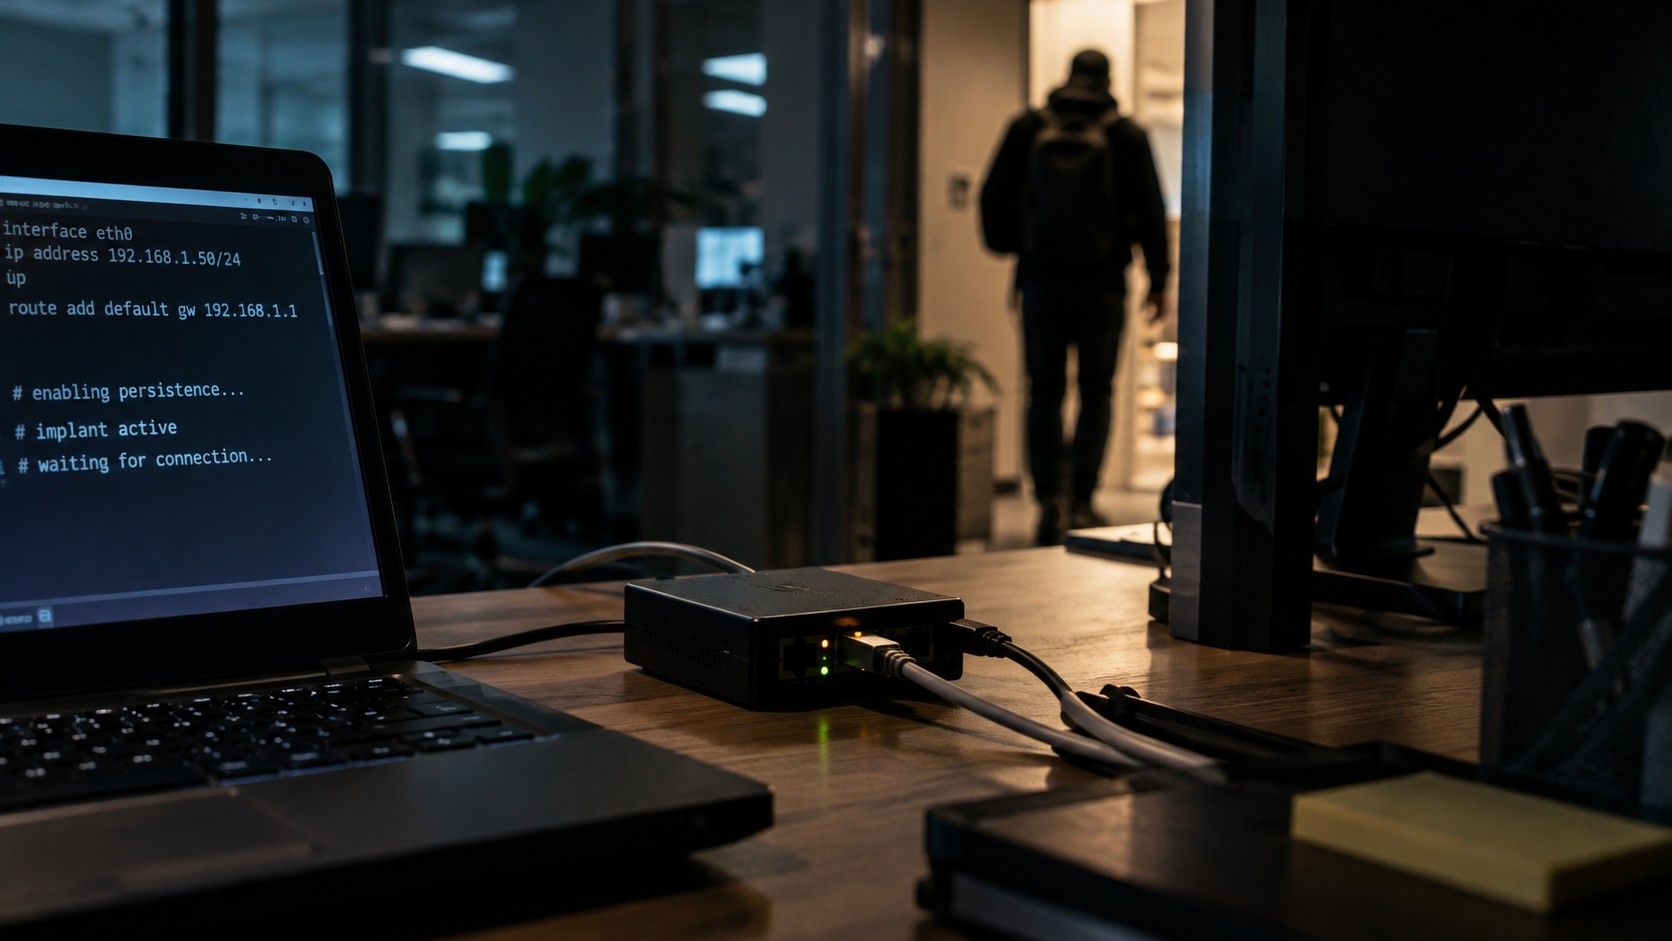
Druhá cesta dovnitř byla fyzická. Krátce po pracovní době, kdy už budovu nikdo nehlídal a alarm nebyl aktivován, jsme vstoupili zadním vchodem, který nebyl součástí perimetrického zabezpečení. Následné zjištění, že interní kabelová síť nevyžaduje žádnou autentizaci, nám umožnilo připojit malé síťové zařízení jako další vstupní bod. Tento síťový implantát fungoval nezávisle na phishingu a byl použitelný i v případě, že by někdo první přístup odhalil. Pokud si v tuto chvíli říkáte, že takové zařízení byste v kanceláři určitě odhalili, nemusí to být tak jednoduché. Takový implantát je velký jako nabíječka, schová se za monitor nebo do serverové skříně a nikdo ho tam týdny nehledá.
Odtud už následoval scénář typický pro interní testy infrastruktury:
- získávání přihlašovacích údajů z nezabezpečené sítě,
- eskalace oprávnění prostřednictvím slabin služby Active Directory,
- postupné získání kontroly nad celou doménou.
Samotný vstup do budovy přitom nebyl tou nejsofistikovanější částí útoku. Byl jen nejlevnějším způsobem, jak obejít všechna opatření, do kterých organizace investovala. Žádná ze slabin – chybějící aktualizace e-mailového serveru, nedostatečně zabezpečený fyzický perimetr, interní síť bez ochrany portů – nepůsobila sama o sobě dramaticky. Teprve jejich propojení do jednoho scénáře umožnilo úplné kompromitování firmy. A právě toto řetězení slabin je něco, co testování jednotlivých systémů nikdy neodhalí.
Co z toho vyplývá pro CISO?
Red Teaming odpovídá na otázku, na kterou běžný penetrační test odpovědět nedokáže: jak si moje organizace poradí, když útočník propojí všechny jednotlivé slabiny do jednoho koordinovaného útoku?
Odolala by vaše organizace podobnému útoku?
Red Teaming prověří, jak dokáže vaše organizace odolat reálnému útoku, který kombinuje technické zranitelnosti, lidský faktor i fyzické proniknutí. Odhalte slabiny dříve, než je využijí skuteční útočníci.
Další zajímavé články
Všechny články

Přihlaste se k odběru našeho newsletteru a získejte všechny důležité novinky v oblasti kybernetické bezpečnosti a etického hackování.
© 2024 citadelo AG. Všechna práva vyhrazena.


