
17 září 2026 / 43 minut čtení
Bezpečnostní audit vs. penetrační test: jaký je mezi nimi rozdíl a kdy potřebujete oba?
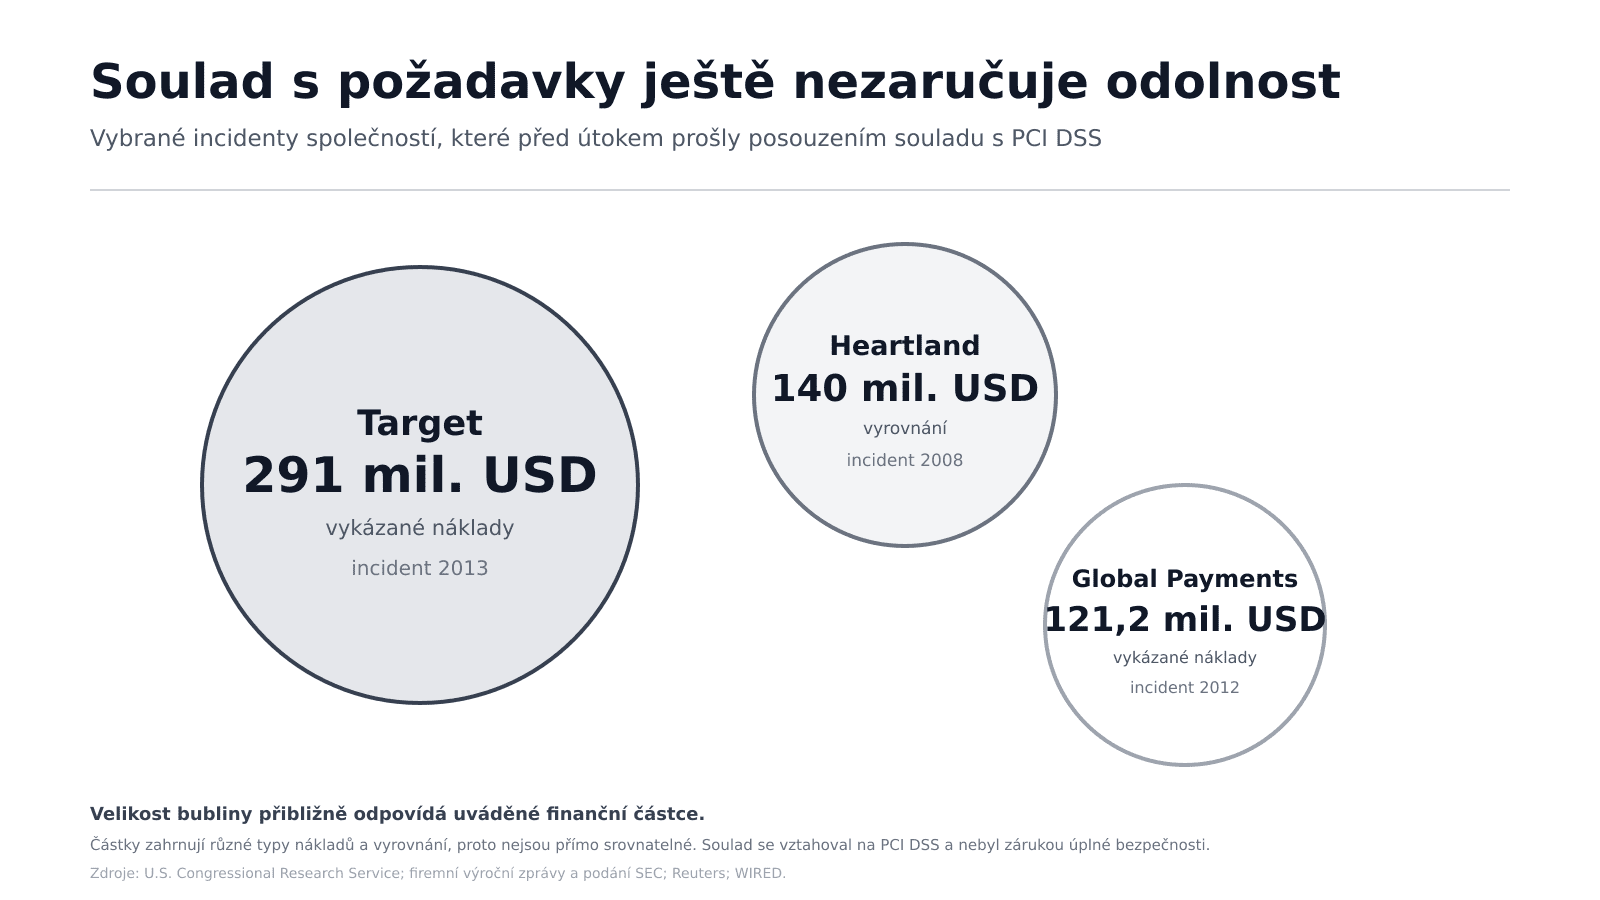
Audit potvrdil, že máte dobře nastavené zabezpečení, jasné postupy i určenou odpovědnost. Máte dokonce potvrzeno, že vše probíhá „by the book“. Stačí to? Skutečnou odolnost systému nelze posoudit pouze na papíře. Závěry auditu proto v praxi prověří až penetrační test.
Bezpečnostní audit IT je nezbytný
Hned na úvod je důležité říct, že audit představuje naprostý základ kybernetické bezpečnosti. Skutečný stav organizace se při něm zpravidla porovnává s normou, regulací nebo interním rámcem. Auditor kontroluje firemní politiky a odhaluje nedostatky v systému. Je systém správně nastavený? Jsou hesla dostatečně silná? Kdy proběhla jeho poslední aktualizace?
Vedení, zákazníkům a v případě norem a předpisů, jako jsou ISO 27001, CRA, DORA nebo NIS2, zejména regulátorovi poskytuje důkaz, že firma přistupuje k rizikům vážně a systematicky. Pokud však chce organizace získat podstatně realističtější obraz o své odolnosti, musí jít ještě o krok dál.
Penetrační testování vs. bezpečnostní audit: odpovědi na dvě rozdílné otázky
Chcete vědět, zda máte dobře nastavenou bezpečnost? Audit potvrzuje, že obranné mechanismy firmy stojí na rozumných základech. Firma zná své povinnosti, nastavila pravidla a zavedla požadované kontroly. To je nezbytné, neposkytuje to však odpověď na mnohem praktičtější otázku. Obstojí tyto kontroly proti člověku, který se je bude cíleně snažit překonat?
Požadavky norem a regulací musí být obecně použitelné pro celé odvětví. Skutečný útočník se však zaměří na konkrétní firmu, její specifické technologie, zaměstnance, interní procesy a slabá místa v jejich vzájemném propojení.
Pentest vystavuje kontrolní mechanismy tlaku reality
Penetrační test je autorizovaný simulovaný kybernetický útok. Etičtí hackeři dostanou jasně stanovený rozsah a pravidla, v jejichž rámci se pokoušejí proniknout do aplikace, API, cloudu nebo infrastruktury. Stejně jako skuteční útočníci hledají nejefektivnější a nejlépe využitelnou cestu k cíli. Výsledkem je informace o tom, zda ochranný mechanismus odolal pokusu o zneužití, a pokud ne, co mohli útočníci jeho prolomením získat.
Sken najde slabinu. Pentest ukáže, co se přes ni dá udělat
Automatizované skenování dokáže rychle upozornit na známé zranitelnosti nebo nesprávná nastavení. Často však odhalí množství nálezů, které nakonec nemusí být skutečně zneužitelné. Závažné problémy se naopak mohou ztratit v dlouhém seznamu a nedostanou správnou prioritu.
Etický hacker zasadí nález do kontextu. Dokáže odlišit falešný poplach od využitelné zranitelnosti a propojit několik slabin do jednoho útoku. Namísto desítek izolovaných položek tak firma získá ucelený obraz o tom, kam se může útočník dostat a co je třeba řešit jako první.
Útočník neposuzuje každou slabinu samostatně
Jedna chyba v systému nebo neopravená zranitelnost zpravidla sama o sobě nevede ke krádeži dat či kompromitaci infrastruktury. Ve většině případů jí předchází celý řetězec kroků. Útočník může například získat běžný uživatelský účet, zneužít nadměrná oprávnění nebo se přes nedostatečně oddělenou síť dostat k citlivému systému.
Každý z těchto nedostatků může při samostatném hodnocení v rámci auditu působit zvládnutelně. Teprve jejich propojením vznikne cesta k citlivým datům nebo kritické infrastruktuře firmy. Schopnost odhalit a sestavit takové cesty patří mezi největší přínosy etického hackingu.
Jak probíhá penetrační test: pravidla a záměr
Před zahájením penetračního testu se testovaná organizace a etičtí hackeři dohodnou na jeho rozsahu a cíli. Potvrzené zranitelnosti následně kontrolovaně zneužijí a testeři zdokumentují dosažený dopad. Nejde o důkaz absolutní bezpečnosti. Je to však nejpřímější způsob, jak v dohodnutém rozsahu ověřit, zda ochrana odolá aktivnímu pokusu o průnik.
Rychleji opravíte to, co je skutečně naléhavé
Audit může přinést desítky zjištění s různou mírou závažnosti. Bez dalšího kontextu je však obtížné rozhodnout, která z nich opravit jako první, zejména pokud máte omezený čas a rozpočet. Výsledky etického hackingu pomáhají správně nastavit priority. Zranitelnost, kterou lze snadno zneužít z internetu bez přihlášení, by měla mít přirozeně vyšší prioritu než chyba vyžadující fyzický přístup, specifickou roli a splnění několika dalších podmínek.
Praktický důkaz, který změní vaše bezpečnostní priority
Rozhodování o tom, kam investovat omezený rozpočet na bezpečnost, představuje pro mnoho firem dilema. Obecné upozornění na nedostatečnou segmentaci nebo nadměrná oprávnění proto může zůstat jen jednou z mnoha položek na seznamu toho, co je třeba opravit. Pentest může tento pohled výrazně změnit.
Rozdíl mezi větami „servisní účet má nadměrná oprávnění“ a „prostřednictvím servisního účtu jsme získali přístup k produkčním datům“ je zásadní. Druhá formulace popisuje dopad na podnikání, pomáhá obhájit prioritu i potřebný rozpočet a umožňuje vedení rozhodnout, které riziko je nutné odstranit okamžitě.
Retest potvrzuje, že oprava funguje i v praxi
Po auditu může organizace doložit, že aktualizovala směrnici nebo zavedla novou kontrolu. To je důležité, samo o sobě to však ještě nezaručuje, že technická cesta útoku skutečně zmizela. Retest původní scénář zopakuje. Firma tak získá jistotu, že zranitelnost byla opravdu odstraněna a oprava neotevřela jinou podobnou cestu. Právě tím pentest završuje svou úlohu praktického ověření odolnosti.
Statistiky nehovoří proti auditům, ale ve prospěch praktického ověřování
Podle aktuálního průzkumu společnosti Deloitte je až 85 % bezpečnostních lídrů přesvědčeno o své strategii, jejich skutečná schopnost tuto strategii realizovat je však v průměru o 15 % nižší. Pojem „cyber-confidence gap“ označuje situaci, kdy mají organizace potřebný rozpočet, podporu vedení i plány, ale v každodenním provozu jim chybějí připravené týmy, konzistentní procesy nebo zvládnutá rizika spojená s dodavateli.
Citadelo v roce 2025 posoudilo 628 IT projektů a identifikovalo 3 293 zranitelností. Více než polovina testovaných projektů obsahovala alespoň jeden kritický nález nebo nález s vysokou závažností. Podle Ethical Hacking Report 2025 byla kritická zranitelnost odhalena u 71 % infrastrukturních a 42 % cloudových projektů.
I organizace s nastavenými procesy a bezpečnostními nástroji může mít v konkrétní aplikaci, identitě nebo konfiguraci cestu, kterou odhalí až aktivní pokus o průnik.
Je pentest potřebný, pokud už máte bezpečnostní audit?
Ano, pokud chcete kromě souladu s požadavky získat také důkaz a jistotu o praktické odolnosti. Pentest prověří, zda lze kontroly nastavené na základě auditu obejít. Audit neopakuje ani nenahrazuje. Navazuje na jeho závěry a vystavuje vybrané části ochrany praktické zkoušce.
Stačí bezpečnostní audit pro splnění požadavků NIS2?
Samotná informace, že firma absolvovala audit, nestačí. Rozhodující je jeho rozsah a povinnosti konkrétní organizace. NIS2 zahrnuje také posuzování účinnosti bezpečnostních opatření. U regulací a norem, jako jsou DORA, ISO 27001 nebo nově také CRA, může audit kybernetické bezpečnosti prověřit soulad s požadavky. Pentest k tomu přidává praktické ověření odolnosti vybraných technických kontrol.
Jak často provádět penetrační testování?
Pro mnoho firem je rozumným základem pentest alespoň jednou ročně. Důvodem k testování by však měla být také nová kritická aplikace, migrace do cloudu, zásadní změna architektury nebo závažný incident. Důležité je měnit i rozsah. Každoroční testování stejné webové aplikace nepomůže, pokud firma několik let neprověřila interní infrastrukturu, identity, API nebo přístupy dodavatelů.
Kolik stojí penetrační test?
Cenu ovlivňuje rozsah, složitost prostředí, typ systémů i požadovaná hloubka testování. Základní test webové aplikace může začínat přibližně na 800 eurech. Rozsáhlé testování infrastruktury, cloudu nebo Red Teaming může stát více než 10 000 eur.
Při porovnávání nabídek se vyplatí sledovat rozsah manuální práce, zkušenosti testerů, způsob ověřování nálezů, kvalitu výstupu a zahrnutí retestu. Nejlevnější seznam zranitelností nemusí přinést odpověď na otázku, kvůli které si vaše firma test objednala.
Pentest jde nad rámec zjištění auditu
Pokud chcete ověřit schopnost odolat skutečnému útočníkovi, audit je pouze výchozím bodem. Teprve tým etických hackerů aktivně prověří ochranné mechanismy, propojí jednotlivé slabiny do možné cesty útoku a ukáže jejich skutečný dopad.
Pokud již audit máte, logickým dalším krokem je praktické prověření nejdůležitějších systémů. Citadelo vám pomůže nastavit rozsah penetračního testování tak, abyste získali jasnou odpověď na otázku, zda a jak by ve vašem prostředí uspěl skutečný útočník.
Další zajímavé články
Všechny články


Přihlaste se k odběru našeho newsletteru a získejte všechny důležité novinky v oblasti kybernetické bezpečnosti a etického hackování.
© 2024 citadelo AG. Všechna práva vyhrazena.


