
27 říjen 2026 / 3 minuty čtení
Sociální inženýrství a vishing: Proč je úspěšnost útoků na lidi stále tak vysoká?
I kdyby váš spamový filtr zachytil 100 % phishingu, útočníci se k vašim datům stejně dostanou. Stačí jediný telefonát s naklonovaným hlasem vašeho kolegy nebo nadřízeného.
V roce 2025 jsme realizovali čtyřikrát více projektů zaměřených na sociální inženýrství než v roce 2024 a výsledky byly jednoznačné. Útoky uspěly v průměru u 40 % oslovených zaměstnanců, zejména při prvním testování organizace. Z deseti oslovených lidí se tak v průměru čtyři nechali nachytat. Více než polovina projektů přitom skončila na úrovni kritického bezpečnostního rizika.
Nejčastějším nástrojem navzdory technologickému pokroku zůstává e-mail, a to z prostého důvodu: stačí rozeslat stovky zpráv a přesvědčit jediného člověka, aby klikl. Jediné úspěšné kliknutí útočníkovi bohatě stačí. Podle toho, kdo se stane obětí, mohou být následky katastrofální. Případ společnosti Arup z roku 2024, kdy zaměstnanci po videohovoru s kolegy vygenerovanými pomocí AI převedli přibližně 25 milionů dolarů, je jedním z nejextrémnějších příkladů stejného typu útoku.
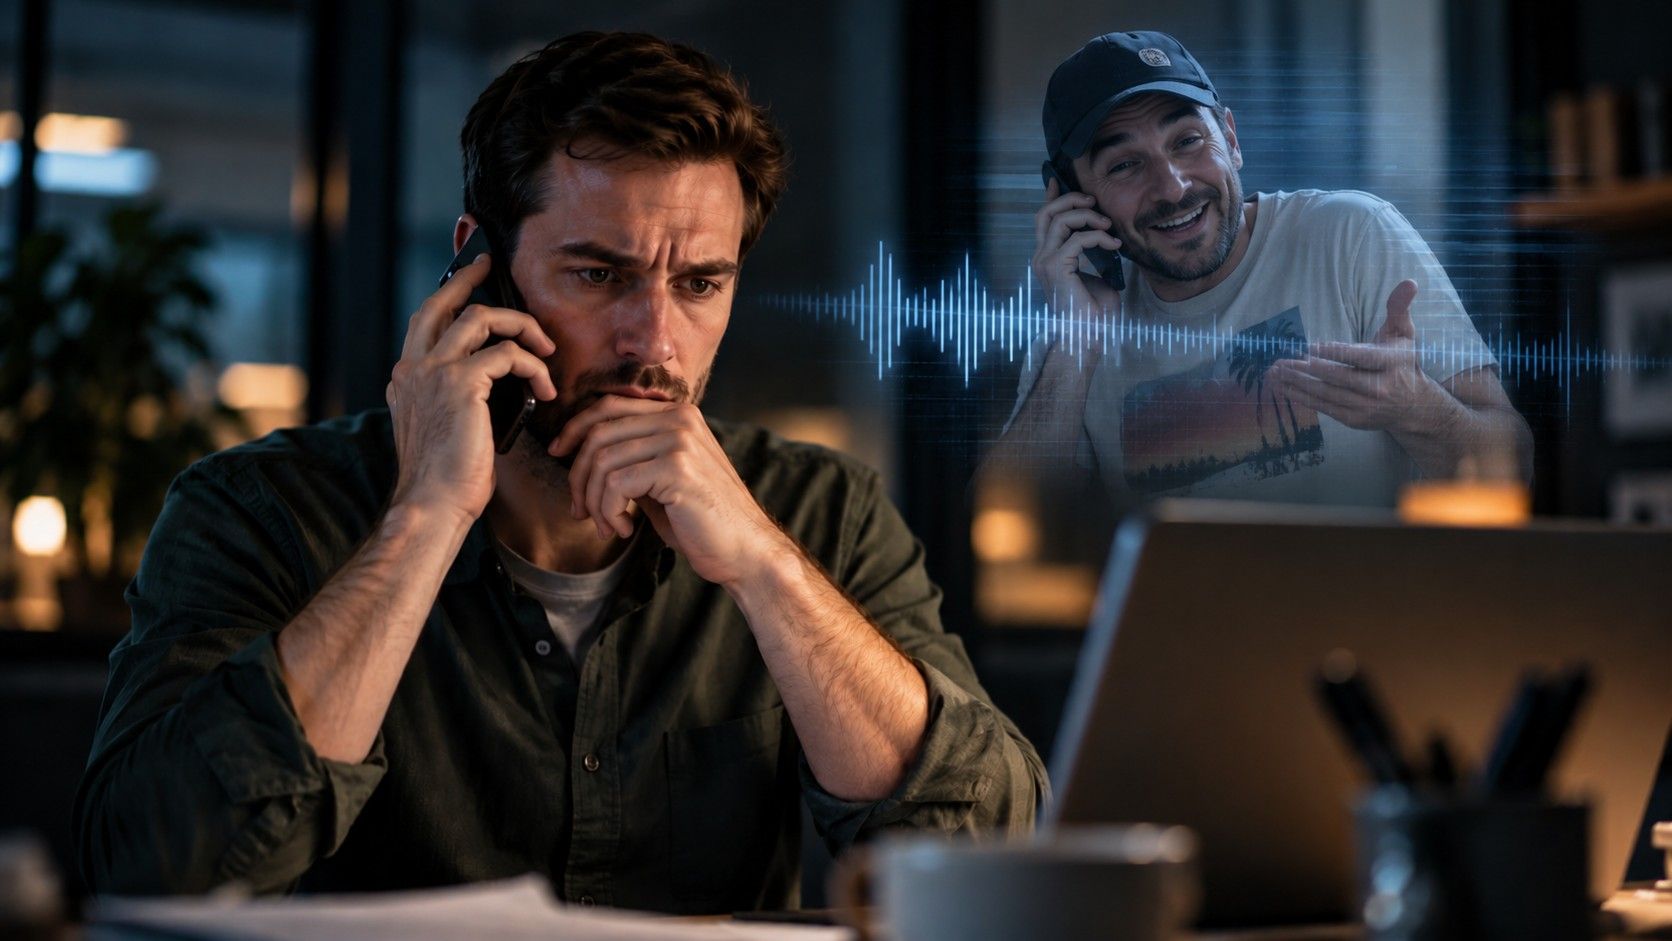
Představme si však ideální scénář, ve kterém váš spamový filtr i firewall fungují dokonale a zachytí 100 % škodlivých e-mailů. Do schránek se nedostane jediná phishingová zpráva. I tak se dovnitř dostaneme. Stačí zavolat vašim zaměstnancům z podvrženého čísla a v reálném čase naklonovat hlas někoho, komu důvěřují, tedy jejich manažera nebo člena vedení. Vzorek hlasu získáme snadno: postačí několik minut záznamu a většina vedoucích pracovníků je dnes dobrovolně poskytuje na konferencích, v podcastech nebo v krátkých videích na sociálních sítích. A i když svůj hlas veřejně nesdílejí, stačí jediný telefonát pod záminkou průzkumu spokojenosti nebo nabídky služby a několik sekund nahrávky máme.
Nejde o laboratorní experiment. Během roku 2025 zasáhla více než stovku organizací rozsáhlá vishingová kampaň zaměřená na helpdesky a systémy jednotného přihlašování (SSO), která je spojována se skupinami Scattered Spider a ShinyHunters. Na druhé straně linky slyší zaměstnanec známý hlas, který naléhavě něco požaduje. Bezpečnostní opatření, do nichž firma investovala, přitom vůbec nepřijdou ke slovu. Právě proto se při komplexním Red Teamingu prověřují nejen technické zranitelnosti, ale také možnosti, jak mohou útočníci zneužít lidský faktor.
Naše data však ukazují i druhou stránku. V organizacích, které zaměstnance pravidelně školí a opakovaně testují, klesá úspěšnost útoků ze zhruba 40 % na jednociferné hodnoty. Lidský faktor tedy není neměnným rizikem. Je to oblast, do které se investice vrátí, pokud ji pravidelně měříte a rozvíjíte.
Co z toho vyplývá pro CISO?
Pokud jste test sociálního inženýrství ještě nikdy neprováděli, počítejte s tím, že útočník dnes uspěje přibližně u 40 % vašich lidí. Proto ověřujte identitu nejen prostřednictvím e-mailu, ale také při telefonátu. Reset hesla ani MFA nikdy neprovádějte pouze na základě telefonického hovoru. U každého urgentního požadavku na platbu nebo změnu přístupových oprávnění vyžadujte druhé, nezávislé ověření: zpětné zavolání na evidované číslo nebo potvrzení jiným kanálem. To platí bez ohledu na to, čí hlas na druhé straně slyšíte.
Víte, jak by vaši zaměstnanci reagovali na skutečný útok?
Phishing, vishing nebo podvržená identita dokážou obejít i pokročilé technické zabezpečení. Otestujte odolnost svých zaměstnanců vůči sociálnímu inženýrství a odhalte slabá místa dříve, než je zneužijí útočníci.
Další zajímavé články
Všechny články

Přihlaste se k odběru našeho newsletteru a získejte všechny důležité novinky v oblasti kybernetické bezpečnosti a etického hackování.
© 2026 citadelo AG. Všechna práva vyhrazena.


