
19 listopad 2026 / 5 minut čtení
Hackeři rozmrazili supermarkety. Je vaše firma další?
Útočníci na dálku měnili nastavení chladicích systémů v evropských supermarketech. Incident ukázal, jak může zapomenuté administrační rozhraní nebo nedostatečně chráněný přístup dodavatele ohrozit provoz, aplikace i citlivá data.
Začátkem listopadu 2026 útočníci v evropských supermarketech na dálku měnili teplotu chladicích zařízení. Incident však není pouze varováním pro obchodní řetězce. Stejný problém může vzniknout v bance, nemocnici, technologické firmě i průmyslovém podniku, pokud organizace neví o systému dostupném z internetu nebo nekontroluje vzdálené přístupy svých dodavatelů.
Když se řekne kybernetický útok na supermarket, většina lidí si představí nefunkční pokladny, zašifrované servery nebo únik platebních údajů. Evropské prodejny však začátkem listopadu 2026 řešily útok na technologie, na kterých přímo závisí jejich každodenní provoz: chladicí systémy.
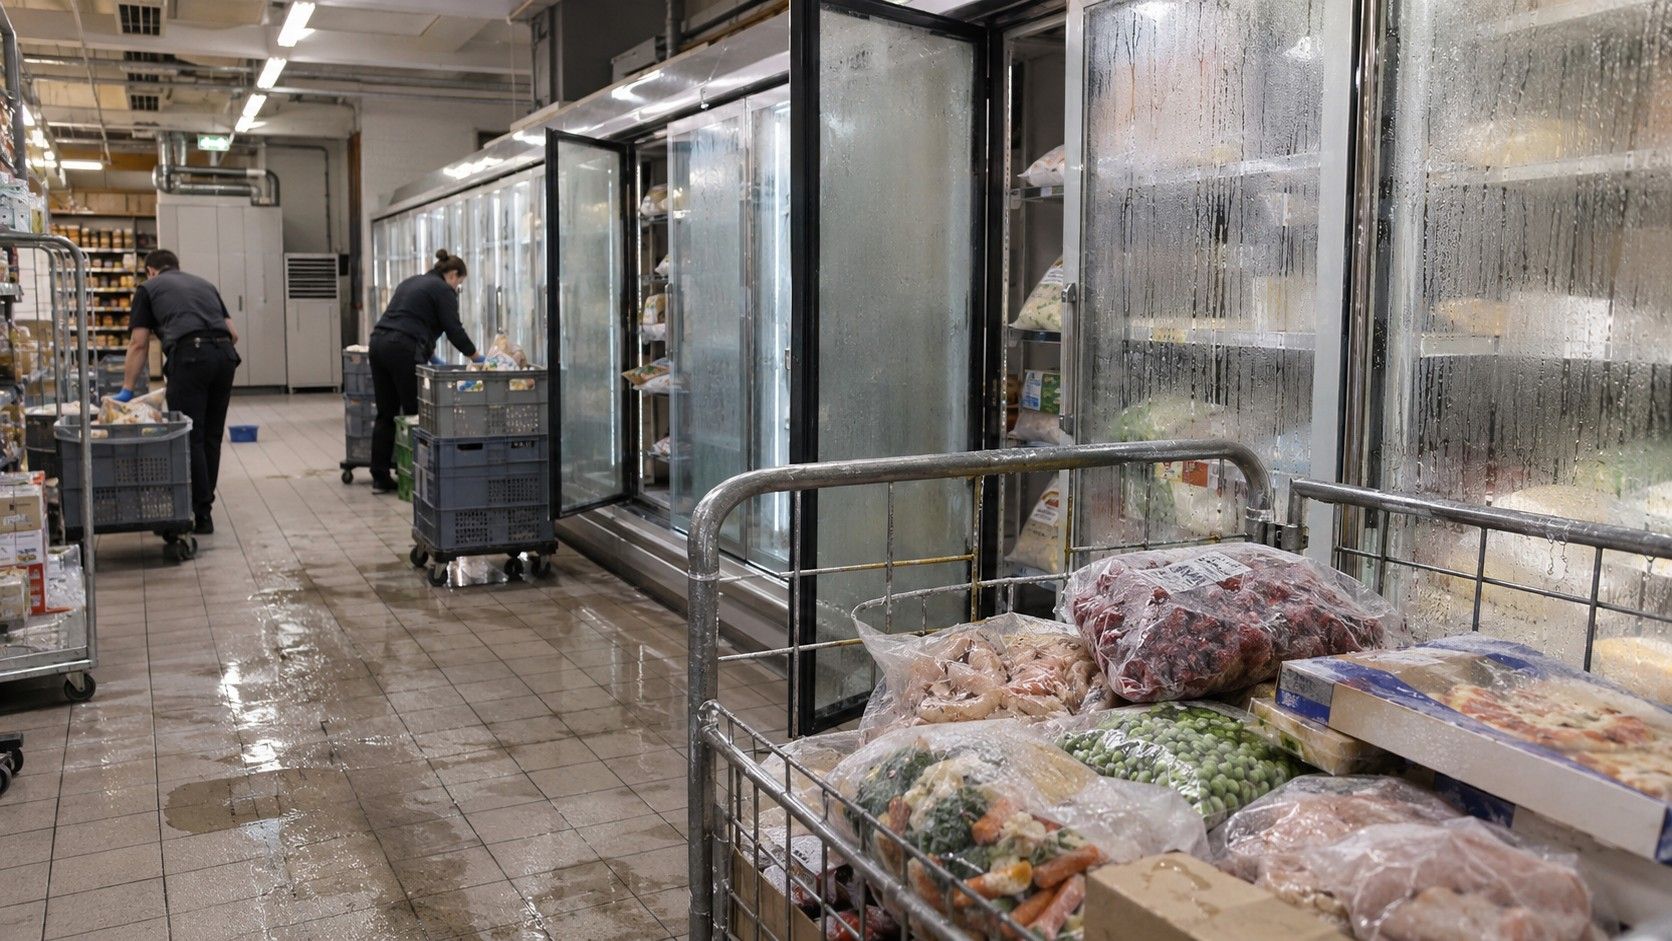
První rozsáhlá vlna zasáhla 11. října stovky francouzských supermarketů. Druhá následovala v noci na 2. listopadu v Belgii, Nizozemsku, Švédsku, Irsku, Estonsku a dalších evropských zemích. Útočníci získali vzdálený přístup k řízení chladicích zařízení, měnili nastavené teploty a spouštěli odmrazovací cykly mimo plánovaný čas. Výsledkem byly zkažené potraviny, omezení provozu a významné finanční škody.
Z běžné údržby vznikl vstupní bod pro útočníky
Moderní chladicí systémy už nejsou izolovaná zařízení ovládaná pouze tlačítky na stěně. Řídicí jednotky umožňují na dálku kontrolovat teplotu, měnit nastavení, plánovat odmrazování, přijímat upozornění a spravovat více provozoven současně. To zjednodušuje údržbu, ale zároveň vytváří další rozhraní, které musí být správně zabezpečeno.
U napadených systémů byla některá administrační rozhraní dostupná přímo z veřejného internetu. Censys před útoky evidoval ve dvou sledovaných skupinách chladicích zařízení přibližně 6 700 veřejně dostupných systémů. Útočník je mohl najít automatizovaným skenováním, identifikovat používané zařízení a následně vyzkoušet výchozí heslo, známou zranitelnost nebo chybu v autentizaci.
Přesný způsob získání přístupu v jednotlivých prodejnách zatím nebyl veřejně potvrzen. Víme však, že u některých ovladačů Danfoss existovala chyba CVE-2025-41450 umožňující odvodit administrátorské přihlašovací údaje z aktuálního data. V kombinaci s další zranitelností bylo možné na zařízení vzdáleně spouštět příkazy. Později bylo zveřejněno také šest dosud neznámých chyb, které mohly u některých verzí firmwaru umožnit převzetí ovladače bez platných přihlašovacích údajů. Není však prokázáno, že právě tyto zranitelnosti byly využity při všech útocích.
Po získání přístupu už útočníci nepotřebovali sofistikovaný malware. Využili legitimní možnosti systému a změnili parametry, k nimž měli mít přístup pouze správci nebo servisní technici. Zařízení potom provedla přesně to, co jim řídicí jednotka přikázala.
Stejný problém může vzniknout v každém odvětví
Supermarkety pocítily útok prostřednictvím zkažených potravin. V jiných organizacích může mít napadení veřejně dostupného systému úplně jiné následky.
V bance může být cílem vzdálený přístup dodavatele, bankomat, administrační rozhraní aplikace, systém fyzického vstupu nebo technologie v datové místnosti. V nemocnici či společnosti vyvíjející zdravotnické technologie může útočník hledat cestu přes připojené zdravotnické zařízení, servisní účet, cloudovou platformu nebo systém uchovávající údaje pacientů. V průmyslovém podniku může ovlivnit výrobní linku, sklad, energetiku nebo řízení budovy. Technologická firma může mít veřejně dostupné testovací prostředí, vývojářský nástroj, cloudovou konzoli nebo zapomenuté administrační rozhraní.
Technologie i následky se liší, bezpečnostní problém však zůstává stejný: organizace nedokáže chránit systém, o kterém neví, nebo přístup, který sama nekontroluje.
Větší firmy používají stovky domén, veřejných IP adres, cloudových služeb, aplikací, zařízení a účtů externích partnerů. Některé vznikly během testování, další spravuje dodavatel a jiné zůstaly dostupné po změně infrastruktury. Bezpečnostní tým přitom nemusí mít úplný přehled o technologiích, které provozuje jiné oddělení nebo externí servisní společnost.
Útočník nerozlišuje, zda systém patří IT oddělení, vývojářům, technické správě budovy nebo dodavateli zdravotnického zařízení. Hledá nejjednodušší cestu dovnitř.
Silnější heslo neřeší celý problém
První reakcí po podobném incidentu bývá změna hesel a aktualizace firmwaru. Obě opatření jsou potřebná, ale nemusejí odstranit základní riziko: administrační rozhraní zůstává dostupné komukoli na internetu.
Irské Národní centrum kybernetické bezpečnosti proto u napadených chladicích systémů doporučilo odstranit přímý přístup z veřejného internetu. Pokud je vzdálená správa nezbytná, má být dostupná prostřednictvím zabezpečené VPN nebo jiného chráněného řešení. Úřad zároveň upozornil, že samotná aktualizace, změna výchozího hesla ani zapnutí přísnějšího režimu relace nemusejí zařízení dostupné z internetu dostatečně ochránit.
Firmy by měly vědět, které systémy jsou dostupné zvenčí, kdo je spravuje a jaká oprávnění mají interní uživatelé i externí partneři. Provozní a připojená zařízení mají být oddělena od ostatních částí sítě a podezřelá přihlášení či změny konfigurace musejí vyvolat upozornění. Nepodporovaná zařízení je nutné izolovat nebo nahradit.
Důležité je také prověřování dodavatelů. Externí společnosti často spravují klimatizaci, zdravotnické technologie, kamerové a přístupové systémy, cloudové platformy či síťovou infrastrukturu. Jejich účty mohou představovat legitimní a zároveň privilegovanou cestu do prostředí zákazníka. Pokud má jeden servisní účet přístup k více systémům nebo lokalitám, jeho kompromitace může rozšířit dopad útoku daleko za hranice jediného zařízení.
Dokumentace vám neřekne, co útočník skutečně dokáže
Organizace může mít v dokumentaci uvedeno, že vzdálená rozhraní nejsou veřejně dostupná, dodavatelské účty mají omezená oprávnění a jednotlivé části sítě jsou od sebe odděleny. To však ještě nepotvrzuje, že ochrana funguje také v praxi.
Penetrační testování dokáže odhalit zapomenuté veřejné služby, neaktuální zařízení, slabě zabezpečený vzdálený přístup i možnosti dalšího postupu po kompromitaci jednoho účtu nebo systému. Testeři mohou prověřit, zda lze z veřejně dostupného rozhraní proniknout k citlivým údajům, interním aplikacím, provozním technologiím nebo dalším částem sítě.
Výsledkem by neměl být pouze seznam technických zranitelností. Firma potřebuje znát odpověď na praktickou otázku: co by útočník dokázal po ovládnutí nejslaběji zabezpečeného systému v organizaci?
Víte, co všechno je ve vaší organizaci dostupné útočníkům?
Zapomenuté administrační rozhraní, neaktualizované zařízení nebo příliš široký přístup externího dodavatele mohou útočníkovi otevřít cestu k aplikacím, provozním systémům i citlivým údajům.
Citadelo prověří vaši externí útočnou plochu, vzdálené přístupy a reálné možnosti průniku do dalších částí organizace.
Další zajímavé články
Všechny články

Přihlaste se k odběru našeho newsletteru a získejte všechny důležité novinky v oblasti kybernetické bezpečnosti a etického hackování.
© 2026 citadelo AG. Všechna práva vyhrazena.


