
20 Oktober 2026 / 27 Minuten Lesedauer
BitLocker entschlüsselt
Architektur, reale Angriffsmethoden und wirksame Schutzmaßnahmen
TL;DR
Niemand knackt AES. Angreifer fangen den Schlüssel auf der Hauptplatine ab, lesen ihn aus dem Arbeitsspeicher aus oder bringen eine vertrauenswürdige Start- oder Wiederherstellungskomponente dazu, das Laufwerk für sie zu entsperren.
Dieser Artikel erklärt, wie BitLocker funktioniert, welche Fehlannahmen Unternehmen gefährden, welche Angriffsvektoren und aktuellen CVEs relevant sind und wie sich die Sicherheit gezielt verbessern lässt. Die wirksamste Schutzmaßnahme gegen nahezu alle hier beschriebenen Angriffe ist die Authentifizierung vor dem Systemstart (TPM + PIN).
Die Sicherheitsgrenzen von BitLocker verstehen
Microsoft BitLocker ist eine in Windows integrierte Funktion zur vollständigen Laufwerksverschlüsselung (Full Volume Encryption, FVE). Ihr Hauptziel besteht darin, ruhende Daten (Data at Rest, DaR) auf physischen Geräten wie Laptops, Desktop-PCs, Servern und Laufwerken vor unbefugtem Offline-Zugriff zu schützen. Die vollständige Laufwerksverschlüsselung ist damit ein grundlegender Bestandteil der Endgerätesicherheit.
Darüber hinaus hilft BitLocker dabei, grundlegende Compliance-Anforderungen verschiedener Regelwerke (NIST, ISO 27001, HIPAA usw.) zu erfüllen, und reduziert die geschäftlichen Auswirkungen verlorener, gestohlener oder unsachgemäß ausgemusterter Hardware. Bei ordnungsgemäßer Funktion verschlüsselt BitLocker das gesamte Systemvolume mit AES. Wird ein Speichermedium physisch aus einem Computer entfernt, bleiben seine Inhalte ohne die kryptografischen Schlüssel unlesbar.
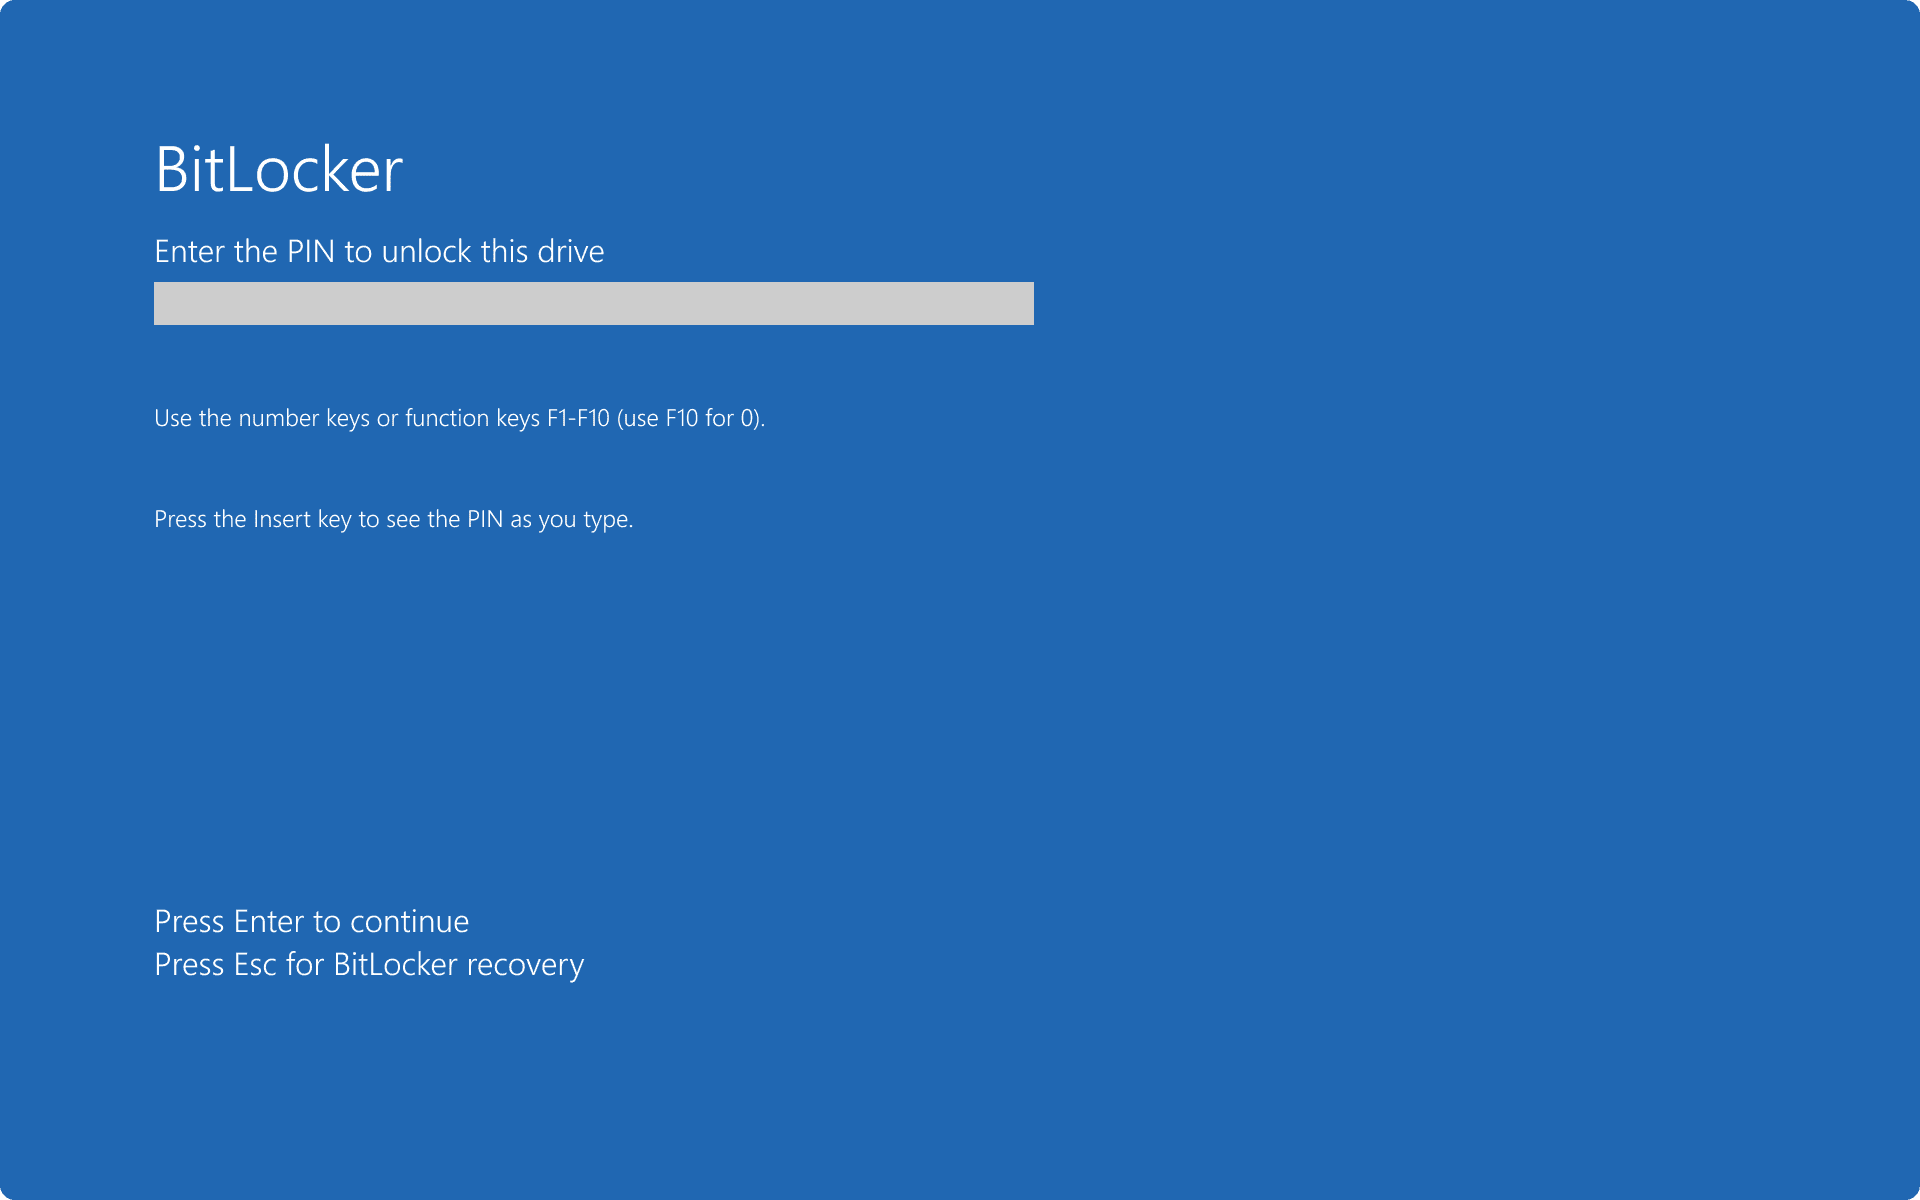
BitLocker-Schlüsselhierarchie und Vertrauensketten
BitLocker verwendet eine dreistufige Schlüsselhierarchie. Dadurch muss der eigentliche Verschlüsselungsschlüssel nicht geändert werden, wenn sich die Methode zum Entsperren des Laufwerks ändert.
- Der Full Volume Encryption Key (FVEK) verschlüsselt die eigentlichen Daten auf dem Datenträger. Unter modernen Windows-Versionen (Windows 10 ab Version 1511) verwenden fest installierte Laufwerke standardmäßig XTS-AES, während Wechseldatenträger aus Kompatibilitätsgründen mit älteren Systemen standardmäßig AES-CBC nutzen.
- Der Volume Master Key (VMK) verschlüsselt den FVEK. Der VMK selbst wird wiederum durch einen oder mehrere Schlüsselschutzmechanismen verschlüsselt. Dank dieser indirekten Struktur lassen sich Authentifizierungsmethoden ändern, etwa durch das Hinzufügen einer PIN oder die Erneuerung eines Wiederherstellungsschlüssels, ohne das gesamte Volume neu verschlüsseln zu müssen. Lediglich der Schutz des VMK wird angepasst.
- Schlüsselschutzmechanismen verschlüsseln den VMK. Dazu gehören TPM-only (der VMK ist an die Platform Configuration Registers gebunden), TPM+PIN (zusätzliche benutzerdefinierte PIN), ein Startschlüssel (eine .BEK-Datei auf einem USB-Laufwerk, allein oder in Kombination mit TPM) und das Wiederherstellungskennwort (ein 48-stelliger numerischer Wiederherstellungscode). Mehrere Schutzmechanismen können gleichzeitig für dasselbe Volume eingerichtet sein.
Zusammengefasst: Die eigentlichen Daten werden mit dem FVEK verschlüsselt, der FVEK wird durch den VMK geschützt und der VMK wiederum durch einen oder mehrere Schlüsselschutzmechanismen. Ganz einfach!
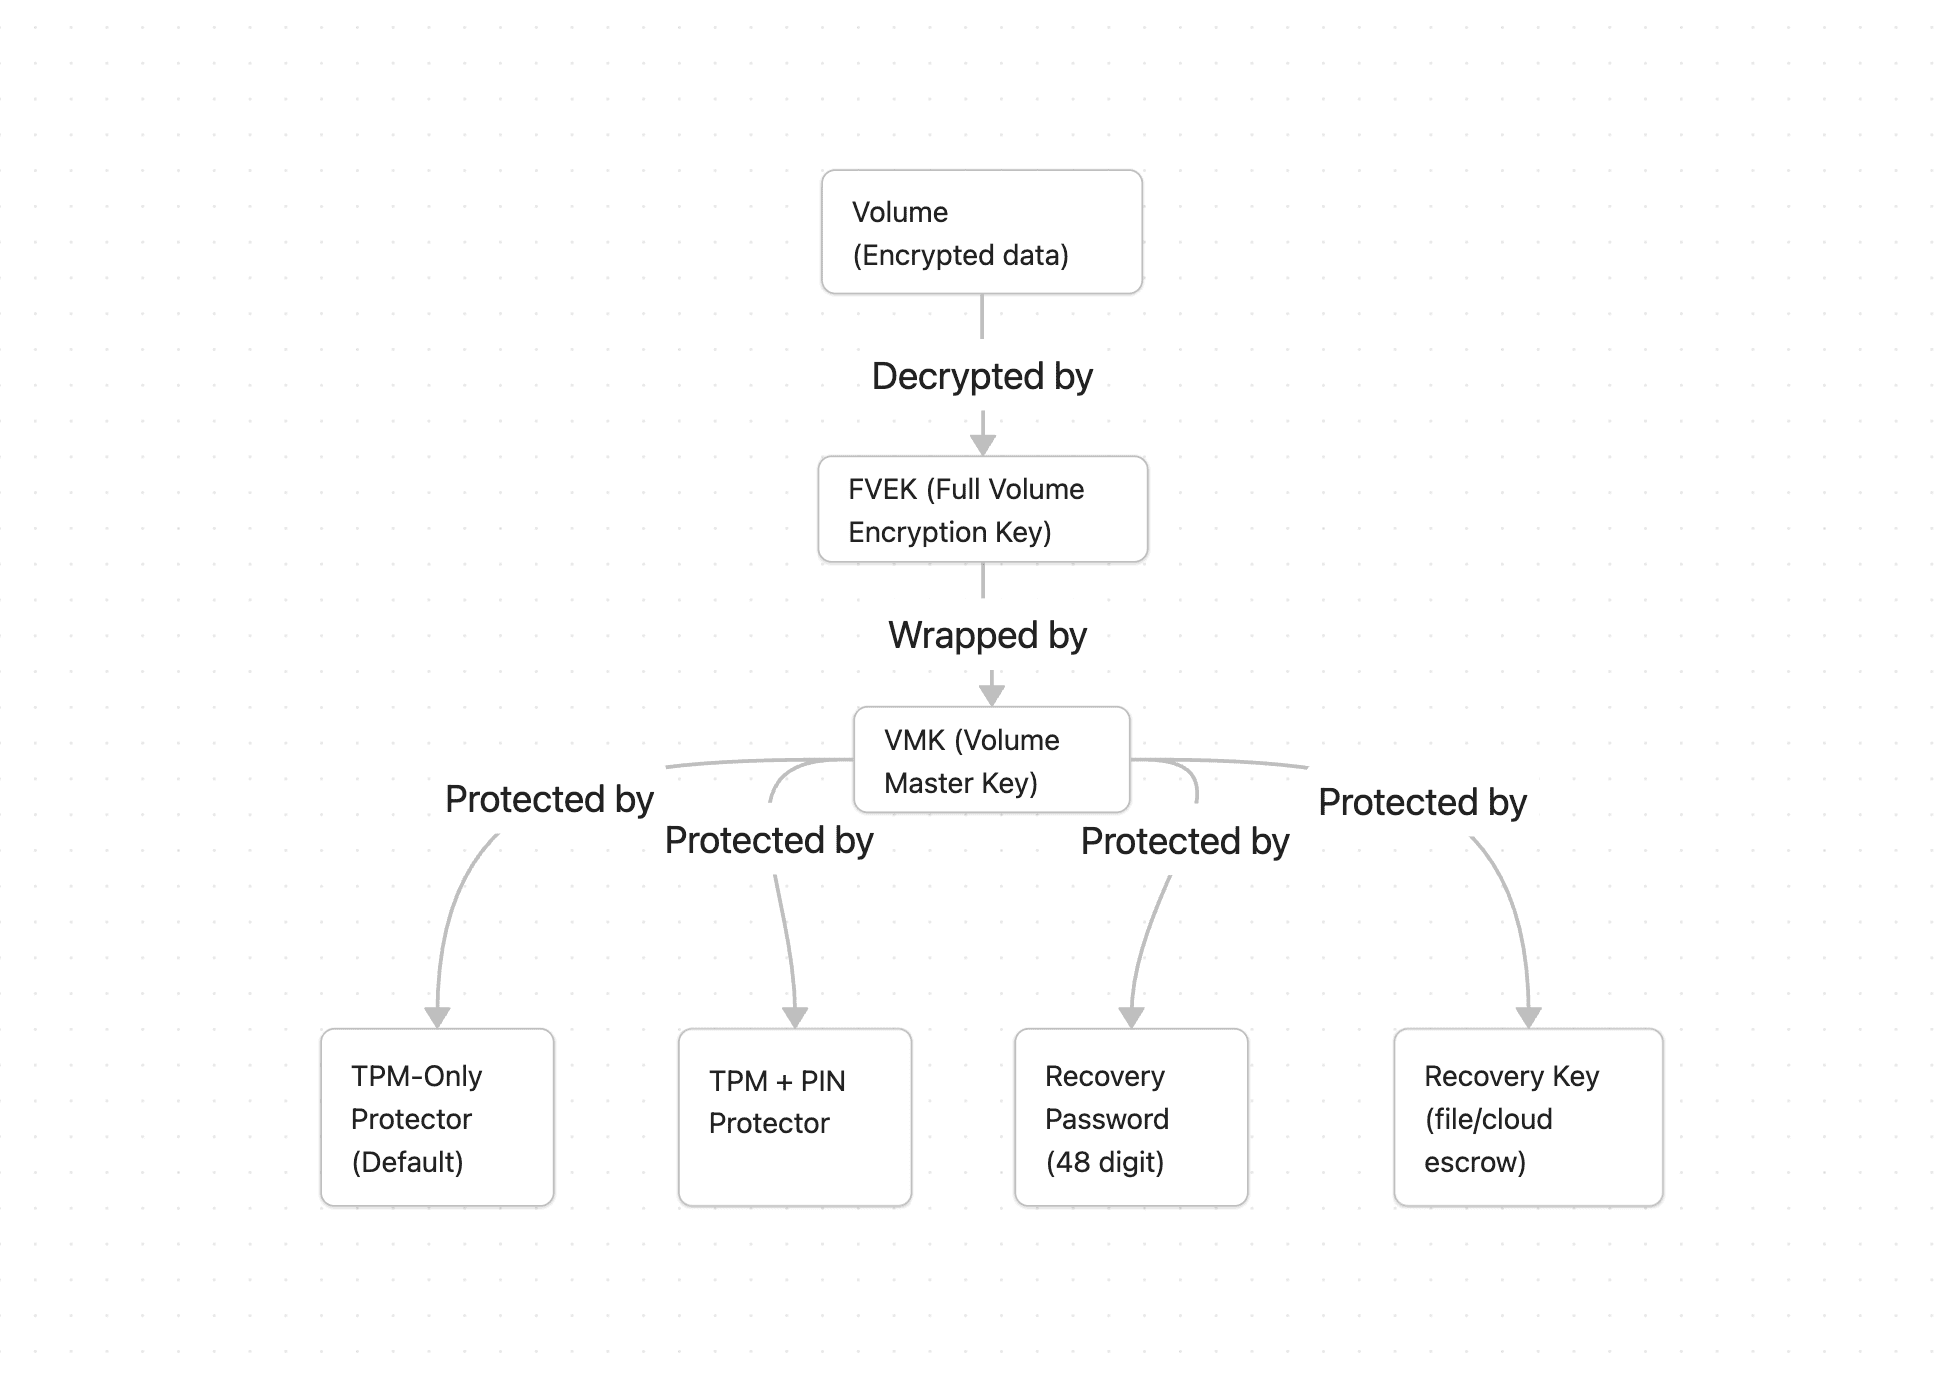
Beim Einschalten messen die Firmware und jede nachfolgende Startphase die nächste Komponente der Startkette (Firmware, Bootloader und Startkonfiguration). Die entsprechenden Hashwerte werden in die Platform Configuration Registers (PCRs) des TPM geschrieben. Das TPM (Trusted Platform Module) ist ein spezieller, manipulationsgeschützter kryptografischer Hardwarechip. In der standardmäßigen TPM-only-Konfiguration wird der VMK anhand bestimmter PCR-Werte durch das TPM geschützt. Die versiegelten Schlüsseldaten werden dabei in den BitLocker-Metadaten auf dem Datenträger gespeichert, nicht im TPM selbst. Bei jedem Start werden die PCR-Werte neu aufgebaut. Das TPM gibt den VMK nur dann frei, wenn die aktuellen Werte mit der festgelegten Schutzrichtlinie übereinstimmen. Stimmen sie überein, gibt das TPM den VMK automatisch frei, ohne dass der Benutzer eingreifen muss. Der VMK entschlüsselt den FVEK, der FVEK entschlüsselt das Volume und Windows startet. Stimmt etwas nicht, etwa wegen eines nicht vertrauenswürdigen Bootloaders, einer geänderten Secure-Boot-Konfiguration oder eines anderen Startgeräts, verweigert das TPM die Freigabe des VMK. Der Benutzer muss dann den Wiederherstellungsschlüssel eingeben.
Ein Detail ist für die später beschriebenen Angriffe besonders wichtig. Auf modernen UEFI-Systemen mit Secure Boot bindet BitLocker den Schlüssel standardmäßig an PCR 7 (Secure-Boot-Richtlinie) und PCR 11 (BitLocker-Zugriffskontrolle), statt den Hashwert jeder einzelnen Startdatei zu prüfen. In der Praxis bedeutet das, dass das TPM jedem von Microsoft signierten Bootmanager vertraut, nicht nur einer bestimmten Version. Genau das ermöglicht die weiter unten beschriebenen Downgrade-Angriffe.
Häufige Fehlannahmen über BitLocker
Trotz der weiten Verbreitung von BitLocker bestehen erhebliche Missverständnisse hinsichtlich seiner Sicherheitsgrenzen und seines tatsächlichen Schutzumfangs:
- Fehlannahme 1: „BitLocker mit TPM-only bietet vollständigen Schutz vor physischen Angriffen.“ In Standardkonfigurationen verwendet BitLocker ein TPM, ohne vor dem Systemstart eine PIN oder ein Kennwort zu verlangen. In diesem Modus gibt das TPM den Verschlüsselungsschlüssel automatisch frei, sobald die gemessene Startkette (Firmware, Bootloader und Startkonfiguration) den erwarteten Werten entspricht. Bei Systemen mit einem separaten TPM kann der Schlüssel während der Übertragung zwischen TPM und CPU über den Hardwarebus abgefangen werden. Auf allen Systemen entstehen zudem Angriffsmöglichkeiten durch direkten Speicherzugriff (DMA) und die Manipulation vertrauenswürdiger Komponenten vor dem Systemstart. Bei unseren Penetrationstests bei Citadelo begegnen wir dieser Fehlannahme besonders häufig.
- Fehlannahme 2: „Die vollständige Laufwerksverschlüsselung schützt Daten auch auf eingeschalteten Geräten oder im Energiesparmodus.“ FVE schützt Daten nur dann, wenn sich die Verschlüsselungsschlüssel nicht im Arbeitsspeicher befinden und ohne Benutzerauthentifizierung nicht freigegeben werden können. Das setzt voraus, dass das Gerät ausgeschaltet ist oder sich im Ruhezustand befindet und eine Authentifizierung vor dem Systemstart eingerichtet wurde. Bei TPM-only wird das Laufwerk beim Einschalten oder beim Aufwachen aus dem Ruhezustand automatisch entsperrt und ist damit den beschriebenen Angriffen ausgesetzt. Wenn das System läuft oder sich im Energiesparmodus befindet, hat das Betriebssystem das Volume bereits entsperrt. Die Daten auf dem Datenträger bleiben verschlüsselt und werden bei Bedarf entschlüsselt, während sich der FVEK im Arbeitsspeicher befindet. In diesen Zuständen ist BitLocker nicht dafür ausgelegt, vor dem Missbrauch lokaler Administratorrechte, Schwachstellen des Betriebssystems oder Techniken zum Auslesen des Arbeitsspeichers wie Cold-Boot-Angriffen zu schützen.
- Fehlannahme 3: „BitLocker verhindert unbefugten Zugriff auf das Laufwerk über Wiederherstellungstools.“ Die Windows-Wiederherstellungsumgebung (Windows Recovery Environment, WinRE) befindet sich auf einer unverschlüsselten Partition neben dem durch BitLocker geschützten Volume. Da WinRE für Reparaturen auf Systemdateien zugreifen muss, darf die Umgebung das Betriebssystemvolume automatisch entsperren, wenn ihre Integrität als vertrauenswürdig bestätigt wurde. Damit wird auch die Integrität von WinRE Teil der Sicherheitsgrenze von BitLocker. Wiederholt haben Schwachstellen es Angreifern mit physischem Zugriff ermöglicht, dieses Vertrauen auszunutzen und eine Eingabeaufforderung auf einem vollständig entsperrten Volume zu erhalten. Diese Angriffe zielen auf TPM-only-Konfigurationen ab. Eine Authentifizierung vor dem Systemstart (TPM+PIN) kann sie verhindern.
Physische Angriffe sowie Angriffe auf Hardware und Systemkomponenten
Moderne Methoden zur Umgehung von BitLocker lassen sich hauptsächlich in drei Kategorien einteilen:
- Hardware- und Busangriffe (TPM-Sniffing). Bei einem separaten TPM (dTPM) wird der entschlüsselte VMK unverschlüsselt über den LPC-, SPI- oder I2C-Bus an die CPU übertragen. Diese Busse sind vergleichsweise langsam und ihre Pinbelegungen standardisiert. Ein Angreifer mit kurzzeitigem physischem Zugriff kann deshalb einen Logikanalysator oder Mikrocontroller anschließen, den VMK während des Startvorgangs abfangen und das Laufwerk anschließend offline entschlüsseln. Einen solchen Angriff demonstrierte Pulse Security. Firmware-TPMs (fTPM) und Microsoft Pluton sind direkt in den Prozessor integriert, sodass kein externer Bus zum Abgreifen vorhanden ist. Allerdings wurden auch bei fTPMs bereits Angriffe mittels Fehlerinjektion untersucht.
- Speicherangriffe (DMA und Cold Boot). Sobald das Betriebssystem das Volume entsperrt hat, befindet sich der FVEK im Arbeitsspeicher. DMA-fähige Schnittstellen wie Thunderbolt, bestimmte PCIe-Anschlüsse sowie ältere FireWire- und ExpressCard-Schnittstellen können mit spezieller Angriffshardware genutzt werden, um den Arbeitsspeicher unter Umgehung des Betriebssystems direkt auszulesen. Cold-Boot-Angriffe nutzen dagegen aus, dass DRAM seinen Inhalt nach einer Unterbrechung der Stromversorgung noch kurze Zeit behält. Diese Angriffsmöglichkeit wurde unter anderem durch Forschungen von F-Secure demonstriert. Beide Angriffstypen setzen voraus, dass sich der Schlüssel bereits im Arbeitsspeicher befindet. Das ist bei einem laufenden oder im Energiesparmodus befindlichen Gerät der Fall, aber auch bei einem TPM-only-Gerät, das der Angreifer einfach einschalten und automatisch entsperren lassen kann.
- Missbrauch vertrauenswürdiger Komponenten und Wiederherstellungsfunktionen. Auf diesen Bereich konzentrierte sich die Sicherheitsforschung in den Jahren 2025 und 2026 besonders stark. Da TPM-only dem Bootmanager und WinRE vertraut, versuchen Angreifer, diese Komponenten zu manipulieren, statt die komplexe Mathematik der Verschlüsselung anzugreifen. Meist geschieht dies auf zwei Arten: durch einen Bootmanager-Downgrade (aktualisierte Startdateien werden durch ältere Versionen ersetzt, die vor der Veröffentlichung eines Sicherheitspatches verwendet wurden und weiterhin eine gültige Microsoft-Signatur besitzen) oder durch den Missbrauch von WinRE (Dateien auf der unverschlüsselten Wiederherstellungspartition werden so manipuliert, dass während der Wiederherstellung eine Eingabeaufforderung auf dem automatisch entsperrten Volume gestartet wird). Sowohl die Nightmare-Eclipse-Angriffe als auch die von Microsoft untersuchten BitUnlocker-Schwachstellen gehören zu dieser Kategorie.
Aktuelle BitLocker-Schwachstellen im Überblick
Die Nightmare-Eclipse-Angriffswelle
Zwischen April und Juni 2026 veröffentlichte ein Sicherheitsforscher unter den Namen Nightmare-Eclipse und Chaotic Eclipse, der später seine Identität als Abdelhamid Naceri bekannt gab, mehrere Windows-Zero-Day-Schwachstellen. Sie richteten sich gegen Komponenten, die Microsoft als Sicherheitsfunktionen anbietet, insbesondere BitLocker und Defender. Zwei dieser Angriffe, YellowKey und GreatXML, ermöglichen die Umgehung von BitLocker. Ein dritter Angriff namens Bitskrieg wurde von Jonas Lykkegaard auf Grundlage von YellowKey entwickelt. Alle drei werden im Folgenden kurz beschrieben.
YellowKey (CVE-2026-45585) wurde am 13. Mai 2026 öffentlich bekannt und betrifft TPM-only-Systeme mit Windows 11 24H2/25H2/26H1 sowie Windows Server 2025. Der Angreifer platziert speziell präparierte Transactional-NTFS-Dateien (TxF) auf einem USB-Laufwerk oder der EFI-Partition und startet das System im Wiederherstellungsmodus neu. Die Dateien bringen die Wiederherstellungsumgebung dazu, jene Datei zu löschen, die normalerweise das Wiederherstellungsmenü startet. Fehlt diese Datei, öffnet die Wiederherstellungsumgebung stattdessen eine direkte Eingabeaufforderung. Da sie als vertrauenswürdig gilt und das Laufwerk für Reparaturen entsperren darf, erhält der Angreifer eine Eingabeaufforderung mit Zugriff auf den entschlüsselten Datenträger. Bereits wenige Minuten physischer Zugriff auf das Gerät reichen aus, um ohne Kennwort vollständigen Lese- und Schreibzugriff auf sämtliche Daten zu erhalten.
Microsoft veröffentlichte zunächst ein Skript zur Risikominderung, das die missbrauchte Komponente (autofstx.exe) aus dem WinRE-Abbild entfernt. Anschließend folgte eine Korrektur mit den Updates vom Juni 2026. TPM+PIN verhindert den veröffentlichten Exploit, da dieser an der PIN-Abfrage scheitert. Nightmare-Eclipse behauptet allerdings, über eine unveröffentlichte Variante zu verfügen, die auch TPM+PIN umgehen kann. Die PIN sollte deshalb als starke Schutzmaßnahme betrachtet werden, nicht als absolute Garantie.
Bitskrieg. Kurz nach der Veröffentlichung von YellowKey stellte der bekannte Windows-Sicherheitsforscher Jonas Lykkegaard Anfang Juni 2026 einen verwandten Angriff namens Bitskrieg vor. Dieser funktioniert auch dann, wenn Microsofts Skript zur Abwehr von YellowKey bereits angewendet wurde. Die entscheidende Erkenntnis: Das Skript beseitigte lediglich einen konkreten Auslöser (autofstx.exe), nicht jedoch das zugrunde liegende Designproblem. Die Wiederherstellungspartition bleibt unverschlüsselt und das Laufwerk während des Startvorgangs entsperrt, bis ein Mechanismus die Sperrung durch das TPM auslöst. Statt Transactional NTFS missbraucht Bitskrieg die Emergency Management Services (EMS), eine legitime Windows-Funktion, die eine Verwaltungskonsole über eine serielle Schnittstelle bereitstellt. Der Ablauf ist ähnlich: Das System wird im Reparaturmodus neu gestartet, die Aufforderung zur Eingabe des BitLocker-Wiederherstellungsschlüssels wird übersprungen, EMS wird mit zwei bcdedit-Befehlen auf einer seriellen Schnittstelle aktiviert und Windows setzt den Startvorgang fort. Ein zweiter Computer oder ein externes Gerät, das über eine physische oder virtuelle serielle Verbindung angeschlossen ist, erhält dadurch Zugriff auf eine Konsole, bevor das TPM das Laufwerk sperrt. Damit ist vollständiger Lese- und Schreibzugriff auf das entsperrte Laufwerk möglich. Microsoft behob die Schwachstelle mit dem Patch Tuesday im Juni 2026 unter CVE-2026-50507.
Da der Angriff eine grundlegende Eigenschaft des Designs statt eines einzelnen Programmfehlers ausnutzt, betrifft er grundsätzlich TPM-only-Systeme. Theoretisch schließt das auch virtuelle Maschinen mit BitLocker-Schutz ein. Dafür müsste ein Angreifer allerdings zunächst Zugriff auf den Host oder die serielle Konsole der VM haben und sie in den Wiederherstellungsmodus versetzen können. Wie bei den anderen Angriffen verhindert eine Start-PIN (TPM+PIN) den Angriff, weil das Laufwerk dann nicht automatisch entsperrt wird.
GreatXML wurde am 11. Juni 2026 als weiterer BitLocker-Bypass von Nightmare-Eclipse veröffentlicht. Die Grundidee ähnelt YellowKey, unterscheidet sich aber in der Umsetzung. Windows verwendet eine legitime Konfigurationsdatei namens unattend.xml, die dem Installationsprogramm automatisierte Anweisungen vorgibt. GreatXML platziert eine manipulierte Version dieser Datei zusammen mit einem kleinen Wiederherstellungsordner auf der versteckten Wiederherstellungspartition und startet das System anschließend im Reparaturmodus neu. Wenn auf dem Gerät zuvor ein Microsoft Defender Offline Scan ausgeführt wurde, also eine Malwareprüfung, die in dieselbe Wiederherstellungsumgebung startet, liest die Umgebung die manipulierte Konfigurationsdatei und führt die Anweisungen des Angreifers aus, bevor eine Anmeldung oder Verschlüsselungsprüfung erfolgt. Auch hier erhält der Angreifer eine Eingabeaufforderung mit vollständigem Zugriff auf das verschlüsselte Laufwerk. Da das Platzieren der Dateien auf der Wiederherstellungspartition Administratorrechte erfordert, liegt der Hauptnutzen des Angriffs eher in der Aufrechterhaltung des Zugriffs und dem Zugriff auf Daten als im erstmaligen Eindringen. Zum Zeitpunkt der Erstellung des Artikels verfügt GreatXML weder über eine CVE-Kennung noch über einen offiziellen Patch.
BitUnlocker (CVE-2025-48804)
Im Jahr 2025 identifizierte Microsofts eigenes offensives Sicherheitsteam (Alon Leviev und Netanel Ben Simon) vier Schwachstellen innerhalb von WinRE. Die wichtigste Schwachstelle (CVE-2025-48804) betrifft eine spezielle Datei namens Boot.sdi, die beim Start der Wiederherstellungsumgebung geladen wird. Der Angreifer hängt ein manipuliertes Wiederherstellungsabbild an diese Datei an und verändert den Offset, der darauf verweist. Dadurch überprüft die Sicherheitskontrolle das legitime Abbild, während beim Start tatsächlich das manipulierte Abbild des Angreifers geladen wird. Dieses öffnet unbemerkt eine Eingabeaufforderung statt der üblichen Reparaturwerkzeuge. Drei weitere Schwachstellen erreichten dasselbe Ziel über andere WinRE-Funktionen: den Offline-Scan-Ablauf durch Missbrauch des vertrauenswürdigen Tools tttracer.exe, die Konfigurationsdatei ReAgent.xml und die Boot Configuration Data (BCD), die so umgeleitet werden konnten, dass die Zurücksetzungsfunktion das Volume entschlüsselte. Das Ergebnis war in allen Fällen dasselbe: vollständiger Zugriff auf das verschlüsselte Laufwerk. Microsoft schloss diese Schwachstellen im Juli 2025. Allerdings gibt es eine Einschränkung: Selbst auf einem vollständig aktualisierten System können die Schwachstellen erneut ausgenutzt werden, wenn es gelingt, eine ältere Version des Windows-Bootmanagers zu laden. Diese besitzt weiterhin eine gültige digitale Signatur und wird deshalb als vertrauenswürdig eingestuft (siehe PCR 7). Dieses Vorgehen wird als Downgrade-Angriff bezeichnet. Vollständig verhindert wird es erst, wenn die alten Bootmanager widerrufen werden (siehe KB5025885 in den Empfehlungen).
Bitpixie (CVE-2023-21563)
Diese Schwachstelle ist älter, aber weiterhin relevant. Normalerweise speichert Windows beim Start den Entschlüsselungsschlüssel des Laufwerks kurzzeitig im Arbeitsspeicher und soll ihn anschließend wieder löschen. Bitpixie nutzt einen bestimmten Startpfad über die Netzwerkstartfunktion aus, bei dem Windows vergisst, diesen Schlüssel zu entfernen. Ein Angreifer mit physischem Zugriff kann den Computer über das Netzwerk in ein kleines Linux-System starten, anschließend den Arbeitsspeicher durchsuchen und den Schlüssel auslesen, ohne die Verschlüsselung knacken zu müssen. Betroffen sind TPM-only-Konfigurationen. Microsoft korrigierte den Bootmanager im Januar 2023. Allerdings besteht dieselbe Einschränkung wie bei BitUnlocker: Alte, verwundbare Bootmanager verfügen weiterhin über gültige Signaturen, sodass ein Angreifer einfach eine ältere Version starten kann. Um diesen Downgrade zu verhindern, müssen die Secure-Boot-Zertifikate erneuert und widerrufen werden (KB5025885). Der Angriff setzt außerdem voraus, dass ein Linux-Bootloader verwendet wird, der mit Microsofts UEFI-Zertifikat für Drittanbieter signiert ist. Wird der Netzwerkstart (PXE) deaktiviert und dieses Zertifikat dort entfernt, wo es nicht benötigt wird, entfällt eine wesentliche Voraussetzung des Angriffs.
Praktische Sicherheitsempfehlungen
Wie wir bei Citadelo regelmäßig demonstrieren, reicht die Standardkonfiguration von BitLocker gegen entschlossene Angreifer mit physischem Zugriff nicht aus. Unternehmen müssen auf mehrschichtige Sicherheitsmaßnahmen setzen, die Authentifizierung vor dem Systemstart, Firmware- und Hardwaresicherheit, den Schutz der Wiederherstellungsumgebung und kontinuierliche Überwachung miteinander verbinden.
Von TPM-only zur Authentifizierung vor dem Systemstart (TPM + PIN) wechseln
Dies ist die einzelne Maßnahme mit der größten Schutzwirkung. Eine PIN (oder ein USB-Startschlüssel) verhindert, dass das TPM den VMK freigibt, bevor sich der Benutzer authentifiziert hat. Dadurch werden einmalige Angriffe durch Abgreifen des TPM-Busses, die beschriebenen WinRE-Bypasses, der standardmäßige Bitpixie-Angriff sowie Cold-Boot- und DMA-Angriffe auf ausgeschaltete Geräte verhindert.
- Gruppenrichtlinie: Computer Configuration > Administrative Templates > Windows Components > BitLocker Drive Encryption > Operating System Drives > Require additional authentication at startup = Enabled, anschließend Require startup PIN with TPM.
- Aktivieren Sie erweiterte PINs und legen Sie eine angemessene Mindestlänge fest (üblicherweise mindestens sechs bis acht Zeichen). Die TPM-2.0-Sperre gegen wiederholte PIN-Versuche ist standardmäßig aktiviert und wird von Windows verwaltet. Sie begrenzt PIN-Rateversuche ohne zusätzliche Konfiguration.
- Für stationäre Desktop-PCs, bei denen eine PIN unpraktisch ist, kann BitLocker Network Unlock eine Alternative sein. Dabei wird die PIN nur außerhalb des Unternehmensnetzwerks verlangt.
Wie bereits erwähnt, bietet die Authentifizierung vor dem Systemstart den wirksamsten Schutz gegen physische Angriffe und die Ausnutzung von Wiederherstellungsfunktionen. Sie ist keineswegs nur für Unternehmensumgebungen relevant, sondern sollte auch für alle Nutzer, denen der Schutz ihrer Daten wichtig ist, zur Grundausstattung gehören. Besonders vorteilhaft ist, dass ihre Einführung nichts kostet und die Hürden für Angreifer erheblich erhöht.
Firmware und Startumgebung absichern
- Erzwingen Sie Secure Boot und richten Sie ein UEFI-/BIOS-Administratorkennwort ein, um Änderungen der Startreihenfolge und den Start von externen Medien zu verhindern. Deaktivieren Sie den Netzwerkstart (PXE), wenn er nicht benötigt wird.
- Setzen Sie die in KB5025885 beschriebenen Secure-Boot-Widerrufe um. Dabei handelt es sich nicht um einen einzelnen Patch, sondern um einen mehrstufigen Prozess, der zusätzlich zu den monatlichen Updates durchgeführt wird. Dazu gehören die Einführung der Windows UEFI CA 2023 und der Widerruf des Zertifikats Windows Production PCA 2011. Beachten Sie, dass der Ablauf der Zertifikate von 2011 im Jahr 2026 ihre Verwendung nicht automatisch verhindert. Die Firmware ignoriert das Ablaufdatum; entscheidend ist der tatsächliche Widerruf.
- Überprüfen Sie, ob Kernel DMA Protection aktiviert ist. Diese Funktion hängt von der IOMMU-Unterstützung durch Hardware und Firmware ab und lässt sich nicht allein durch eine Richtlinie einschalten. Aktivieren Sie auf älteren Geräten ohne diese Unterstützung die Richtlinie „Disable new DMA devices when this computer is locked“ und bevorzugen Sie den Ruhezustand gegenüber dem Energiesparmodus.
Wiederherstellungsumgebung und Systemabbilder absichern
- Installieren Sie zeitnah die Patch-Tuesday-Updates, die auch WinRE aktualisieren.
- Installieren Sie insbesondere gegen YellowKey und Bitskrieg die Updates vom Juni 2026 einschließlich der entsprechenden WinRE-Aktualisierungen.
- Beschränken Sie die Berechtigungen zum Einbinden und Beschreiben der Wiederherstellungspartition. Gewöhnliche Administratoren sollten dort Dateien wie unattend.xml oder ReAgent.xml nicht unbeaufsichtigt platzieren können.
Erkennung und Einbindung des SOC
- Richten Sie Warnmeldungen ein, wenn unattend.xml oder neue Verzeichnisse unter Recovery/WindowsRE im Stammverzeichnis der Wiederherstellungspartition angelegt werden, sofern dies nicht durch Windows Update oder die WinRE-Einrichtung erfolgt.
- Überwachen Sie, ob Microsoft Defender Offline Scan durch Prozesse im Benutzerkontext geplant oder ausgelöst wird und ob kurz nach einer Änderung der Wiederherstellungspartition ein Start von WinRE erfolgt.
- Achten Sie auf Aktivitäten von diskpart, Mount-DiskImage oder manage-bde, die auf Wiederherstellungsvolumes zugreifen, sowie auf wiederholte unerwartete Aufforderungen zur Eingabe des Wiederherstellungsschlüssels.
Fazit
Die grundlegende Kryptografie von BitLocker ist zuverlässig. Die Veröffentlichungen aus den Jahren 2025 und 2026 sowie die Erkenntnisse, die unser Team bei Citadelo regelmäßig in Penetrationstests bestätigt, zeigen jedoch, dass die vollständige Laufwerksverschlüsselung ein ganzes Sicherheitsökosystem umfasst und nicht nur eine Compliance-Anforderung erfüllt. Der Verschlüsselungsalgorithmus selbst mag praktisch nicht zu knacken sein, doch die ihn umgebende Vertrauensarchitektur – Firmware, Bootmanager, Wiederherstellungsumgebung und Arbeitsspeicher – kann manipuliert werden. Der standardmäßige TPM-only-Modus vereinfacht zwar die Arbeit des Helpdesks und erhöht die Benutzerfreundlichkeit, bietet jedoch keinen ausreichenden Schutz vor physischer Kompromittierung. Unsere Erfahrung bei Citadelo zeigt, dass die Authentifizierung vor dem Systemstart die wichtigste Einzelmaßnahme ist, um diese Angriffsfläche erheblich zu reduzieren. Für jedes Endgerät, das in falsche Hände geraten könnte, sollte TPM+PIN deshalb der Standard sein und nicht die Ausnahme.
Ist Ihre vollständige Laufwerksverschlüsselung wirklich sicher?
BitLocker schützt Ihre Daten, doch Standardkonfigurationen können Geräte anfällig für physische Angriffe machen. Unsere Experten für Penetrationstests helfen Ihnen, Sicherheitsschwachstellen zu erkennen, bevor Angreifer sie ausnutzen können.
Weitere interessante Artikel
Alle Neuigkeiten

Bitte melden Sie sich für unseren Newsletter an, um alle wichtigen Neuigkeiten zu Cybersicherheit und ethischem Hacking zu erhalten.
© 2024 citadelo AG. Alle Rechte vorbehalten.


