
19 Oktober 2026 / 4 Minuten Lesedauer
Wenn ein Cyberangriff das Licht ausschaltet
Die Sicherheit industrieller Systeme liegt zwei Jahrzehnte hinter der IT zurück.
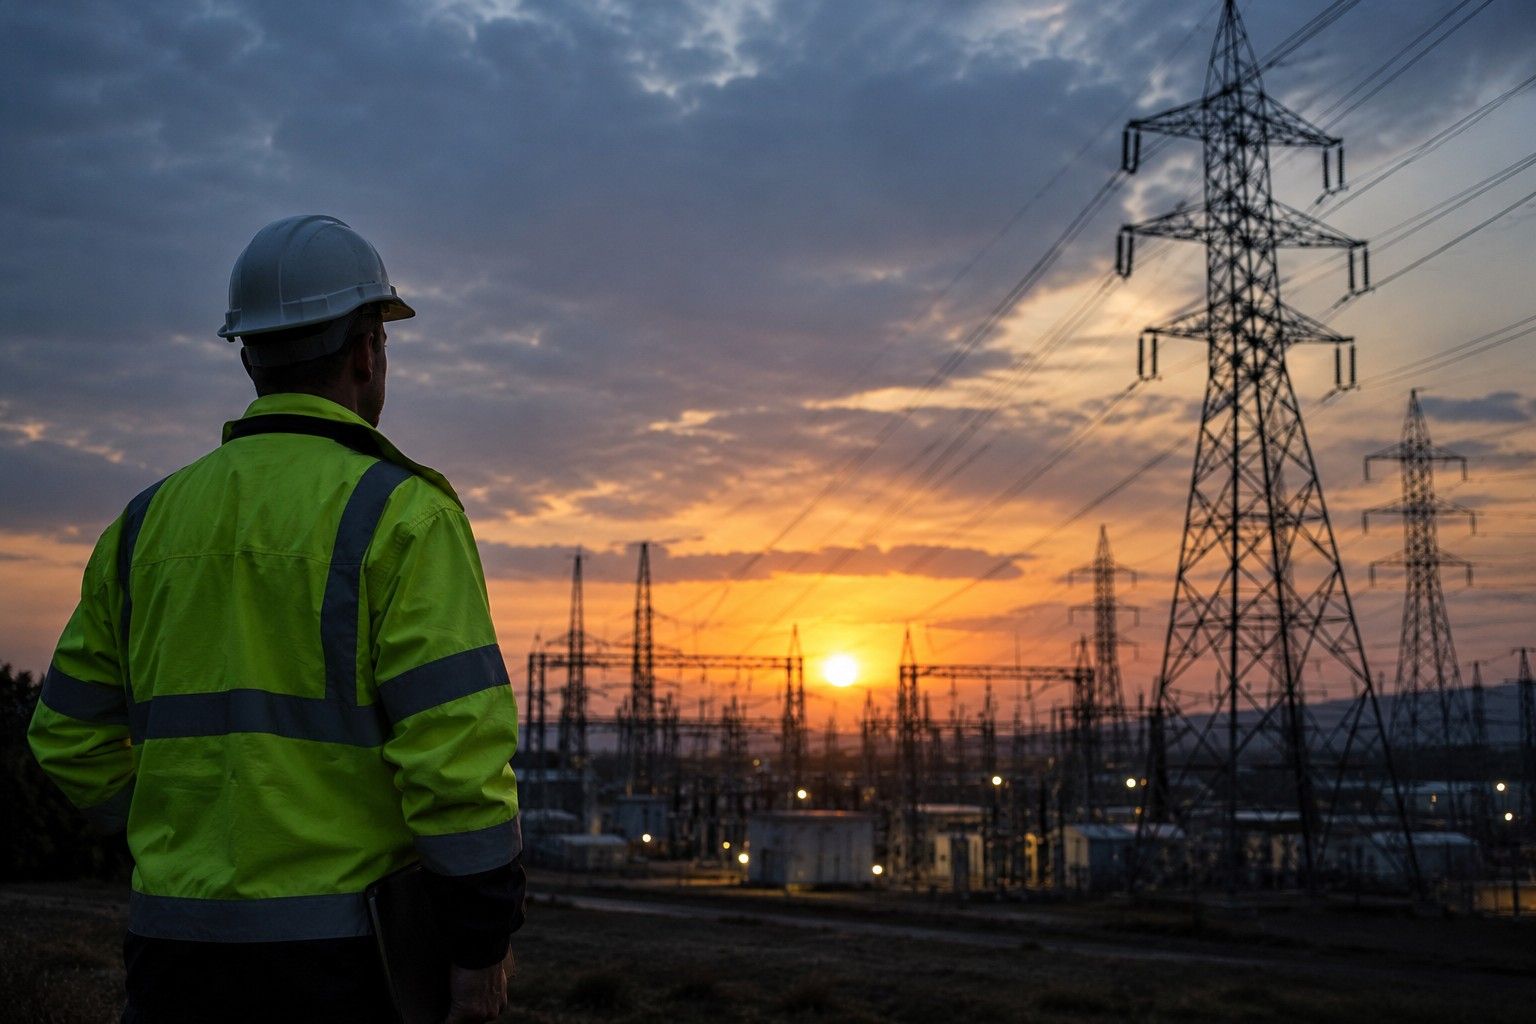
Eine Bank kann ihre Systeme nach einem Sicherheitsvorfall aus einem Backup wiederherstellen. In einem Umspannwerk hat derselbe Fehler Auswirkungen auf die physische Welt. Penetrationstests industrieller Systeme decken Schwachstellen in einem Bereich auf, in dem Sicherheit lange Zeit nur auf eine Weise gewährleistet wurde: durch einen Zaun um das Betriebsgelände.
Unter OT (Operational Technology) fällt nahezu die gesamte kritische Infrastruktur eines Landes, von Eisenbahnen und Ampelanlagen über Umspannwerke bis hin zu Wasserwerken. Gemeinsam ist diesen Systemen ihre cyberphysische Wirkung: Sie steuern Prozesse in der physischen Welt. Sie empfangen Eingaben und leiten Strom weiter, lassen Wasser fließen oder öffnen die Schleusen eines Staudamms.
Es gibt zwei Arten von Tests: die Prüfung der Infrastruktur an einem bestimmten Standort oder die Prüfung eines Geräts, das einen physischen Prozess steuert, typischerweise einer speicherprogrammierbaren Steuerung (SPS). Bei Citadelo haben wir auf diese Weise Stromzähler und Umspannwerke, Solarkraftwerke, Staudämme, Gasanlagen, Mischstationen und weitere Technologien getestet. Damit decken wir die gesamte Kette von der Stromerzeugung über die Verteilung bis hin zum Endgerät ab.
Tests unter realen Betriebsbedingungen
Der größte Unterschied zur klassischen IT liegt nicht in der Technologie selbst, sondern in der Schwere der möglichen Folgen. Wer einem Gerät, das seit zehn Jahren in einem Umspannwerk im Einsatz ist, eine unerwartete Eingabe sendet, kann es dauerhaft beschädigen. Das Unternehmen muss dann möglicherweise wochenlang nach einer Möglichkeit suchen, das Gerät wieder in Betrieb zu nehmen. Währenddessen ist der Betrieb des gesamten Umspannwerks gefährdet.
Eine weitere Herausforderung besteht darin, dass die Tests fast immer im laufenden Betrieb stattfinden. Die Anlagen sind rund um die Uhr in Betrieb, und bei manchen Geräten ist eine planmäßige Abschaltung nur alle paar Jahre vorgesehen. Deshalb werden die Tests durch klare organisatorische Abläufe abgesichert: Das Betriebspersonal weiß, dass ein Test stattfindet, und vor Ort stehen Mitarbeiter bereit, die das Gerät bei Bedarf sofort abschalten können. Bei einem Test in einem Umspannwerk leitete der Betreiber den Strom vorsorglich am getesteten Knoten vorbei.
Windows XP und zehn verschiedene Lieferanten
Die häufigste Schwachstelle ist keine exotische Sicherheitslücke, sondern das Alter der Systeme. Industrielle Systeme werden einmal installiert und anschließend möglichst nicht mehr verändert, solange dies nicht unbedingt erforderlich ist. Es ist keine Seltenheit, auf Windows XP zu stoßen. Eine Sicherheitslücke kann seit zwanzig Jahren im System bestehen, ohne behoben zu werden, weil ein Update einen Eingriff in den laufenden Betrieb bedeuten würde.
Ein weiteres typisches Problem ist die fragmentierte Verantwortung. An einem einzigen Standort können bis zu zehn Lieferanten Technologien bereitstellen, wobei jeder versucht, die Verantwortung von sich zu weisen. Ein Kamerasystem wird mit einem Standardpasswort übergeben, weil der Lieferant davon ausgeht, dass der Betreiber sich um die Absicherung kümmert. Der Betreiber erwartet genau das Gegenteil. So entsteht eine Umgebung, in der niemand die Verantwortung für die Sicherheit übernimmt.
Ein anonymisiertes Beispiel aus unseren Tests verdeutlicht das Problem. Der Schutzmechanismus eines Systems, das Steuerbefehle entgegennahm, ließ sich einfach umgehen. Es genügte, ein eigenes Gerät an der richtigen Stelle zu platzieren, um den gesamten Standort steuern zu können. Jeder mit physischem Zugang, beispielsweise eine Reinigungskraft, hätte das Gerät dort unbemerkt platzieren können.
Veränderungen kommen, aber nur langsam
OT folgt anderen Zeitmaßstäben als die IT. Während in der IT von zwei bis drei Jahren die Rede ist, bewegen sich industrielle Umgebungen in einem Zeithorizont von fünf bis zehn Jahren. Dennoch sind Fortschritte erkennbar. Unternehmen verabschieden sich zunehmend von der Überzeugung, dass ihnen nichts passieren könne, und erkennen die Notwendigkeit, sich mit Sicherheit auseinanderzusetzen. Dazu haben reale Sicherheitsvorfälle ebenso beigetragen wie das wachsende Bewusstsein, dass die Lahmlegung der Energieversorgung zu einem Instrument hybrider Konflikte geworden ist. Die Erfahrungen aus der Ukraine haben gezeigt, dass die Unterbrechung der Stromversorgung ein gezieltes Ziel eines fremden Staates sein kann.
Wenn wir nur eine einzige Empfehlung aussprechen dürften, wären es keine Technologien, sondern kompetente Fachkräfte. Unternehmen setzen zahlreiche Produkte ein und konzentrieren sich häufig darauf, die formalen Anforderungen von Vorschriften zu erfüllen. Wenn jedoch niemand die Systeme richtig konfiguriert und niemand die Meldungen der Erkennungstools auswerten kann, helfen auch vier gleichzeitig eingesetzte Intrusion-Detection-Systeme nicht weiter. Fachkräfte für die Sicherheit industrieller Systeme sind nach wie vor rar. Im Vergleich zur IT handelt es sich weiterhin um ein weitgehend unerforschtes Gebiet.
Ist Ihre industrielle Infrastruktur wirklich sicher?
Schwachstellen in industriellen Systemen können nicht nur Daten, sondern auch den laufenden Betrieb gefährden. Penetrationstests helfen dabei, Sicherheitslücken in OT-Umgebungen zu erkennen, bevor Angreifer sie ausnutzen können.
Weitere interessante Artikel
Alle Neuigkeiten

Bitte melden Sie sich für unseren Newsletter an, um alle wichtigen Neuigkeiten zu Cybersicherheit und ethischem Hacking zu erhalten.
© 2024 citadelo AG. Alle Rechte vorbehalten.


