
27 Oktober 2026 / 6 Minuten Lesedauer
Social Engineering und Vishing: Warum sind Angriffe auf Menschen noch immer so erfolgreich?
Selbst wenn Ihr Spamfilter 100 % aller Phishing-E-Mails abfangen würde, könnte Angreifern ein einziger Anruf mit der geklonten Stimme eines Kollegen oder Vorgesetzten genügen. Würden Sie selbst eine betrügerische Nachricht erkennen? Finden Sie es in unserem kurzen Phishing-Quiz heraus.
Im Jahr 2025 haben wir viermal so viele Projekte im Bereich Social Engineering durchgeführt wie 2024 – mit eindeutigen Ergebnissen. Im Durchschnitt waren die Angriffe bei 40 % der kontaktierten Mitarbeiter erfolgreich, insbesondere bei der ersten Überprüfung eines Unternehmens. Vier von zehn angesprochenen Personen fielen somit auf den Angriff herein. Mehr als die Hälfte der Projekte führte zu einem kritischen Sicherheitsrisiko.
Trotz aller technologischen Fortschritte bleibt die E-Mail der häufigste Angriffsweg. Der Grund ist einfach: Angreifer müssen nur Hunderte Nachrichten verschicken und eine einzige Person zum Klicken bewegen. Ein erfolgreicher Klick kann bereits genügen. Je nachdem, wer auf den Angriff hereinfällt, können die Folgen verheerend sein. Ein besonders drastisches Beispiel ist der Fall Arup aus dem Jahr 2024: Nach einer Videokonferenz mit KI-generierten Doppelgängern vermeintlicher Kollegen überwies ein Mitarbeiter rund 25 Millionen US-Dollar.
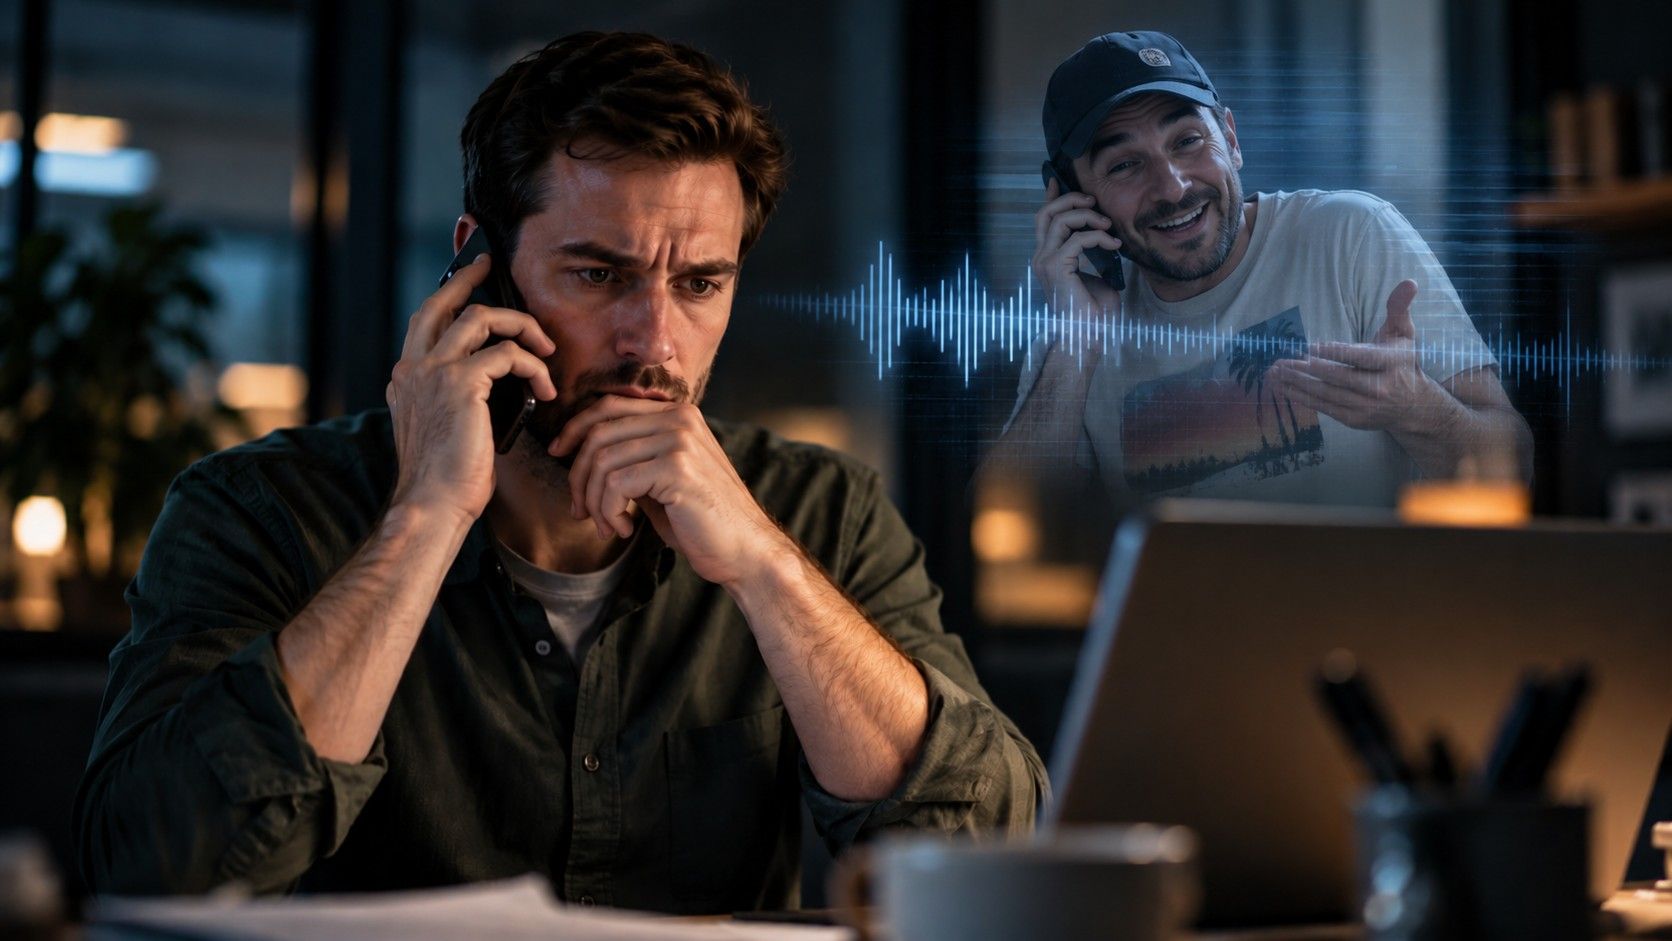
Stellen wir uns jedoch ein ideales Szenario vor: Ihr Spamfilter und Ihre Firewall funktionieren einwandfrei und blockieren sämtliche schädlichen E-Mails. Keine einzige Phishing-Nachricht erreicht die Postfächer Ihrer Mitarbeitenden. Trotzdem könnten wir uns Zugang verschaffen. Dafür genügt es, Ihre Mitarbeitenden von einer gefälschten Telefonnummer aus anzurufen und in Echtzeit die Stimme einer vertrauten Person zu klonen, etwa die ihres Vorgesetzten oder eines Mitglieds der Geschäftsführung. An eine Stimmprobe zu gelangen, ist überraschend einfach. Wenige Minuten Audiomaterial reichen aus. Viele Führungskräfte liefern solche Aufnahmen selbst, etwa durch Konferenzvorträge, Podcasts oder kurze Videos in sozialen Netzwerken. Und selbst wenn keine öffentlichen Aufnahmen verfügbar sind, kann ein einziger Anruf unter einem Vorwand genügen: eine vermeintliche Zufriedenheitsumfrage oder ein Verkaufsgespräch, bei dem wir einige Sekunden der Stimme aufzeichnen.
Das ist kein theoretisches Szenario. Im Jahr 2025 waren mehr als 100 Organisationen von einer groß angelegten Vishing-Kampagne betroffen, die sich gegen IT-Helpdesks und Single-Sign-on-Systeme (SSO) richtete. Die Kampagne wird unter anderem mit den Gruppen Scattered Spider und ShinyHunters in Verbindung gebracht. Die Mitarbeitenden hören am Telefon eine vertraute Stimme, die mit Nachdruck eine dringende Handlung verlangt. Die Sicherheitsmaßnahmen, in die das Unternehmen investiert hat, kommen dabei möglicherweise gar nicht erst zum Einsatz. Deshalb untersuchen wir beim umfassenden Red Teaming nicht nur technische Schwachstellen, sondern auch, wie Angreifer menschliches Verhalten ausnutzen können.
Unsere Daten zeigen allerdings auch eine erfreulichere Entwicklung. In Unternehmen, die ihre Mitarbeitenden regelmäßig schulen und wiederholt testen, sinkt die Erfolgsquote solcher Angriffe von rund 40 % auf einstellige Prozentwerte. Der menschliche Faktor ist also kein unveränderliches Risiko. Wer ihn kontinuierlich überprüft, misst und gezielt verbessert, kann das Risiko deutlich reduzieren.
Was bedeutet das für CISOs?
Wenn Ihr Unternehmen noch nie einen Social-Engineering-Test durchgeführt hat, sollten Sie damit rechnen, dass ein Angreifer bei rund 40 % Ihrer Mitarbeitenden erfolgreich sein könnte. Deshalb ist die Überprüfung der Identität am Telefon genauso wichtig wie bei E-Mail-Anfragen. Setzen Sie Passwörter oder MFA-Faktoren niemals allein aufgrund eines Telefonanrufs zurück. Bei dringenden Zahlungsaufforderungen oder Änderungen von Zugriffsberechtigungen sollte immer eine zweite, unabhängige Überprüfung erfolgen, etwa durch einen Rückruf unter einer bereits hinterlegten Telefonnummer oder eine Bestätigung über einen anderen vertrauenswürdigen Kommunikationskanal. Das gilt unabhängig davon, wessen Stimme Sie am anderen Ende der Leitung zu erkennen glauben.
Würden Ihre Mitarbeitenden einen echten Angriff erkennen?
Phishing, Vishing und Identitätsbetrug können selbst ausgefeilte technische Sicherheitsmaßnahmen umgehen. Testen Sie, wie widerstandsfähig Ihre Mitarbeitenden gegenüber Social-Engineering-Angriffen sind, und erkennen Sie Schwachstellen, bevor Angreifer sie ausnutzen.
Weitere interessante Artikel
Alle Neuigkeiten

Bitte melden Sie sich für unseren Newsletter an, um alle wichtigen Neuigkeiten zu Cybersicherheit und ethischem Hacking zu erhalten.
© 2026 citadelo AG. Alle Rechte vorbehalten.


