
21 Oktober 2026 / 3 Minuten Lesedauer
Red Teaming in der Praxis: Wie wir per E-Mail und durch den Hintereingang in ein Unternehmen eindrangen
Wir verschickten E-Mails an Mitarbeitende im Namen ihres eigenen CISO. Anschließend betraten wir nach Feierabend das Gebäude durch einen Hintereingang und verschafften uns Zugang zum internen Netzwerk. So verlief eines unserer realen Red-Teaming-Projekte.
Red Teaming ist die realistischste Form von Sicherheitstests, die wir durchführen. Statt sich auf ein einzelnes System zu konzentrieren, simuliert es das Vorgehen eines echten Angreifers und kombiniert technische Angriffe, Social Engineering und physisches Eindringen. Die Ergebnisse spiegeln diesen Ansatz wider: Bei zehn Red-Teaming-Projekten identifizierten wir in jedem einzelnen Projekt kritische oder schwerwiegende Sicherheitslücken und Versäumnisse. Bei solchen Projekten geht es jedoch weniger um die Anzahl der Schwachstellen als vielmehr darum, die gesamte Angriffskette zu verstehen.
Betrachten wir eines unserer Projekte aus dem Jahr 2025. In der ersten Phase, der Open Source Intelligence (OSINT), analysierten wir die Mitarbeitenden sowie die öffentlich zugängliche Infrastruktur. Dabei stießen wir sofort auf die erste Angriffsmöglichkeit: einen E-Mail-Server ohne Authentifizierung, über den wir Nachrichten direkt von der Unternehmensdomain versenden konnten, ohne dass ein Hinweis auf einen externen Absender angezeigt wurde. Im Namen des CISO verschickten wir daraufhin an mehrere Mitarbeitende gleichzeitig eine Aufforderung, ein angeblich verpflichtendes Sicherheitsupdate zu installieren. Dadurch verschafften wir uns erstmals Zugang zum internen Netzwerk und zur Domäne.
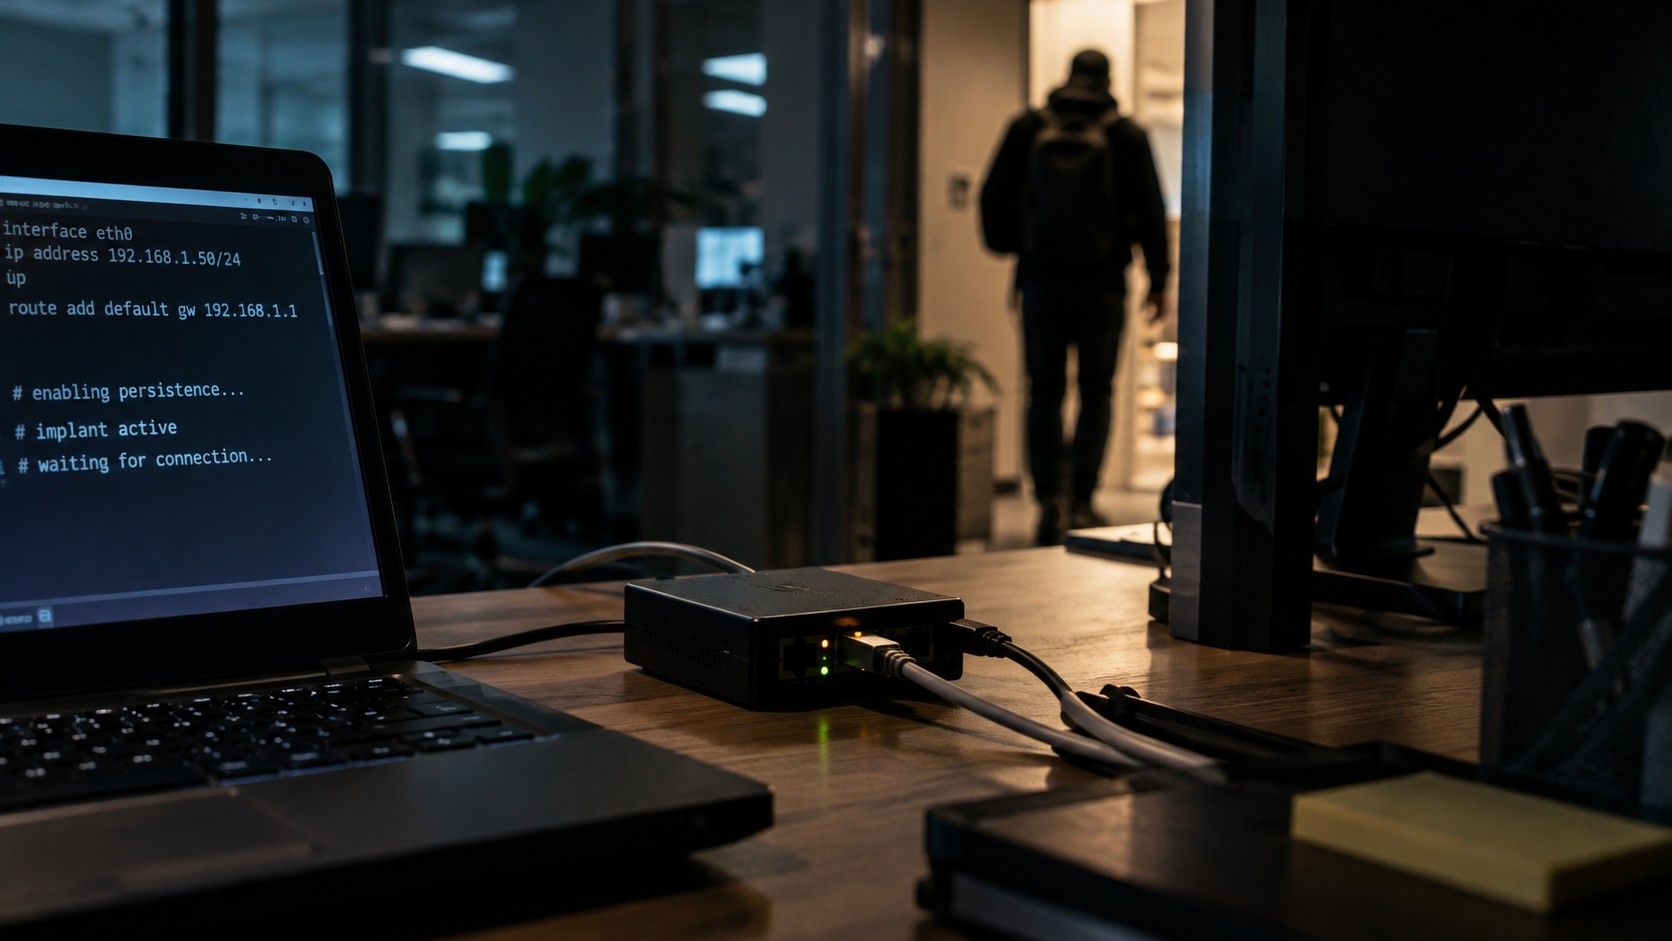
Der zweite Zugangsweg war physischer Natur. Kurz nach Feierabend, als das Gebäude nicht mehr bewacht und die Alarmanlage noch nicht aktiviert war, betraten wir es durch einen Hintereingang, der nicht in die Perimetersicherung einbezogen war. Anschließend stellten wir fest, dass das interne kabelgebundene Netzwerk keinerlei Authentifizierung erforderte. So konnten wir ein kleines Netzwerkgerät als zusätzlichen Zugangspunkt anschließen. Dieses Netzwerkimplantat funktionierte unabhängig vom Phishing-Angriff und wäre selbst dann nutzbar geblieben, wenn der erste Zugang entdeckt worden wäre. Falls Sie jetzt denken, dass Ihnen ein solches Gerät im Büro sicherlich auffallen würde, ist das möglicherweise nicht so einfach. Ein solches Implantat ist etwa so groß wie ein Ladegerät. Es lässt sich hinter einem Monitor oder in einem Serverschrank verstecken, wo wochenlang niemand danach sucht.
Von dort aus folgte ein typischer Ablauf bei internen Penetrationstests der Netzwerkinfrastruktur:
- Abgreifen von Zugangsdaten aus einem ungesicherten Netzwerk,
- Ausweitung von Berechtigungen durch Ausnutzung von Schwachstellen in Active Directory,
- schrittweise Übernahme der Kontrolle über die gesamte Domäne.
Das Betreten des Gebäudes war dabei keineswegs der technisch anspruchsvollste Teil des Angriffs. Es war lediglich der kostengünstigste Weg, sämtliche Sicherheitsmaßnahmen zu umgehen, in die das Unternehmen investiert hatte. Keine der einzelnen Schwachstellen – ein fehlendes Update des E-Mail-Servers, Lücken in der physischen Perimetersicherung oder ein internes Netzwerk ohne Port-Zugriffskontrolle – erschien für sich genommen besonders dramatisch. Erst ihre Kombination zu einem einzigen Angriffsszenario ermöglichte die vollständige Kompromittierung des Unternehmens. Und genau diese Verkettung von Schwachstellen lässt sich durch das isolierte Testen einzelner Systeme nicht aufdecken.
Was bedeutet das für CISOs?
Red Teaming beantwortet eine Frage, die ein herkömmlicher Penetrationstest nicht vollständig beantworten kann: Wie würde meine Organisation reagieren, wenn ein Angreifer mehrere einzelne Schwachstellen zu einem koordinierten Angriff kombiniert?
Würde Ihr Unternehmen einem ähnlichen Angriff standhalten?
Red Teaming überprüft, wie widerstandsfähig Ihr Unternehmen gegenüber einem realistischen Angriff ist, der technische Schwachstellen, den Faktor Mensch und physisches Eindringen kombiniert. Erkennen Sie Sicherheitslücken, bevor echte Angreifer sie ausnutzen.
Weitere interessante Artikel
Alle Neuigkeiten

Bitte melden Sie sich für unseren Newsletter an, um alle wichtigen Neuigkeiten zu Cybersicherheit und ethischem Hacking zu erhalten.
© 2024 citadelo AG. Alle Rechte vorbehalten.


