
17 September 2026 / 10 Minuten Lesedauer
Sicherheitsaudit vs. Penetrationstest: Was ist der Unterschied und wann benötigen Sie beides?
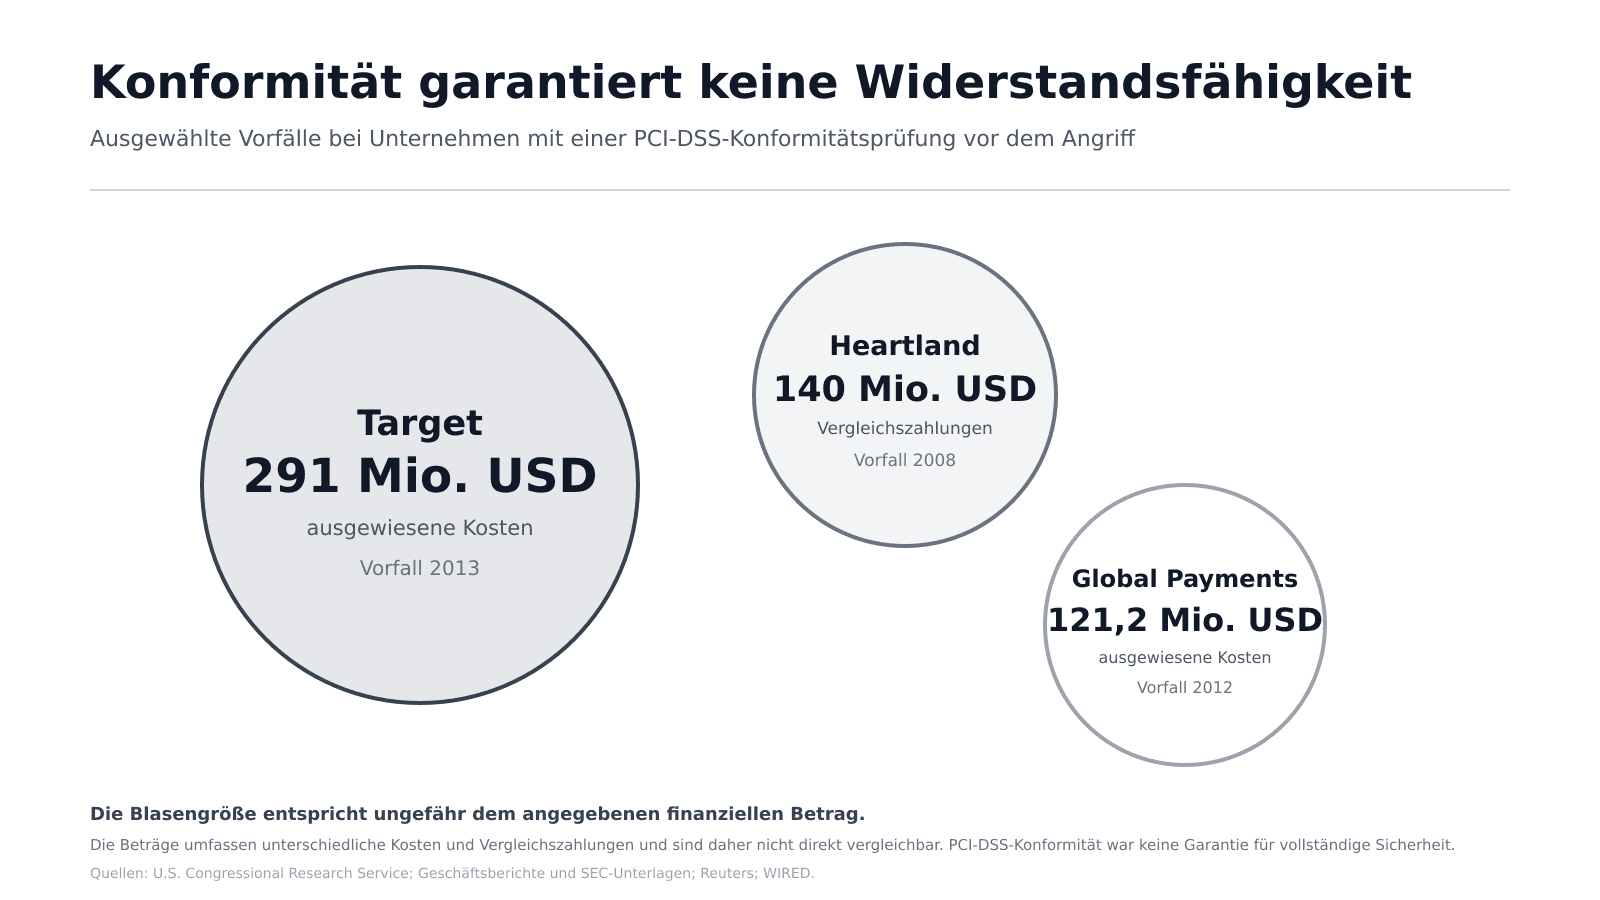
Ein Audit bestätigt, dass Ihre Sicherheit, Prozesse und Verantwortlichkeiten klar definiert sind. Doch reicht das aus? Die tatsächliche Widerstandsfähigkeit lässt sich nicht allein auf dem Papier beurteilen. Erst ein Penetrationstest überprüft sie in der Praxis.
Ein IT-Sicherheitsaudit ist unverzichtbar
Zunächst ist wichtig festzuhalten, dass ein Audit eine wesentliche Grundlage der Cybersicherheit bildet. Dabei wird der tatsächliche Zustand einer Organisation in der Regel mit einer Norm, einer regulatorischen Vorgabe oder einem internen Rahmenwerk verglichen. Der Auditor prüft Unternehmensrichtlinien und identifiziert Schwachstellen im System. Ist das System richtig konfiguriert? Sind die Passwörter ausreichend stark? Wann wurde das System zuletzt aktualisiert?
Ein Audit liefert der Geschäftsleitung, den Kunden und bei Normen und Vorschriften wie ISO 27001, CRA, DORA oder NIS2 insbesondere den Aufsichtsbehörden den Nachweis, dass das Unternehmen Risiken ernst nimmt und systematisch behandelt. Möchte eine Organisation jedoch ein wesentlich realistischeres Bild ihrer Widerstandsfähigkeit erhalten, muss sie einen Schritt weitergehen.
Was ist der Unterschied?
Penetrationstest vs. Sicherheitsaudit: Zwei unterschiedliche Fragen
Möchten Sie wissen, ob Ihre Sicherheit richtig eingerichtet ist? Ein Audit bestätigt, dass die Schutzmechanismen des Unternehmens auf einer soliden Grundlage stehen. Das Unternehmen kennt seine Pflichten, hat Richtlinien festgelegt und die erforderlichen Kontrollen eingeführt. Das ist unverzichtbar, beantwortet jedoch nicht die wesentlich praktischere Frage: Halten diese Kontrollen einer Person stand, die gezielt versucht, sie zu umgehen?
Normen und regulatorische Vorgaben müssen für eine gesamte Branche allgemein anwendbar sein. Ein realer Angreifer konzentriert sich dagegen auf ein bestimmtes Unternehmen, seine spezifischen Technologien, Mitarbeitenden, internen Prozesse und die Schwachstellen in deren Zusammenspiel.
Ein Pentest setzt Sicherheitskontrollen der Realität aus
Ein Penetrationstest ist ein autorisierter simulierter Cyberangriff. Ethische Hacker arbeiten innerhalb eines klar definierten Umfangs und festgelegter Regeln und versuchen, in eine Anwendung, API, Cloud-Umgebung oder Infrastruktur einzudringen. Wie reale Angreifer suchen sie nach dem effizientesten und am besten nutzbaren Weg zu ihrem Ziel. Das Ergebnis zeigt, ob ein Schutzmechanismus dem Ausnutzungsversuch standgehalten hat und, falls nicht, was ein Angreifer durch sein Versagen erlangen könnte.
Ein Scan findet eine Schwachstelle. Ein Pentest zeigt, was sich damit erreichen lässt
Automatisierte Scans können schnell auf bekannte Schwachstellen und Fehlkonfigurationen hinweisen. Sie liefern jedoch häufig zahlreiche Ergebnisse, die tatsächlich nicht ausnutzbar sind. Ernsthafte Probleme können außerdem in einer langen Liste untergehen und erhalten dann nicht die richtige Priorität.
Ein ethischer Hacker setzt jeden Fund in den richtigen Kontext. Er kann einen Fehlalarm von einer ausnutzbaren Schwachstelle unterscheiden und mehrere Schwächen zu einem Angriffspfad verbinden. Statt Dutzender isolierter Punkte erhält das Unternehmen ein zusammenhängendes Bild davon, wohin ein Angreifer gelangen könnte und was zuerst behoben werden muss.
Angreifer betrachten Schwachstellen nicht einzeln
Ein einzelner Systemfehler oder eine ungepatchte Schwachstelle führt in der Regel nicht unmittelbar zum Diebstahl von Daten oder zur Kompromittierung der Infrastruktur. Meist folgt ein Angreifer einer ganzen Kette von Schritten. Er kann beispielsweise ein gewöhnliches Benutzerkonto übernehmen, übermäßige Berechtigungen missbrauchen oder sich über ein unzureichend segmentiertes Netzwerk Zugang zu einem sensiblen System verschaffen.
Bei einer isolierten Bewertung im Rahmen eines Audits kann jeder dieser Mängel beherrschbar erscheinen. Erst ihre Kombination schafft einen Weg zu sensiblen Daten oder zur kritischen Infrastruktur des Unternehmens. Solche Angriffspfade zu erkennen und nachzubilden, gehört zu den größten Vorteilen des Ethical Hacking.
So läuft ein Penetrationstest ab: Regeln und Zielsetzung
Vor Beginn des Penetrationstests vereinbaren die Organisation und die ethischen Hacker den Umfang und das Ziel. Bestätigte Schwachstellen werden anschließend kontrolliert ausgenutzt, und die Tester dokumentieren die erzielten Auswirkungen. Dies ist kein Beweis für absolute Sicherheit. Es ist jedoch die direkteste Möglichkeit zu überprüfen, ob der Schutz im vereinbarten Umfang einem aktiven Eindringversuch standhält.
Beheben Sie schneller, was wirklich dringend ist
Ein Audit kann Dutzende Feststellungen mit unterschiedlichem Schweregrad hervorbringen. Ohne weiteren Kontext ist es jedoch schwierig zu entscheiden, welche davon zuerst behoben werden sollten, insbesondere wenn Zeit und Budget begrenzt sind. Die Ergebnisse des Ethical Hacking helfen, die richtigen Prioritäten zu setzen. Eine Schwachstelle, die sich ohne Anmeldung einfach über das Internet ausnutzen lässt, sollte naturgemäß Vorrang vor einem Fehler haben, der physischen Zugang, eine bestimmte Rolle und mehrere zusätzliche Voraussetzungen erfordert.
Praktische Beweise verändern Ihre Sicherheitsprioritäten
Die Entscheidung, wie ein begrenztes Sicherheitsbudget eingesetzt werden soll, stellt viele Unternehmen vor ein Dilemma. Ein allgemeiner Hinweis auf eine unzureichende Segmentierung oder übermäßige Berechtigungen kann daher nur einer von vielen Punkten auf der Maßnahmenliste bleiben. Ein Pentest kann diese Sichtweise grundlegend verändern.
Zwischen den Aussagen „Das Servicekonto verfügt über übermäßige Berechtigungen“ und „Über das Servicekonto haben wir Zugriff auf Produktionsdaten erhalten“ besteht ein wesentlicher Unterschied. Die zweite Aussage benennt die geschäftlichen Auswirkungen, begründet Priorität und Budget und ermöglicht der Geschäftsleitung zu entscheiden, welches Risiko sofort beseitigt werden muss.
Ein Retest bestätigt, dass die Behebung auch in der Praxis funktioniert
Nach einem Audit kann eine Organisation nachweisen, dass sie eine Richtlinie aktualisiert oder eine neue Kontrolle eingeführt hat. Das ist wichtig, garantiert jedoch nicht zwangsläufig, dass der technische Angriffspfad verschwunden ist. Ein Retest wiederholt das ursprüngliche Szenario. Dadurch erhält das Unternehmen die Gewissheit, dass die Schwachstelle tatsächlich behoben wurde und die Korrektur keinen anderen, ähnlichen Weg geöffnet hat. So erfüllt der Pentest seine Funktion als praktische Überprüfung der Widerstandsfähigkeit.
Statistiken sprechen nicht gegen Audits, sondern für praktische Überprüfungen
Laut einer aktuellen Deloitte-Studie sind bis zu 85 % der Sicherheitsverantwortlichen von ihrer Strategie überzeugt, ihre tatsächliche Fähigkeit, diese umzusetzen, liegt jedoch im Durchschnitt 15 % niedriger. Der Begriff „Cyber Confidence Gap“ beschreibt eine Situation, in der Organisationen über Budgets, Unterstützung der Geschäftsleitung und Pläne verfügen, im täglichen Betrieb jedoch nicht ausreichend vorbereitete Teams, konsistente Prozesse oder angemessen gesteuerte Risiken bei Lieferanten haben.
Im Jahr 2025 bewertete Citadelo 628 IT-Projekte und identifizierte 3.293 Schwachstellen. Mehr als die Hälfte der getesteten Projekte enthielt mindestens einen kritischen Fund oder einen Fund mit hohem Schweregrad. Laut dem Ethical Hacking Report 2025 wurde bei 71 % der Infrastrukturprojekte und 42 % der Cloud-Projekte eine kritische Schwachstelle entdeckt.
Auch eine Organisation mit etablierten Prozessen und Sicherheitstools kann in einer bestimmten Anwendung, Identität oder Konfiguration einen Angriffspfad aufweisen, den erst ein aktiver Eindringversuch sichtbar macht.
Ist ein Pentest erforderlich, wenn Sie bereits ein Sicherheitsaudit haben?
Ja, wenn Sie neben der Konformität auch einen Nachweis und Gewissheit über die praktische Widerstandsfähigkeit erhalten möchten. Ein Pentest prüft, ob sich die durch das Audit etablierten Kontrollen umgehen lassen. Er wiederholt oder ersetzt das Audit nicht. Er baut auf dessen Ergebnissen auf und unterzieht ausgewählte Bereiche des Schutzes einer praktischen Prüfung.
Reicht ein Sicherheitsaudit für NIS2 aus?
Die bloße Information, dass ein Unternehmen ein Audit durchgeführt hat, reicht nicht aus. Entscheidend sind dessen Umfang und die Pflichten der jeweiligen Organisation. NIS2 umfasst auch die Bewertung der Wirksamkeit von Sicherheitsmaßnahmen. Im Rahmen von Vorschriften und Normen wie DORA, ISO 27001 und dem neuen CRA kann ein Cybersicherheitsaudit die Einhaltung der Anforderungen überprüfen. Ein Pentest ergänzt dies durch eine praktische Prüfung der Widerstandsfähigkeit ausgewählter technischer Kontrollen.
Wie oft sollte ein Penetrationstest durchgeführt werden?
Für viele Unternehmen ist ein Pentest mindestens einmal jährlich eine sinnvolle Grundlage. Auch eine neue kritische Anwendung, eine Cloud-Migration, eine wesentliche Änderung der Architektur oder ein schwerwiegender Vorfall sollten einen Test auslösen. Ebenso wichtig ist es, den Umfang zu variieren. Die jährliche Prüfung derselben Webanwendung hilft wenig, wenn das Unternehmen seine interne Infrastruktur, Identitäten, APIs oder Lieferantenzugänge seit Jahren nicht getestet hat.
Wie viel kostet ein Penetrationstest?
Der Preis hängt vom Umfang, von der Komplexität der Umgebung, von den Systemtypen und von der erforderlichen Testtiefe ab. Ein grundlegender Test einer Webanwendung kann bei etwa 800 Euro beginnen. Umfangreiche Tests der Infrastruktur oder Cloud sowie Red Teaming können mehr als 10.000 Euro kosten.
Beim Vergleich von Angeboten sollten Sie auf den Anteil manueller Arbeit, die Erfahrung der Tester, die Art der Überprüfung von Funden, die Qualität der Ergebnisse und einen enthaltenen Retest achten. Die günstigste Liste von Schwachstellen beantwortet möglicherweise nicht die Frage, für die Ihr Unternehmen den Test ursprünglich beauftragt hat.
Ein Pentest geht über die Ergebnisse eines Audits hinaus
Wenn Sie Ihre Fähigkeit überprüfen möchten, einem realen Angreifer standzuhalten, ist ein Audit nur der Ausgangspunkt. Erst ein Team ethischer Hacker testet die Schutzmechanismen aktiv, verbindet einzelne Schwachstellen zu einem möglichen Angriffspfad und zeigt ihre tatsächlichen Auswirkungen.
Wenn Sie bereits ein Audit durchgeführt haben, ist eine praktische Prüfung Ihrer wichtigsten Systeme der logische nächste Schritt. Citadelo hilft Ihnen, den Umfang des Penetrationstests so festzulegen, dass Sie eine klare Antwort darauf erhalten, ob und wie ein realer Angreifer in Ihrer Umgebung erfolgreich sein könnte.
Weitere interessante Artikel
Alle Neuigkeiten


Bitte melden Sie sich für unseren Newsletter an, um alle wichtigen Neuigkeiten zu Cybersicherheit und ethischem Hacking zu erhalten.
© 2024 citadelo AG. Alle Rechte vorbehalten.


