
Neuigkeiten
28 September 2026
Die häufigsten Schwachstellen in Webanwendungen und APIs bei Penetrationstests
Die häufigste kritische Schwachstelle in Webanwendungen ist seit Jahren unverändert. Wir finden sie bei jedem dritten Test. Keine Firewall kann sie verhindern, da der Angreifer genau die Funktionen nutzt, die der Anwendung erlaubt sind.
23 September 2026
Cloud-Penetrationstests: Die Umgebung mit den meisten Schwachstellen pro Projekt
Cloud-Projekte weisen die höchste Schwachstellendichte aller von uns getesteten Bereiche auf – durchschnittlich 10,5 Schwachstellen pro Projekt. Dabei liegt die Ursache fast nie beim Cloud-Anbieter.
17 September 2026
Sicherheitsaudit vs. Penetrationstest: Was ist der Unterschied und wann benötigen Sie beides?
Ein Audit bestätigt, dass Ihre Sicherheit, Prozesse und Verantwortlichkeiten klar definiert sind. Doch reicht das aus? Die tatsächliche Widerstandsfähigkeit lässt sich nicht allein auf dem Papier beurteilen. Erst ein Penetrationstest überprüft sie in der Praxis.
16 September 2026
Penetrationstests der Infrastruktur: Warum das interne Netzwerk zum Kern kritischer Risiken geworden ist
71 % der von uns getesteten Infrastrukturprojekte enthielten mindestens eine kritische Schwachstelle. Die meisten davon verbargen sich in Systemen, die Unternehmen allein deshalb für sicher hielten, weil sie „nicht öffentlich zugänglich“ waren.

11 September 2026
Wie 628 Penetrationstests von Citadelo aufgedeckt haben, wo Ihre kritischen Risiken tatsächlich liegen
Das größte Cybersicherheitsrisiko im Jahr 2026 ist nicht nur Ihre aus dem Internet erreichbare Infrastruktur, sondern alles, was Sie bereits für sicher halten. Im ersten Teil unserer Serie zeigen wir, wo kritische Risiken entstehen und was CISOs dagegen tun können.
21 August 2026
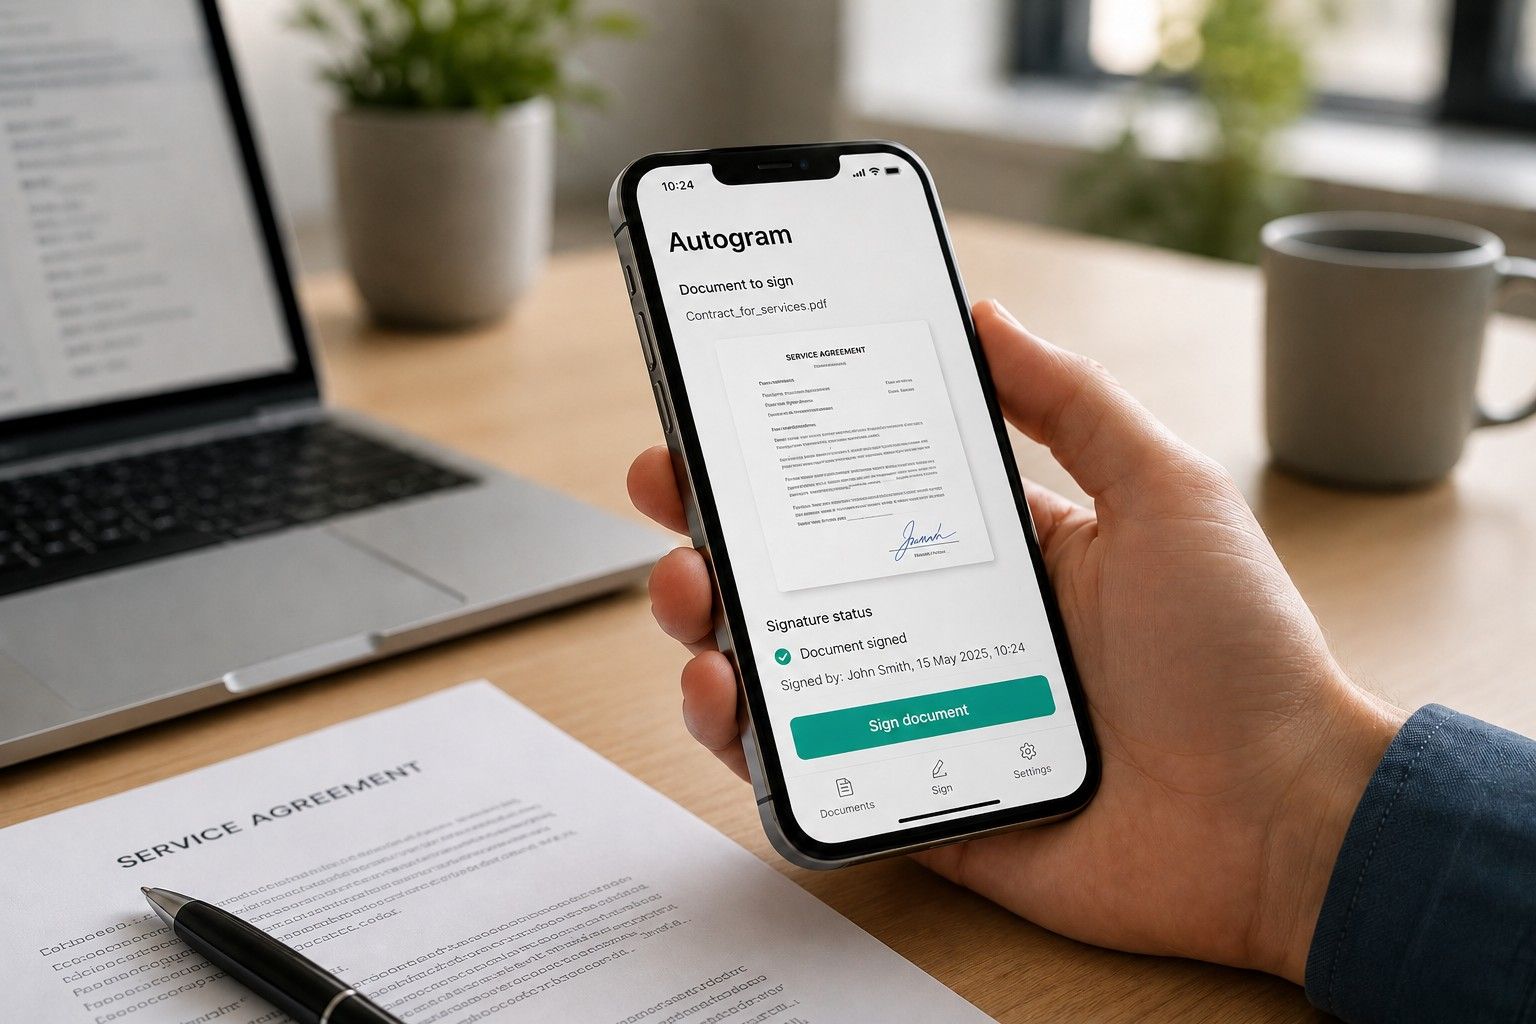
Penetrationstest von Autogram: Was in der App unentdeckt blieb
Wenn eine Anwendung zum Signieren rechtsverbindlicher Dokumente verwendet wird, ist ihre Sicherheit kein Detail. Slovensko.Digital weiß das und ließ Autogram deshalb nicht nur durch ein Quellcode-Audit, sondern auch durch einen realen Angriff in Form eines Penetrationstests überprüfen.