
19 November 2026 / 6 Minuten Lesedauer
Hacker tauten Supermärkte ab. Ist Ihr Unternehmen das nächste?
Angreifer veränderten aus der Ferne die Einstellungen von Kühlsystemen in europäischen Supermärkten. Der Vorfall zeigt, wie eine vergessene Administrationsoberfläche oder ein unzureichend geschützter Dienstleisterzugang den Betrieb, Anwendungen und sensible Daten gefährden kann.
Anfang November 2026 veränderten Angreifer aus der Ferne die Temperatureinstellungen von Kühlsystemen in europäischen Supermärkten. Der Vorfall ist jedoch nicht nur eine Warnung für den Einzelhandel. Dasselbe Problem kann Banken, Krankenhäuser, Technologieunternehmen oder Industriebetriebe treffen, wenn sie nichts von einem öffentlich erreichbaren System wissen oder die Fernzugriffe ihrer Dienstleister nicht kontrollieren.
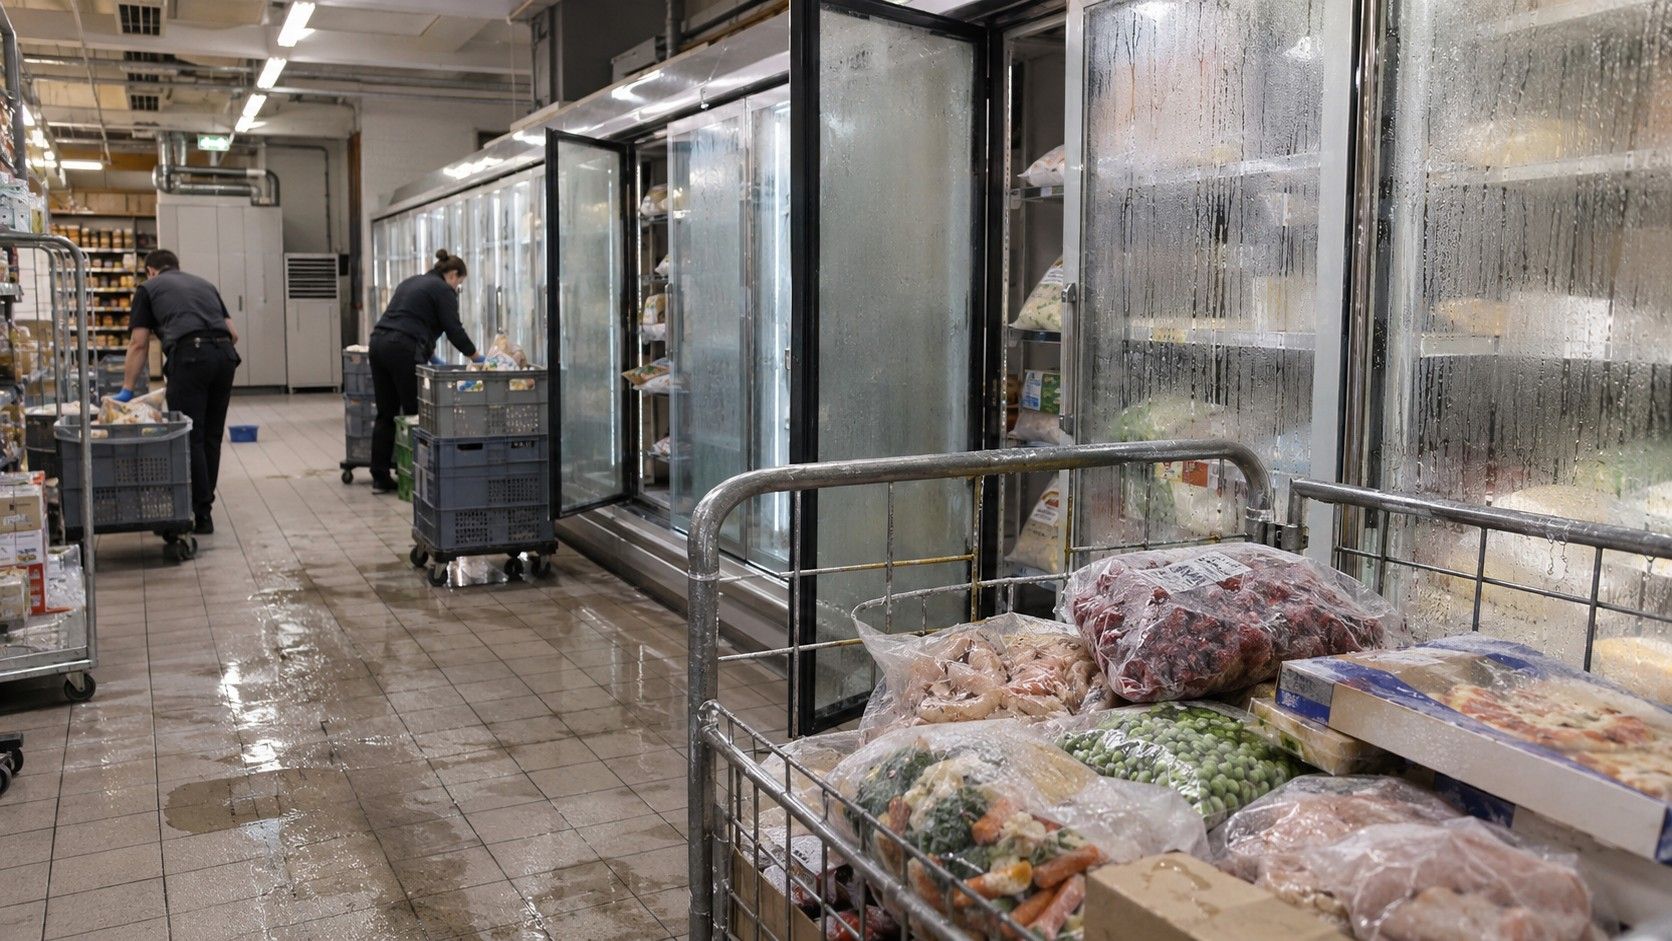
Bei einem Cyberangriff auf einen Supermarkt denken die meisten Menschen an ausgefallene Kassen, verschlüsselte Server oder gestohlene Zahlungsdaten. Anfang November 2026 waren europäische Filialen jedoch mit einem Angriff auf eine Technologie konfrontiert, von der ihr täglicher Betrieb unmittelbar abhängt: ihre Kühlsysteme.
Die erste große Angriffswelle traf am 11. Oktober Hunderte französische Supermärkte. Eine zweite folgte in der Nacht zum 2. November und betraf Filialen in Belgien, den Niederlanden, Schweden, Irland, Estland und weiteren europäischen Ländern. Die Angreifer verschafften sich Fernzugriff auf die Steuerung der Kühlanlagen, veränderten die Temperaturen und starteten Abtauzyklen außerhalb der vorgesehenen Zeiten. Die Folgen waren verdorbene Lebensmittel, Betriebsunterbrechungen und erhebliche finanzielle Schäden.
Routinemäßige Wartung wurde zum Einfallstor
Moderne Kühlsysteme sind längst keine isolierten Geräte mehr, die ausschließlich über Bedienelemente vor Ort gesteuert werden. Ihre Steuereinheiten ermöglichen es, Temperaturen aus der Ferne zu überwachen, Einstellungen zu ändern, Abtauzyklen zu planen, Warnmeldungen zu empfangen und mehrere Standorte zentral zu verwalten. Das vereinfacht die Wartung, schafft jedoch eine zusätzliche Schnittstelle, die angemessen geschützt werden muss.
Bei einigen der betroffenen Systeme waren die Administrationsoberflächen direkt über das öffentliche Internet erreichbar. Censys hatte vor den Angriffen in zwei untersuchten Gruppen von Kühlgeräten rund 6.700 öffentlich zugängliche Systeme erfasst. Angreifer konnten sie durch automatisierte Scans finden, die eingesetzten Geräte identifizieren und anschließend Standardpasswörter, bekannte Schwachstellen oder Fehler in der Authentifizierung ausprobieren.
Wie der Zugriff auf die einzelnen Filialen konkret erlangt wurde, ist bislang nicht öffentlich bestätigt. Bekannt ist jedoch, dass einige Danfoss-Steuerungen von der Schwachstelle CVE-2025-41450 betroffen waren. Sie ermöglichte es, administrative Zugangsdaten aus dem aktuellen Datum abzuleiten. In Verbindung mit einer weiteren Schwachstelle konnten Befehle aus der Ferne auf dem Gerät ausgeführt werden. Später wurden außerdem sechs bis dahin unbekannte Sicherheitslücken veröffentlicht, die bei bestimmten Firmware-Versionen eine Übernahme der Steuerung ohne gültige Zugangsdaten ermöglichten. Es ist allerdings nicht nachgewiesen, dass diese Schwachstellen bei allen Angriffen ausgenutzt wurden.
Nach dem erfolgreichen Zugriff benötigten die Angreifer keine komplexe Malware mehr. Sie nutzten legitime Systemfunktionen und änderten Einstellungen, auf die ausschließlich Administratoren oder Servicetechniker Zugriff haben sollten. Die Anlagen führten anschließend genau die Befehle aus, die ihnen die Steuereinheit vorgab.
Dasselbe Problem kann jede Branche treffen
In den Supermärkten zeigte sich der Schaden in Form verdorbener Lebensmittel. In anderen Organisationen kann die Kompromittierung eines öffentlich erreichbaren Systems völlig andere Folgen haben.
Bei einer Bank könnte der Angriff einen Fernzugang eines Dienstleisters, einen Geldautomaten, die Administrationsoberfläche einer Anwendung, ein physisches Zutrittssystem oder die Technik eines Serverraums betreffen. In einem Krankenhaus oder MedTech-Unternehmen könnten Angreifer über ein vernetztes medizinisches Gerät, ein Servicekonto, eine Cloud-Plattform oder ein System mit Patientendaten eindringen. In einem Industriebetrieb könnten sie Produktionsanlagen, Lager, Energieversorgung oder Gebäudetechnik beeinflussen. Ein Technologieunternehmen wiederum könnte über eine öffentlich zugängliche Testumgebung, ein Entwicklungstool, eine Cloud-Konsole oder eine vergessene Administrationsoberfläche angreifbar sein.
Technologien und mögliche Auswirkungen unterscheiden sich, das grundlegende Sicherheitsproblem bleibt jedoch dasselbe: Ein Unternehmen kann kein System schützen, von dem es nichts weiß, und keinen Zugang kontrollieren, den es selbst nicht verwaltet.
Größere Unternehmen verwenden Hunderte Domains, öffentliche IP-Adressen, Cloud-Dienste, Anwendungen, Geräte und Konten externer Partner. Manche wurden für Tests eingerichtet, andere werden von Dienstleistern verwaltet und wieder andere blieben nach Änderungen an der Infrastruktur erreichbar. Das Sicherheitsteam besitzt möglicherweise keinen vollständigen Überblick über Technologien, die von einer anderen Abteilung oder einem externen Dienstleister betrieben werden.
Angreifer unterscheiden nicht, ob ein System der IT-Abteilung, den Entwicklern, dem Gebäudemanagement oder einem Anbieter medizinischer Geräte gehört. Sie suchen nach dem einfachsten Weg hinein.
Ein stärkeres Passwort löst nicht das gesamte Problem
Nach einem solchen Vorfall werden häufig zuerst die Passwörter geändert und die Firmware aktualisiert. Beide Maßnahmen sind notwendig, beseitigen aber möglicherweise nicht das grundlegende Risiko: Die Administrationsoberfläche bleibt weiterhin für jeden im Internet erreichbar.
Das irische National Cyber Security Centre empfahl deshalb, den direkten Zugriff auf die betroffenen Kühlsysteme aus dem öffentlichen Internet zu entfernen. Falls eine Fernverwaltung unverzichtbar ist, sollte sie über ein abgesichertes VPN oder eine andere geschützte Lösung erfolgen. Die Behörde warnte außerdem davor, dass ein Update, die Änderung des Standardpassworts oder ein strengerer Sitzungsmodus möglicherweise nicht ausreichen, um ein öffentlich erreichbares Gerät angemessen zu schützen.
Unternehmen sollten wissen, welche Systeme von außen erreichbar sind, wer sie verwaltet und über welche Berechtigungen interne Benutzer sowie externe Partner verfügen. Betriebs- und vernetzte Geräte sollten von anderen Teilen des Netzwerks getrennt sein. Verdächtige Anmeldungen oder Änderungen an der Konfiguration müssen Warnmeldungen auslösen. Nicht mehr unterstützte Geräte sollten isoliert oder ersetzt werden.
Auch Dienstleister müssen überprüft werden. Externe Unternehmen verwalten häufig Klimaanlagen, Medizintechnik, Kamera- und Zutrittssysteme, Cloud-Plattformen oder die Netzwerkinfrastruktur. Ihre Konten können einen legitimen, zugleich aber privilegierten Zugang zur Umgebung des Kunden darstellen. Kann ein einziges Servicekonto auf mehrere Systeme oder Standorte zugreifen, kann eine Kompromittierung weit über ein einzelnes Gerät hinausreichen.
Dokumentation zeigt nicht, was ein Angreifer tatsächlich erreichen kann
In der Dokumentation eines Unternehmens kann festgehalten sein, dass Fernzugänge nicht öffentlich erreichbar sind, Dienstleisterkonten nur eingeschränkte Berechtigungen besitzen und einzelne Netzwerkbereiche voneinander getrennt sind. Das beweist jedoch noch nicht, dass diese Schutzmaßnahmen auch in der Praxis funktionieren.
Penetrationstests können vergessene öffentliche Dienste, veraltete Geräte, unzureichend geschützte Fernzugänge und mögliche Angriffspfade nach der Kompromittierung eines einzelnen Kontos oder Systems aufdecken. Die Tester können überprüfen, ob sich über eine öffentlich zugängliche Schnittstelle sensible Daten, interne Anwendungen, Betriebstechnologien oder weitere Teile des Netzwerks erreichen lassen.
Das Ergebnis sollte nicht nur aus einer Liste technischer Schwachstellen bestehen. Das Unternehmen benötigt eine Antwort auf eine praktische Frage: Was könnte ein Angreifer erreichen, nachdem er das am schwächsten geschützte System der Organisation übernommen hat?
Wissen Sie, worauf Angreifer in Ihrem Unternehmen zugreifen können?
Eine vergessene Administrationsoberfläche, ein veraltetes Gerät oder zu weitreichende Zugriffsrechte eines Dienstleisters können Angreifern den Weg zu Anwendungen, Betriebssystemen und sensiblen Daten öffnen.
Citadelo überprüft Ihre externe Angriffsfläche, Ihre Fernzugänge und die realen Angriffspfade in weitere Bereiche Ihres Unternehmens.
Weitere interessante Artikel
Alle Neuigkeiten

Bitte melden Sie sich für unseren Newsletter an, um alle wichtigen Neuigkeiten zu Cybersicherheit und ethischem Hacking zu erhalten.
© 2026 citadelo AG. Alle Rechte vorbehalten.


