
30 Oktober 2026 / 5 Minuten Lesedauer
TECHBOARD #4: Angreifer manipulieren LiteLLM-Update, kritische Ruby-Schwachstelle bedroht GitLab
Angreifer verbreiteten Malware über LiteLLM. Eine kritische GitLab-Schwachstelle ermöglicht zudem die Ausführung von Schadcode ohne Anmeldung. TECHBOARD #4 berichtet auch über extrem schwache Zertifikatsschlüssel, PHP2Shell und weitere Sicherheitslücken.
Real world hacks
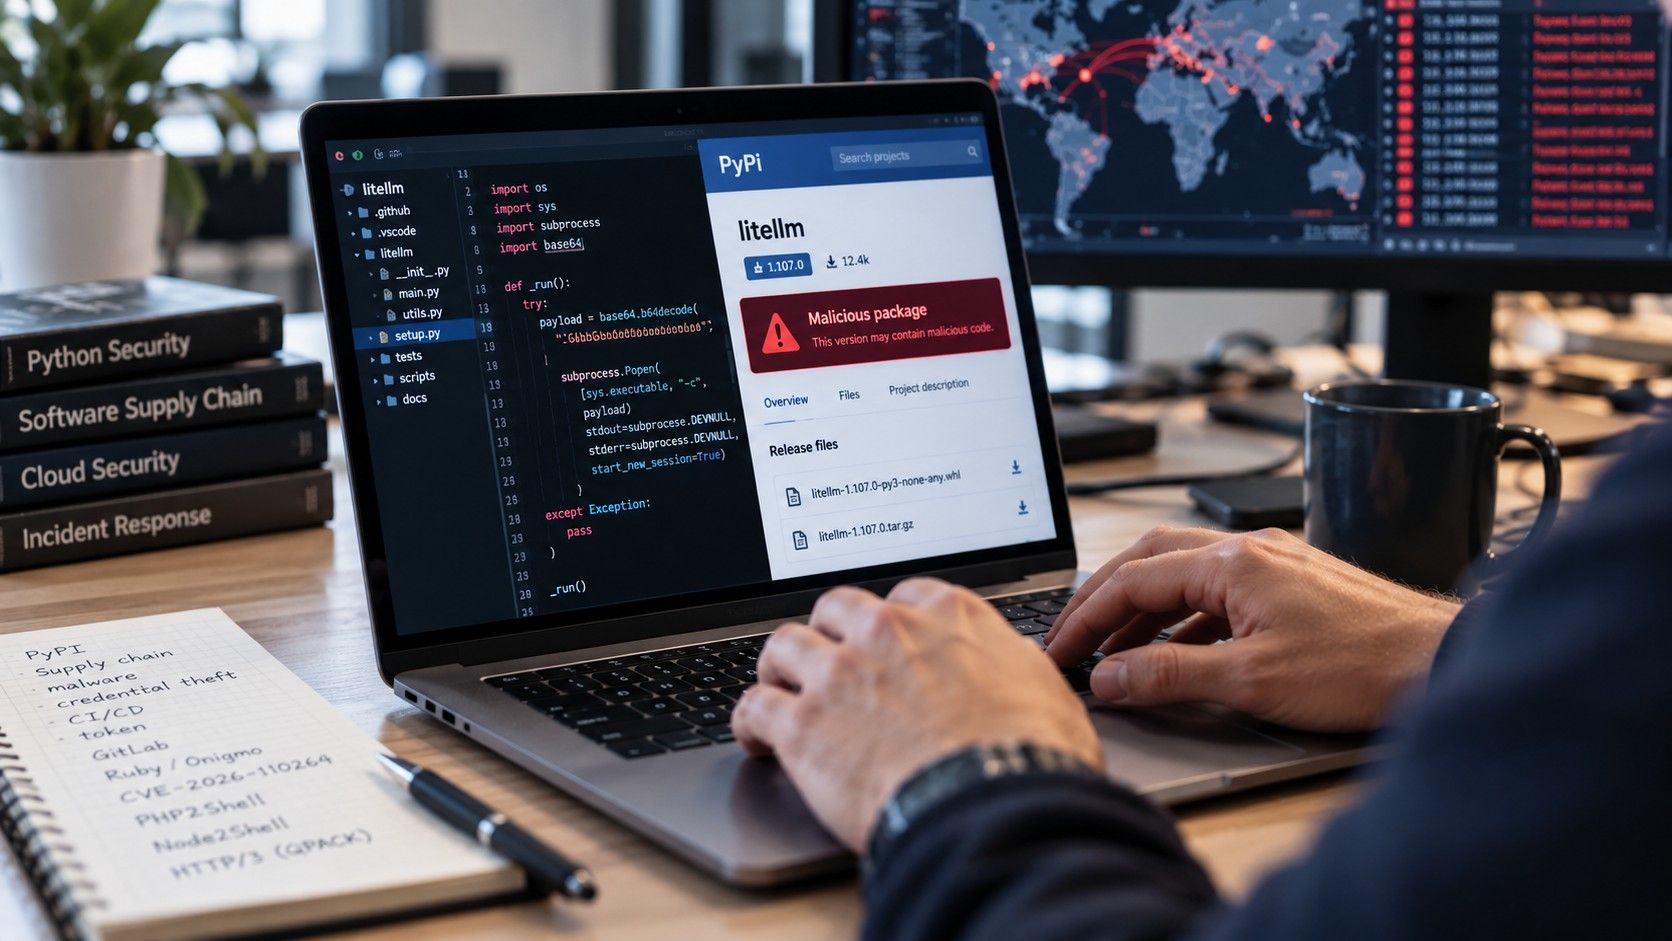
Angreifer kompromittierten die offizielle LiteLLM-Distribution und verbreiteten darüber Malware, die Zugangsdaten stiehlt. Die manipulierte Version 1.107.0 war am 21. Oktober rund zwei Stunden lang über PyPI und anschließend noch mehrere Stunden über Container-Registries verfügbar. Die Malware sammelte Zugangsdaten, Cloud-Tokens und weitere vertrauliche Informationen. Sie konnte bereits bei der Initialisierung von Python ausgeführt werden, ohne dass die LiteLLM-Bibliothek importiert werden musste. Laut der offiziellen Analyse des Vorfalls begann der Angriff bereits im Mai, als Entwickler versehentlich einen Zugangsschlüssel veröffentlichten und ihn anschließend nicht widerriefen. Im Oktober nutzte der Angreifer diesen Schlüssel, um privilegierte GitHub-Tokens zu erlangen, einen CI/CD-Workflow zu manipulieren und signierte, mit Schadcode versehene Pakete zu veröffentlichen. Ein einziger nicht widerrufener Schlüssel reichte somit aus, um die Software-Lieferkette zu kompromittieren.
Die Tschechische Technische Universität Prag (ČVUT) wurde Opfer eines Cyberangriffs und schaltete vorsorglich einen Teil ihrer Systeme ab. Am 22. Oktober teilte die Universität mit, dass der laufende Angriff gestoppt worden sei und die Wiederherstellung der Infrastruktur begonnen habe. Der Vorfall ereignete sich vor dem Hintergrund weltweiter Versuche, kritische PHP-Schwachstellen auszunutzen. Ob bei diesem Angriff tatsächlich PHP2Shell erfolgreich ausgenutzt wurde, ist bislang nicht bestätigt.
Schwachstellen im Fokus
Eine kritische GitLab-Schwachstelle mit einem CVSS-Wert von 10,0 ermöglicht unter bestimmten Bedingungen die Ausführung von Schadcode auf dem Server ohne vorherige Anmeldung. CVE-2026-110264 betrifft die Verarbeitung regulärer Ausdrücke in Onigmo, der von Ruby verwendeten Regex-Engine. Ein speziell präparierter Ausdruck mit sehr vielen Wiederholungen kann dazu führen, dass interne Identifikatoren überlaufen und der Speicher beschädigt wird. Bemerkenswert ist, dass GitLab reguläre Ausdrücke auch bei der Verarbeitung von Benutzereingaben und CI/CD-Konfigurationen einsetzt. Angreifer müssen daher nicht direkt die Authentifizierung angreifen, sondern können eine systemnahe Komponente ins Visier nehmen, die nicht vertrauenswürdige Daten verarbeitet. Die Ruby-Entwickler haben inzwischen vier damit zusammenhängende Schwachstellen in Onigmo behoben. GitLab veröffentlichte Sicherheitsupdates sowie zwei Erkennungsmechanismen, die auf Prozessabstürze im Zusammenhang mit Onigmo und ungewöhnliche Fehler beim Rendern von Inhalten ausgerichtet sind. Der Fall verdeutlicht, dass sich kritische Schwachstellen auch in Bibliotheken verbergen können, die scheinbar harmlose Eingaben verarbeiten.
Die Zertifizierungsstelle eMudhra verwendete derart schwache private kryptografische Schlüssel, dass einer davon lediglich den Wert 4 hatte. Acht untergeordnete Zertifizierungsstellen nutzten Schlüssel mit Werten unter 256. Dadurch ließen sich die privaten Schlüssel praktisch unmittelbar aus den öffentlichen Zertifikaten ableiten. Sechs dieser Zertifizierungsstellen konnten TLS-Zertifikate ausstellen, zwei weitere waren für die Codesignierung vorgesehen. Ein Angreifer mit einem solchen Schlüssel könnte potenziell gefälschte Zertifikate ausstellen, die von anfälligen Systemen als vertrauenswürdig eingestuft würden. eMudhra räumte einen Fehler im Skript zur Schlüsselgenerierung ein und widerrief die betroffenen Zertifizierungsstellen. Eine tatsächliche Ausnutzung wurde bislang nicht bestätigt. Am 26. Oktober setzte sich die Reaktion fort, als Microsoft mit einem außerplanmäßigen Update weitere Zertifikate aus den betroffenen Zertifikatshierarchien aus dem Windows-Vertrauensspeicher entfernte.
PHP2Shell bereitet Administratoren weiterhin Probleme – auch nach der Installation von Sicherheitsupdates. Am 26. Oktober nahm CISA die kritischen Schwachstellen in ihren Katalog bekanntermaßen aktiv ausgenutzter Sicherheitslücken (Known Exploited Vulnerabilities, KEV) auf. Zusätzlich wurde in den gepatchten PHP-Versionen 8.4.27 und 8.5.12 eine Regression entdeckt, die zum Absturz von Anwendungen führen kann, die SimpleXML verwenden. Dieser Fehler steht nicht unmittelbar mit den PHP2Shell-Korrekturen in Zusammenhang. Tenable bietet einen aktuellen Überblick. Wie Unternehmen die Sicherheit ihrer Infrastruktur überprüfen können, erläutern wir außerdem in unserem Artikel über kritische PHP-Schwachstellen.
Die Node2Shell-Schwachstelle ermöglicht die Ausführung von Schadcode über manipulierte Daten, die mit dem Brotli-Algorithmus komprimiert wurden. CVE-2026-111497 verursacht einen Schreibzugriff außerhalb des vorgesehenen Speicherbereichs. Sicherheitsforscher von Imperva demonstrierten erfolgreich die Remote-Code-Ausführung in einer anfälligen Node.js-Version. Sicherheitsupdates sind bereits verfügbar.
Eine kleine HTTP/3-Anfrage kann den Arbeitsspeicher eines anfälligen Servers erschöpfen. Forscher von FoxIO entdeckten eine Angriffsmethode gegen die QPACK-Header-Komprimierung, bei der Server ein Vielfaches der tatsächlich empfangenen Datenmenge an Arbeitsspeicher reservieren. Sieben von zehn getesteten Implementierungen waren anfällig.
CITADELO news
Social-Engineering-Angriffe sind bei 40 % der getesteten Mitarbeitenden erfolgreich. In unserem neuen Artikel über Phishing und Vishing erklären wir, warum bereits ein Anruf mit der geklonten Stimme eines Vorgesetzten ausreichen kann, um Mitarbeitende zu täuschen, und wie regelmäßige Tests dazu beitragen, die Erfolgsquote solcher Angriffe zu senken.
Wissen Sie, welche Schwachstellen sich in Ihrer IT-Infrastruktur verbergen?
Kritische Sicherheitslücken können selbst in weitverbreiteten Bibliotheken und Tools stecken. Die Penetrationstests von Citadelo helfen Ihnen, Schwachstellen in Ihren Systemen aufzudecken, bevor Angreifer sie ausnutzen.
Weitere interessante Artikel
Alle Neuigkeiten

Bitte melden Sie sich für unseren Newsletter an, um alle wichtigen Neuigkeiten zu Cybersicherheit und ethischem Hacking zu erhalten.
© 2026 citadelo AG. Alle Rechte vorbehalten.


