
20 október 2026 / 26 minút čítania
BitLocker pod lupou
Architektúra, reálne spôsoby obchádzania ochrany a účinné bezpečnostné opatrenia
TL;DR
Nikto neprelamuje AES. Útočníci zachytávajú šifrovací kľúč priamo na základnej doske, získavajú ho z operačnej pamäte alebo zneužívajú dôveryhodné súčasti spúšťania či obnovy systému na odomknutie disku.
Tento článok vysvetľuje, ako BitLocker funguje, aké mylné predstavy vystavujú organizácie riziku, aké sú hlavné spôsoby útokov a aktuálne zraniteľnosti CVE a ako možno zabezpečenie účinne posilniť. Najúčinnejším opatrením proti takmer všetkým opísaným útokom je overovanie pred spustením systému (TPM + PIN).
Bezpečnostné hranice BitLockera
Microsoft BitLocker je integrovaná funkcia systému Windows na úplné šifrovanie zväzkov (Full Volume Encryption, FVE). Jej hlavným cieľom je chrániť dáta v pokojovom stave (Data at Rest, DaR) na fyzických zariadeniach, ako sú notebooky, stolové počítače, servery a diskové jednotky, pred neoprávneným offline prístupom. Úplné šifrovanie diskov tak predstavuje jeden zo základných pilierov zabezpečenia koncových zariadení.
BitLocker zároveň pomáha plniť základné požiadavky rôznych bezpečnostných a regulačných rámcov (NIST, ISO 27001, HIPAA a ďalšie) a obmedzuje obchodné dôsledky straty, krádeže alebo nesprávnej likvidácie hardvéru. Ak funguje správne, šifruje celý systémový zväzok pomocou algoritmu AES. Ak niekto fyzicky vyberie disk z počítača, jeho obsah zostane bez príslušných kryptografických kľúčov nečitateľný.
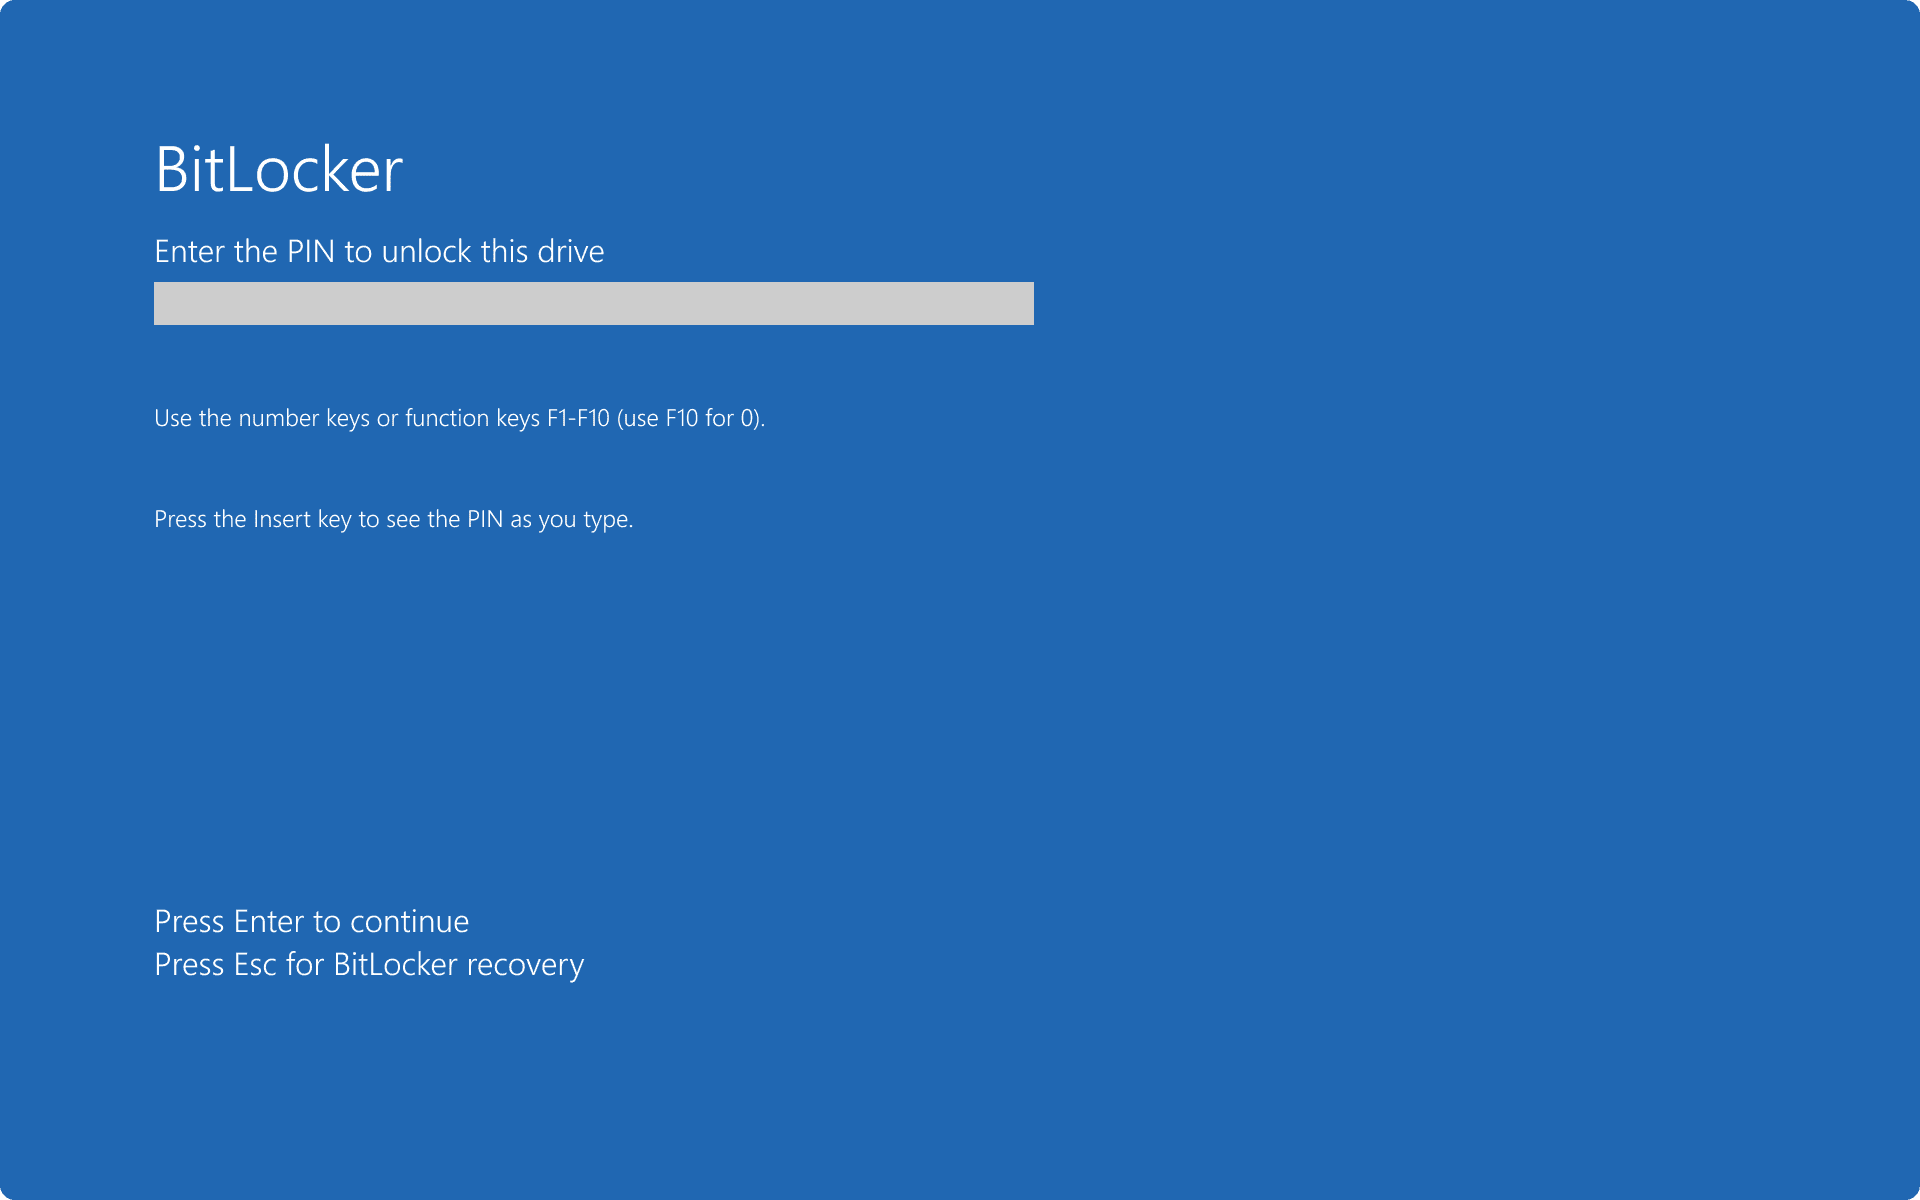
Hierarchia šifrovacích kľúčov a reťazec dôvery BitLockera
BitLocker používa trojstupňovú hierarchiu kľúčov, vďaka ktorej nie je potrebné meniť samotný šifrovací kľúč pri každej zmene spôsobu odomykania disku.
- Full Volume Encryption Key (FVEK) šifruje skutočné dáta uložené na disku. V moderných verziách Windows (Windows 10 od verzie 1511) používajú pevné disky v predvolenom nastavení XTS-AES, zatiaľ čo vymeniteľné jednotky kvôli kompatibilite so staršími systémami štandardne využívajú AES-CBC.
- Volume Master Key (VMK) šifruje FVEK. Samotný VMK je následne šifrovaný jedným alebo viacerými mechanizmami ochrany kľúča. Vďaka tejto nepriamej štruktúre možno meniť metódy overovania, napríklad pridať PIN alebo obnoviť obnovovací kľúč, bez potreby opätovného šifrovania celého zväzku. Mení sa iba spôsob ochrany VMK.
- Mechanizmy ochrany kľúča (Key Protectors) šifrujú VMK. Patria medzi ne TPM-only (VMK je naviazaný na Platform Configuration Registers), TPM+PIN (vyžaduje dodatočný PIN používateľa), spúšťací kľúč (súbor .BEK na USB disku, samostatne alebo v kombinácii s TPM) a obnovovacie heslo (48-miestny číselný kód). Na jednom zväzku môže súčasne existovať viacero ochranných mechanizmov.
Zhrnuté: Samotné dáta sú šifrované kľúčom FVEK, ten je chránený kľúčom VMK a VMK je následne chránený jedným alebo viacerými mechanizmami ochrany kľúča. Jednoduché!
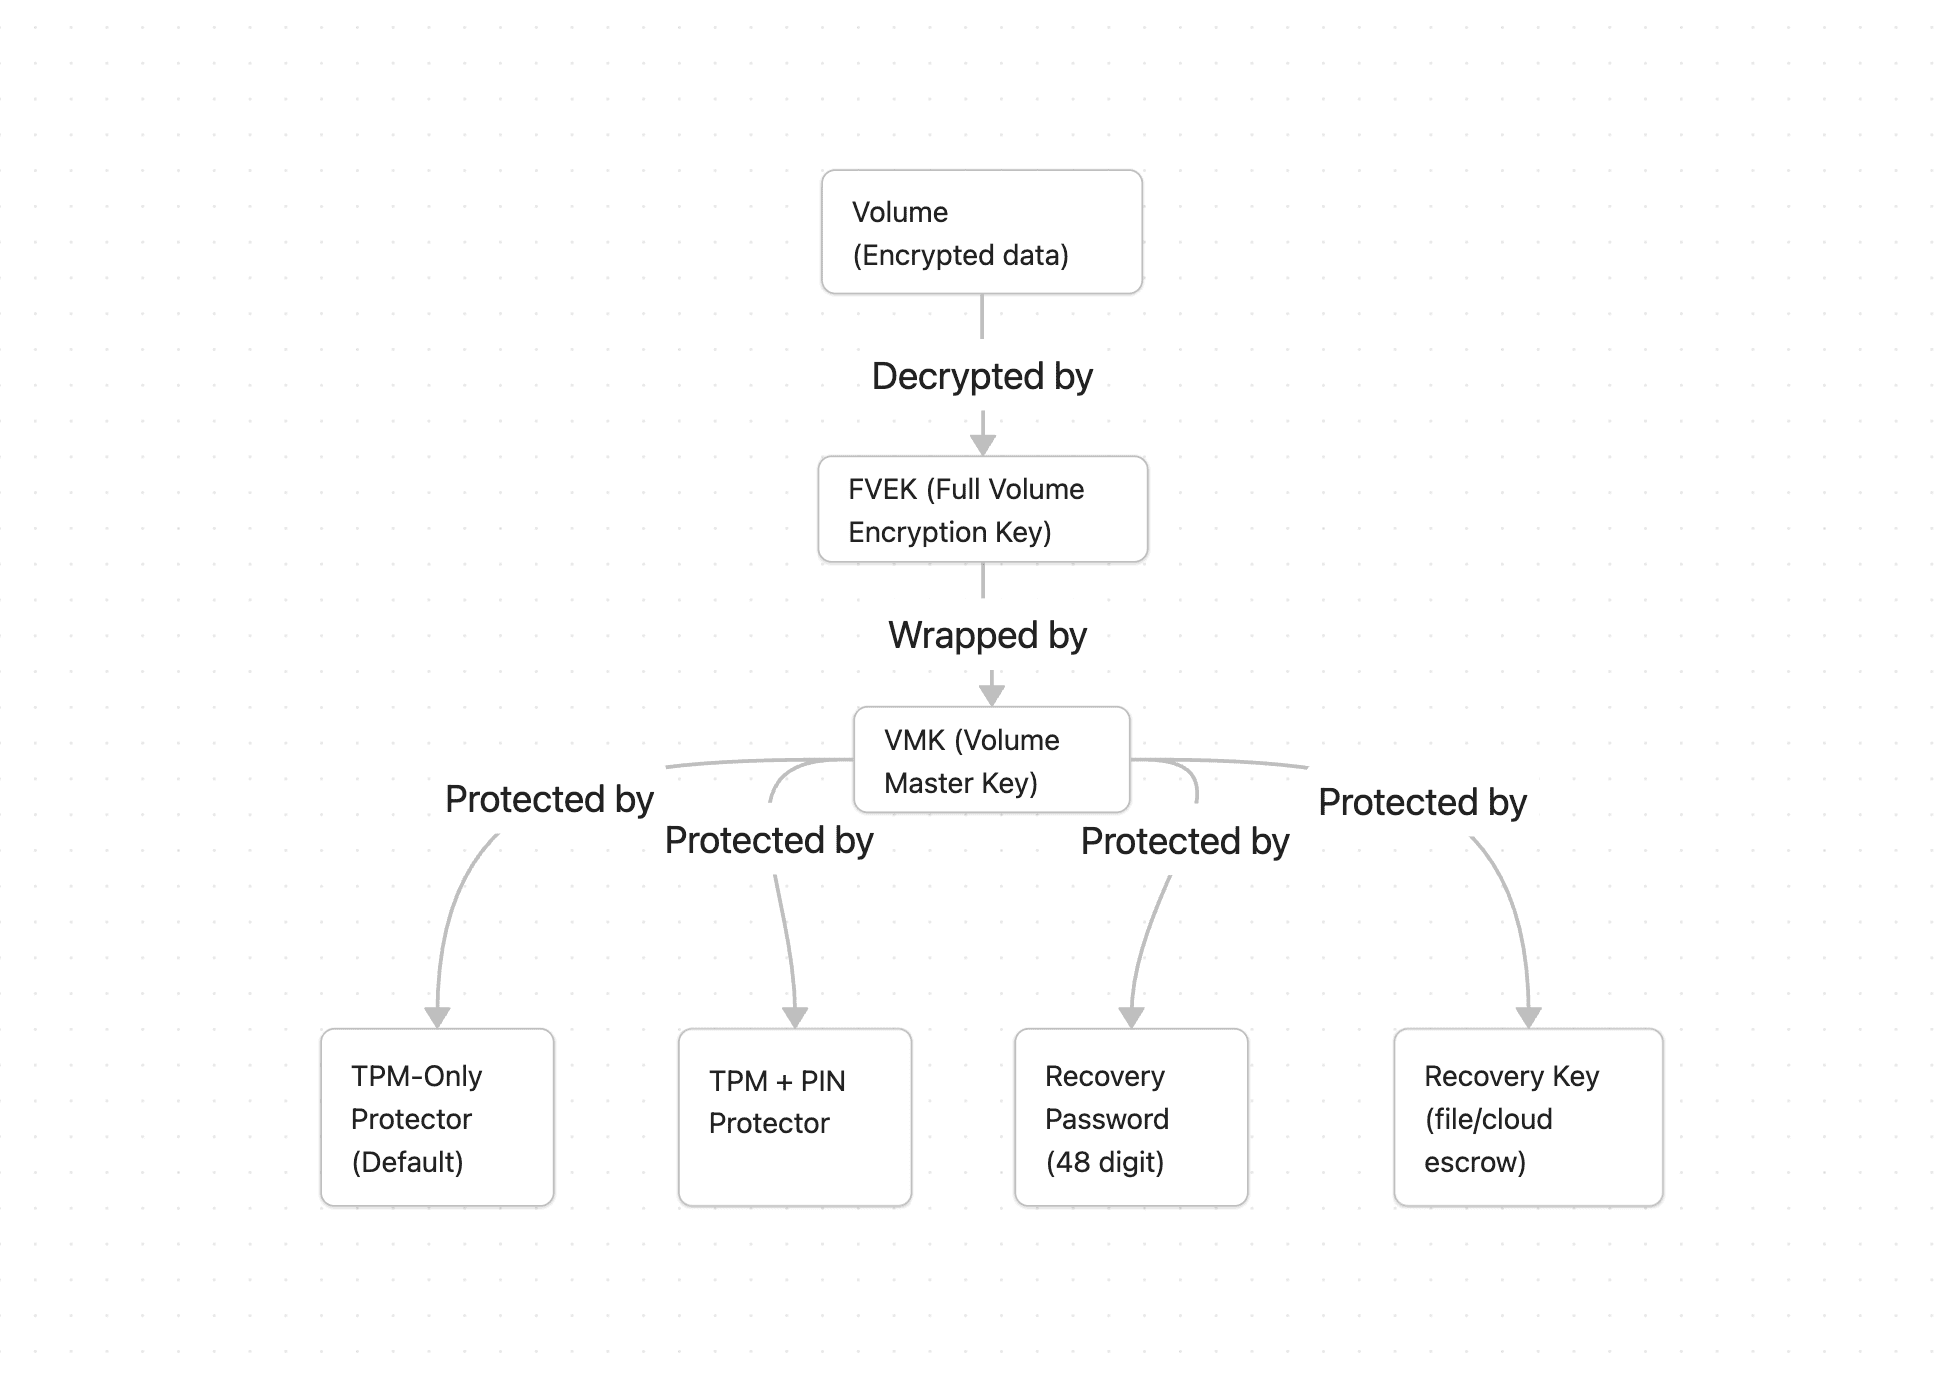
Pri zapnutí počítača firmvér a každá nasledujúca fáza spúšťania merajú ďalšiu súčasť reťazca (firmvér, bootloader a konfiguráciu spúšťania). Výsledné hodnoty hash sa zapisujú do Platform Configuration Registers (PCRs) modulu TPM. TPM (Trusted Platform Module) je špecializovaný kryptografický čip odolný proti manipulácii. V predvolenej konfigurácii TPM-only je VMK chránený modulom TPM na základe konkrétnych hodnôt PCR. Samotné zašifrované dáta kľúča sú pritom uložené v metadátach BitLockera na disku, nie priamo v TPM. Pri každom spustení sa hodnoty PCR vytvárajú nanovo a TPM uvoľní VMK iba vtedy, ak aktuálne hodnoty zodpovedajú nastavenej bezpečnostnej politike. Ak sa zhodujú, TPM automaticky sprístupní VMK bez zásahu používateľa. VMK dešifruje FVEK, FVEK sprístupní dáta na zväzku a Windows sa spustí. Ak niektorá hodnota nezodpovedá očakávaniu, napríklad kvôli nedôveryhodnému bootloaderu, zmene konfigurácie Secure Boot alebo inému spúšťaciemu zariadeniu, TPM odmietne VMK uvoľniť. Používateľ potom musí zadať obnovovací kľúč.
Pre útoky opísané ďalej je zásadný jeden detail. Na moderných systémoch UEFI so zapnutým Secure Boot viaže BitLocker kľúč v predvolenom nastavení na PCR 7 (politika Secure Boot) a PCR 11 (riadenie prístupu BitLockera), nie na hash každého jednotlivého spúšťacieho súboru. V praxi to znamená, že TPM dôveruje akémukoľvek bootmanageru podpísanému Microsoftom, nie iba jeho konkrétnej verzii. Práve to umožňuje nižšie opísané downgrade útoky.
Najčastejšie mylné predstavy o BitLockeri
Hoci je BitLocker široko rozšírený, stále existujú zásadné nedorozumenia týkajúce sa jeho bezpečnostných hraníc a skutočného rozsahu ochrany:
- Mylná predstava 1: „BitLocker s TPM-only poskytuje úplnú ochranu proti fyzickým útokom.“ V predvolených konfiguráciách využíva BitLocker TPM bez požiadavky na zadanie PIN-u alebo hesla pred spustením systému. V tomto režime TPM automaticky uvoľní šifrovací kľúč, keď nameraný reťazec spúšťania (firmvér, bootloader a konfigurácia spúšťania) zodpovedá očakávaným hodnotám. Pri systémoch so samostatným TPM možno kľúč zachytiť počas prenosu medzi TPM a procesorom prostredníctvom hardvérovej zbernice. Pri všetkých systémoch navyše vznikajú možnosti útokov prostredníctvom priameho prístupu do pamäte (DMA) a manipulácie s dôveryhodnými komponentmi pred spustením systému. Pri našich penetračných testoch v Citadelo sa s touto mylnou predstavou stretávame obzvlášť často.
- Mylná predstava 2: „Úplné šifrovanie disku chráni dáta aj na zapnutom zariadení alebo v režime spánku.“ FVE chráni dáta iba vtedy, ak sa šifrovacie kľúče nenachádzajú v operačnej pamäti a nemožno ich uvoľniť bez overenia používateľa. To predpokladá, že je zariadenie vypnuté alebo v režime hibernácie a má nastavené overovanie pred spustením systému. Pri ochrane TPM-only sa disk pri zapnutí alebo prebudení z hibernácie automaticky odomkne, čím sa vystavuje vyššie opísaným útokom. Ak systém beží alebo sa nachádza v režime spánku, operačný systém už zväzok odomkol. Dáta na disku zostávajú šifrované a podľa potreby sa priebežne dešifrujú, zatiaľ čo FVEK je uložený v operačnej pamäti. V týchto stavoch nie je BitLocker navrhnutý tak, aby chránil pred zneužitím lokálnych administrátorských oprávnení, zraniteľnosťami operačného systému alebo technikami získavania obsahu pamäte, ako sú cold boot útoky.
- Mylná predstava 3: „BitLocker zabraňuje neoprávnenému prístupu k disku prostredníctvom nástrojov na obnovu systému.“ Prostredie Windows Recovery Environment (WinRE) sa nachádza na nešifrovanom oddiele vedľa zväzku chráneného BitLockerom. Keďže WinRE potrebuje pri opravách prístup k systémovým súborom, môže automaticky odomknúť systémový zväzok, ak je jeho integrita vyhodnotená ako dôveryhodná. Integrita WinRE sa tak stáva súčasťou bezpečnostnej hranice BitLockera. Opakovane boli objavené zraniteľnosti, ktoré útočníkom s fyzickým prístupom umožnili túto dôveru zneužiť a získať príkazový riadok s prístupom k úplne odomknutému zväzku. Tieto útoky cielia na konfigurácie TPM-only. Overovanie pred spustením systému (TPM+PIN) im dokáže zabrániť.
Fyzické útoky a útoky na hardvér a systémové komponenty
Moderné spôsoby obchádzania ochrany BitLockera možno rozdeliť predovšetkým do troch kategórií:
- Hardvérové útoky a odpočúvanie zbernice (TPM sniffing). Pri samostatnom TPM (dTPM) sa dešifrovaný VMK prenáša v nešifrovanej podobe cez zbernicu LPC, SPI alebo I2C do procesora. Tieto zbernice sú relatívne pomalé a ich zapojenie je štandardizované. Útočník s krátkodobým fyzickým prístupom preto môže pripojiť logický analyzátor alebo mikrokontrolér, počas spúšťania zachytiť VMK a následne disk offline dešifrovať. Tento typ útoku demonštrovala spoločnosť Pulse Security. Firmvérové TPM (fTPM) a Microsoft Pluton sú integrované priamo do procesora, takže neexistuje externá zbernica, ktorú by bolo možné odpočúvať. Aj pri fTPM však boli skúmané útoky využívajúce injektovanie chýb.
- Útoky na operačnú pamäť (DMA a cold boot). Keď operačný systém odomkne zväzok, FVEK sa nachádza v operačnej pamäti. Rozhrania podporujúce DMA, napríklad Thunderbolt, niektoré porty PCIe a staršie rozhrania FireWire alebo ExpressCard, môžu byť pomocou špecializovaného hardvéru zneužité na priame čítanie operačnej pamäte bez účasti operačného systému. Cold boot útoky naopak využívajú skutočnosť, že pamäť DRAM si po prerušení napájania krátky čas uchováva svoj obsah. Túto možnosť okrem iného demonštroval výskum spoločnosti F-Secure. Oba typy útokov vyžadujú, aby sa kľúč už nachádzal v pamäti. To platí pre zapnuté zariadenia alebo zariadenia v režime spánku, ale aj pre zariadenia s TPM-only, ktoré môže útočník jednoducho zapnúť a nechať automaticky odomknúť.
- Zneužitie dôveryhodných komponentov a funkcií obnovy systému. Práve na túto oblasť sa bezpečnostný výskum v rokoch 2025 a 2026 výrazne zameriaval. Keďže TPM-only dôveruje bootmanageru a WinRE, útočníci sa snažia manipulovať s týmito komponentmi namiesto toho, aby sa pokúšali prelomiť samotnú kryptografiu. Zvyčajne postupujú dvoma spôsobmi: prostredníctvom downgrade útoku na bootmanager (aktualizované spúšťacie súbory sú nahradené staršími verziami z obdobia pred vydaním bezpečnostnej opravy, ktoré však stále majú platný podpis Microsoftu) alebo zneužitím WinRE (manipuláciou so súbormi na nešifrovanom oddiele na obnovu tak, aby sa počas obnovy otvoril príkazový riadok s prístupom k automaticky odomknutému zväzku). Do tejto kategórie patria útoky Nightmare-Eclipse aj výskum BitUnlocker uskutočnený Microsoftom.
Aktuálne zraniteľnosti BitLockera
Vlna útokov Nightmare-Eclipse
Medzi aprílom a júnom 2026 zverejnil bezpečnostný výskumník vystupujúci pod menami Nightmare-Eclipse a Chaotic Eclipse, ktorý neskôr odhalil svoju identitu ako Abdelhamid Naceri, niekoľko zero-day zraniteľností systému Windows. Zameriavali sa na komponenty, ktoré Microsoft prezentuje ako bezpečnostné funkcie, najmä BitLocker a Defender. Dva z týchto útokov, YellowKey a GreatXML, umožňujú obísť ochranu BitLockera. Tretí útok nazvaný Bitskrieg vyvinul Jonas Lykkegaard na základe YellowKey. Všetky tri stručne predstavíme.
YellowKey (CVE-2026-45585) bol verejne zverejnený 13. mája 2026 a cieli na systémy s TPM-only využívajúce Windows 11 24H2/25H2/26H1 a Windows Server 2025. Útočník umiestni špeciálne upravené súbory Transactional NTFS (TxF) na USB disk alebo oddiel EFI a reštartuje zariadenie do režimu obnovy. Tieto súbory prinútia prostredie obnovy odstrániť súbor, ktorý by za normálnych okolností spustil ponuku na obnovenie systému. Ak tento súbor chýba, prostredie obnovy namiesto neho otvorí príkazový riadok. Keďže je prostredie obnovy považované za dôveryhodné a môže disk kvôli opravám odomknúť, útočník získa príkazový riadok s prístupom k dešifrovanému disku. Už niekoľko minút fyzického prístupu k zariadeniu tak môže stačiť na získanie úplného prístupu na čítanie a zápis všetkých dát bez znalosti hesla.
Microsoft najprv zverejnil skript na zmiernenie rizika, ktorý z obrazu WinRE odstraňuje zneužívaný komponent autofstx.exe. Následne vydal opravu v aktualizáciách z júna 2026. TPM+PIN zverejnenému exploitu zabráni, pretože útok sa zastaví na výzve na zadanie PIN-u. Nightmare-Eclipse však tvrdí, že má k dispozícii nezverejnenú variantu, ktorá funguje aj proti TPM+PIN. PIN je preto potrebné považovať za silné bezpečnostné opatrenie, nie za absolútnu záruku.
Bitskrieg. Krátko po zverejnení YellowKey predstavil známy bezpečnostný výskumník systému Windows Jonas Lykkegaard začiatkom júna 2026 súvisiaci útok nazvaný Bitskrieg. Funguje aj v prípade, že bol použitý skript Microsoftu na zmiernenie rizika YellowKey. Kľúčové zistenie spočíva v tom, že skript odstránil iba jeden konkrétny spúšťací mechanizmus (autofstx.exe), nie samotný problém v návrhu systému. Oddiel na obnovu zostáva nešifrovaný a disk počas spúšťania odomknutý, kým určitý mechanizmus nevyvolá jeho uzamknutie prostredníctvom TPM. Namiesto Transactional NTFS zneužíva Bitskrieg Emergency Management Services (EMS), legitímnu funkciu Windows poskytujúcu administračnú konzolu cez sériové rozhranie. Postup je podobný: systém sa reštartuje do režimu opravy, preskočí sa výzva na zadanie obnovovacieho kľúča BitLockera, dvoma príkazmi bcdedit sa aktivuje EMS na sériovom porte a Windows pokračuje v spúšťaní. Druhý počítač alebo externé zariadenie pripojené prostredníctvom fyzického či virtuálneho sériového rozhrania potom získa prístup ku konzole skôr, než TPM disk uzamkne. Výsledkom je úplný prístup na čítanie a zápis na odomknutom disku. Microsoft zraniteľnosť opravil v rámci júnového Patch Tuesday 2026 pod označením CVE-2026-50507.
Keďže útok využíva vlastnosť samotného návrhu systému, nie jedinú programovú chybu, vzťahuje sa všeobecne na systémy s TPM-only. Teoreticky zahŕňa aj virtuálne stroje chránené BitLockerom. Útočník by však najprv musel získať prístup k hostiteľskému systému alebo sériovej konzole virtuálneho stroja a možnosť spustiť režim obnovy. Rovnako ako pri ostatných útokoch mu zabráni spúšťací PIN (TPM+PIN), pretože disk sa v takom prípade automaticky neodomkne.
GreatXML bol zverejnený 11. júna 2026 ako ďalší spôsob obchádzania BitLockera od Nightmare-Eclipse. Základný princíp je podobný ako pri YellowKey, ale vyhotovenie sa líši. Windows používa legitímny konfiguračný súbor unattend.xml, ktorý inštalačnému programu odovzdáva automatizované pokyny. GreatXML umiestni upravenú verziu tohto súboru spolu s malým priečinkom na obnovu na skrytý oddiel na obnovu a následne reštartuje systém do režimu opravy. Ak na zariadení niekedy predtým prebehla offline kontrola Microsoft Defender (malvérová kontrola, ktorá reštartuje počítač do rovnakého prostredia obnovy), prostredie načíta upravený konfiguračný súbor a vykoná pokyny útočníka ešte pred prihlásením alebo kontrolou šifrovania. Útočník tak opäť získa príkazový riadok s úplným prístupom k šifrovanému disku. Keďže umiestnenie súborov na oddiel na obnovu vyžaduje administrátorské oprávnenia, hlavný prínos útoku spočíva skôr v udržaní prístupu a získaní dát než v prvotnom prieniku do systému. V čase vzniku článku nemá GreatXML pridelené CVE ani oficiálnu opravu.
BitUnlocker (CVE-2025-48804)
V roku 2025 identifikoval vlastný ofenzívny bezpečnostný tím Microsoftu (Alon Leviev a Netanel Ben Simon) štyri zraniteľnosti prostredia WinRE. Najvýznamnejšia z nich (CVE-2025-48804) súvisí so špeciálnym súborom Boot.sdi, ktorý sa načítava pri spustení prostredia obnovy. Útočník k tomuto súboru pripojí škodlivý obraz prostredia obnovy a zmení offset, ktorý naň odkazuje. Bezpečnostná kontrola tak overí legitímny obraz, zatiaľ čo pri spustení sa v skutočnosti načíta obraz pripravený útočníkom. Ten nenápadne otvorí príkazový riadok namiesto bežných nástrojov na opravu systému. Tri súvisiace zraniteľnosti dosahovali rovnaký cieľ prostredníctvom ďalších funkcií WinRE: procesu offline kontroly zneužitím dôveryhodného nástroja tttracer.exe, konfiguračného súboru ReAgent.xml a dát konfigurácie spúšťania (BCD), ktoré bolo možné presmerovať tak, aby funkcia resetovania dešifrovala zväzok. Výsledok bol vo všetkých prípadoch rovnaký: úplný prístup k šifrovanému disku. Microsoft tieto zraniteľnosti opravil v júli 2025. Existuje však dôležitá výnimka: aj na plne aktualizovanom systéme ich možno znova zneužiť, ak sa útočníkovi podarí spustiť staršiu verziu bootmanagera Windows. Tá má totiž stále platný digitálny podpis, a preto je považovaná za dôveryhodnú (pozri PCR 7). Tento postup sa označuje ako downgrade útok. Úplne mu možno zabrániť až zneplatnením starých bootmanagerov (pozri KB5025885 v odporúčaniach).
Bitpixie (CVE-2023-21563)
Táto zraniteľnosť je staršia, ale stále relevantná. Za normálnych okolností Windows pri spúšťaní krátkodobo uchováva dešifrovací kľúč disku v operačnej pamäti a po dokončení operácie by ho mal odstrániť. Bitpixie využíva konkrétny spôsob spúšťania cez sieť, pri ktorom Windows tento kľúč z pamäte neodstráni. Útočník s fyzickým prístupom môže počítač spustiť cez sieť do malého systému Linux, následne prehľadať operačnú pamäť a kľúč jednoducho získať bez potreby prelamovať šifrovanie. Zraniteľnosť sa týka konfigurácií TPM-only. Microsoft opravil bootmanager v januári 2023. Rovnako ako pri BitUnlocker však platí, že staršie zraniteľné bootmanagery majú stále platné digitálne podpisy, takže útočník môže jednoducho spustiť niektorú z ich starších verzií. Zabránenie takémuto downgradu vyžaduje obnovu a zneplatnenie certifikátov Secure Boot (KB5025885). Útok zároveň predpokladá použitie linuxového bootloadera podpísaného certifikátom Microsoftu pre UEFI aplikácie tretích strán. Vypnutie sieťového spúšťania (PXE) a odstránenie tohto certifikátu tam, kde nie je potrebný, eliminuje jednu z hlavných podmienok útoku.
Praktické bezpečnostné odporúčania
Ako v Citadelo pravidelne ukazujeme, predvolená konfigurácia BitLockera neposkytuje dostatočnú ochranu proti odhodlaným útočníkom s fyzickým prístupom k zariadeniu. Organizácie preto musia využívať viacvrstvový prístup k zabezpečeniu, ktorý kombinuje overovanie pred spustením systému, zabezpečenie firmvéru a hardvéru, ochranu prostredia obnovy a priebežné monitorovanie.
Prejdite z TPM-only na overovanie pred spustením systému (TPM + PIN)
Ide o jediné opatrenie s najväčším bezpečnostným prínosom. PIN (alebo spúšťací kľúč na USB) zabráni TPM uvoľniť VMK pred overením používateľa. Tým znemožní jednorazové útoky odpočúvaním zbernice TPM, opísané spôsoby obchádzania ochrany prostredníctvom WinRE, štandardný útok Bitpixie aj cold boot a DMA útoky proti vypnutým zariadeniam.
- Skupinová politika: Computer Configuration > Administrative Templates > Windows Components > BitLocker Drive Encryption > Operating System Drives > Require additional authentication at startup = Enabled, následne Require startup PIN with TPM.
- Povoľte rozšírené PIN-y a nastavte primeranú minimálnu dĺžku (zvyčajne aspoň šesť až osem znakov). Ochrana TPM 2.0 proti opakovaným pokusom o zadanie PIN-u je v predvolenom nastavení aktívna a spravuje ju Windows. Obmedzuje tak pokusy o hádanie PIN-u bez potreby ďalšej konfigurácie.
- Pri stacionárnych počítačoch, kde je zadávanie PIN-u nepraktické, môže byť alternatívou BitLocker Network Unlock. PIN sa v takom prípade vyžaduje iba mimo firemnej siete.
Ako už bolo uvedené, overovanie pred spustením systému predstavuje najúčinnejšiu ochranu proti fyzickým útokom a zneužitiu funkcií obnovy. Rozhodne nejde o opatrenie určené iba pre firemné prostredie. Malo by byť samozrejmosťou pre každého, komu záleží na ochrane vlastných dát. Jeho veľkou výhodou je, že zavedenie nič nestojí, ale útočníkom výrazne komplikuje situáciu.
Zabezpečte firmvér a prostredie spúšťania systému
- Vynucujte Secure Boot a nastavte administrátorské heslo pre UEFI/BIOS, aby nebolo možné meniť poradie spúšťania alebo spúšťať systém z externých médií. Ak nie je potrebné, deaktivujte sieťové spúšťanie (PXE).
- Vykonajte zneplatnenie certifikátov Secure Boot podľa KB5025885. Nejde o jedinú aktualizáciu, ale o viacstupňový proces, ktorý je potrebné vykonať nad rámec bežných mesačných aktualizácií. Zahŕňa zavedenie certifikátu Windows UEFI CA 2023 a zneplatnenie certifikátu Windows Production PCA 2011. Pamätajte, že uplynutie platnosti certifikátov z roku 2011 v roku 2026 automaticky nezabráni ich použitiu. Firmvér dátum uplynutia platnosti ignoruje; rozhodujúce je ich skutočné zneplatnenie.
- Overte, či je aktívna Kernel DMA Protection. Táto funkcia závisí od podpory IOMMU zo strany hardvéru a firmvéru a nemožno ju zapnúť iba prostredníctvom politiky. Pri starších zariadeniach bez tejto podpory aktivujte politiku „Disable new DMA devices when this computer is locked“ a uprednostňujte hibernáciu pred režimom spánku.
Zabezpečte prostredie obnovy a systémové obrazy
- Včas inštalujte aktualizácie Patch Tuesday, ktoré zahŕňajú aj aktualizácie WinRE.
- Na ochranu proti útokom YellowKey a Bitskrieg inštalujte najmä aktualizácie z júna 2026 vrátane príslušných aktualizácií WinRE.
- Obmedzte oprávnenia na pripájanie oddielu na obnovu a zápis naň. Bežní administrátori by nemali mať možnosť bez dohľadu umiestňovať na tento oddiel súbory, ako sú
unattend.xmlaleboReAgent.xml.
Detekcia a zapojenie SOC
- Nastavte upozornenia na vytvorenie súboru
unattend.xmlalebo nových adresárov v umiestneníRecovery/WindowsREv koreňovom adresári oddielu na obnovu, pokiaľ tieto zmeny nevykonáva Windows Update alebo proces nastavenia WinRE. - Monitorujte, či je offline kontrola Microsoft Defender naplánovaná alebo spustená procesmi v používateľskom kontexte a či krátko po zmene oddielu na obnovu nasleduje spustenie WinRE.
- Sledujte aktivity nástrojov
diskpart,Mount-DiskImagealebomanage-bde, ktoré pristupujú k zväzkom na obnovu, a tiež opakované neočakávané výzvy na zadanie obnovovacieho kľúča.
Záver
Základná kryptografia BitLockera je spoľahlivá. Zverejnené zraniteľnosti z rokov 2025 a 2026 aj zistenia, ktoré náš tím v Citadelo pravidelne potvrdzuje pri penetračných testoch, však ukazujú, že úplné šifrovanie disku predstavuje celý bezpečnostný ekosystém, nie iba splnenie regulačnej požiadavky. Samotný šifrovací algoritmus môže byť prakticky neprelomiteľný, ale okolitá architektúra dôvery – firmvér, bootmanager, prostredie obnovy a operačná pamäť – môže byť zneužitá. Predvolený režim TPM-only síce zjednodušuje správu a zvyšuje používateľský komfort, neposkytuje však dostatočnú ochranu pred fyzickou kompromitáciou zariadenia. Naše skúsenosti v Citadelo ukazujú, že overovanie pred spustením systému predstavuje najdôležitejšie jednotlivé opatrenie, ktoré dokáže túto útočnú plochu výrazne obmedziť. Pri každom koncovom zariadení, ktoré sa môže dostať do nepovolaných rúk, by preto TPM+PIN malo byť štandardom, nie výnimkou.
Je šifrovanie vášho disku skutočne bezpečné?
BitLocker chráni vaše dáta, no predvolené konfigurácie môžu zariadenia vystavovať fyzickým útokom. Naši špecialisti na penetračné testovanie vám pomôžu odhaliť bezpečnostné slabiny skôr, než ich útočníci dokážu zneužiť.
Ďalšie zaujímavé články
Všetky články

Prihláste sa k odberu nášho newslettera a získajte všetky dôležité novinky v oblasti kybernetickej bezpečnosti a etického hackovania.
© 2024 citadelo AG. Všetky práva vyhradené.


