
Blog
17 september 2026
Bezpečnostný audit vs. penetračný test: aký je rozdiel a kedy potrebujete oba?
Audit potvrdil, že máte dobre nastavenú bezpečnosť, jasné postupy aj určenú zodpovednosť. Máte dokonca potvrdené, že všetko je „by the book“. Stačí to? Reálnu odolnosť systému nemožno posúdiť iba na papieri. Závery auditu preto v praxi preverí až penetračný test.
3 september 2026
OWASP Top 10 pre LLM 2026: Čo sa skutočne zmenilo?
Začiatkom augusta zverejnila organizácia OWASP nový rebríček OWASP Top 10 pre LLM aplikácie. Dokument približne strojnásobil svoj rozsah a po novom zohľadňuje aj údaje zo skutočných bezpečnostných incidentov.
26 august 2026
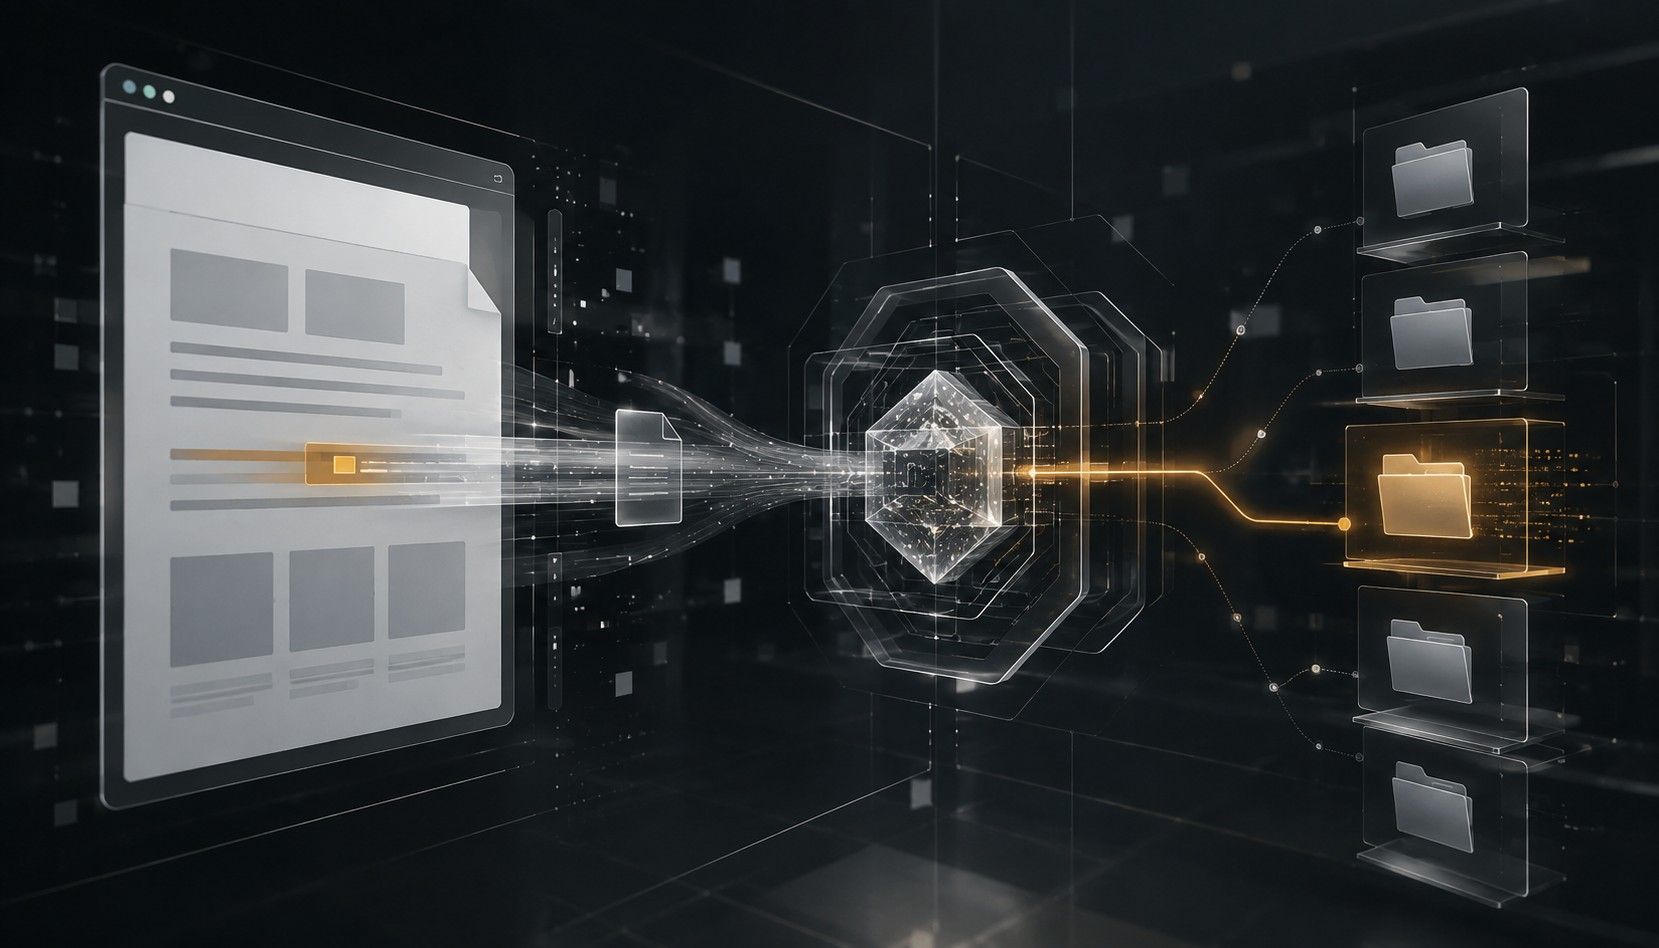
Dokument môže ovládnuť vašu AI. A vy si to nemusíte všimnúť
Do AI asistentov vkladáme zmluvy, interné analýzy aj dôverné prílohy. Čo ak však dokument neobsahuje iba údaje, ale aj skrytý príkaz, ktorý AI poslúchne?
25 august 2026
Prečo si nemyslíme, že televízor je počítač a čo s tým urobí CRA - názor etického hackera
Čo si o CRA myslíme po rokoch rozoberania pripojených zariadení. Prišlo CRA včas? Zmení niečo pre bežného používateľa? A kde to bude v praxi drhnúť najviac?
17 august 2026
Cyber Resilience Act: prvý termín nie je december 2027. Je 11. september 2026
Pri aktívne zneužitej zraniteľnosti máte na prvé hlásenie 24 hodín.
14 august 2026
Cyber Resilience Act (CRA): koho sa týka, čo musí výrobca splniť a dokedy
Doteraz bola bezpečnosť produktu obchodné rozhodnutie. Cyber Resilience Act z nej robí podmienku vstupu na trh Európskej únie. Prehľad toho, koho sa nariadenie týka, čo prikazuje, aké termíny platia a čo s tým spraviť.