
21 október 2026 / 3 minúty čítania
Red Teaming v praxi, ako sme prenikli do organizácie e-mailom aj zadným vchodom
Poslali sme zamestnancom e-mail v mene ich vlastného CISO. Potom sme po pracovnej dobe vošli zadným vchodom a zapojili sa do siete. Takto vyzerá anatómia nášho skutočného red teamingového projektu.
Red Teaming je najrealistickejší typ testovania, aký robíme, nezameriava sa na jeden systém, ale simuluje postup skutočného útočníka a kombinuje technické útoky, útoky na ľudský faktor aj fyzické preniknutie. Zodpovedajú tomu aj výsledky: počas desiatich Red Teaming projektov sme našli v každom projekte kritické alebo vážne nedostatky a pochybenia. Pri takýchto projektoch však nejde ani tak o počet nálezov ako o pochopenie celého reťazca kompromitácie.
Ukážme to na jednom z projektov z roku 2025. V úvodnej fáze OSINT sme si zmapovali zamestnancov aj verejne dostupnú infraštruktúru a hneď narazili na prvú príležitosť, e-mailový server bez autentifikácie, cez ktorý sme vedeli posielať e-maily priamo z firemnej domény, bez akéhokoľvek upozornenia na externého odosielateľa. V mene CISO sme potom viacerým zamestnancom naraz rozoslali výzvu na inštaláciu údajne povinnej bezpečnostnej aktualizácie. Získali sme prvý prístup do internej siete aj do domény.
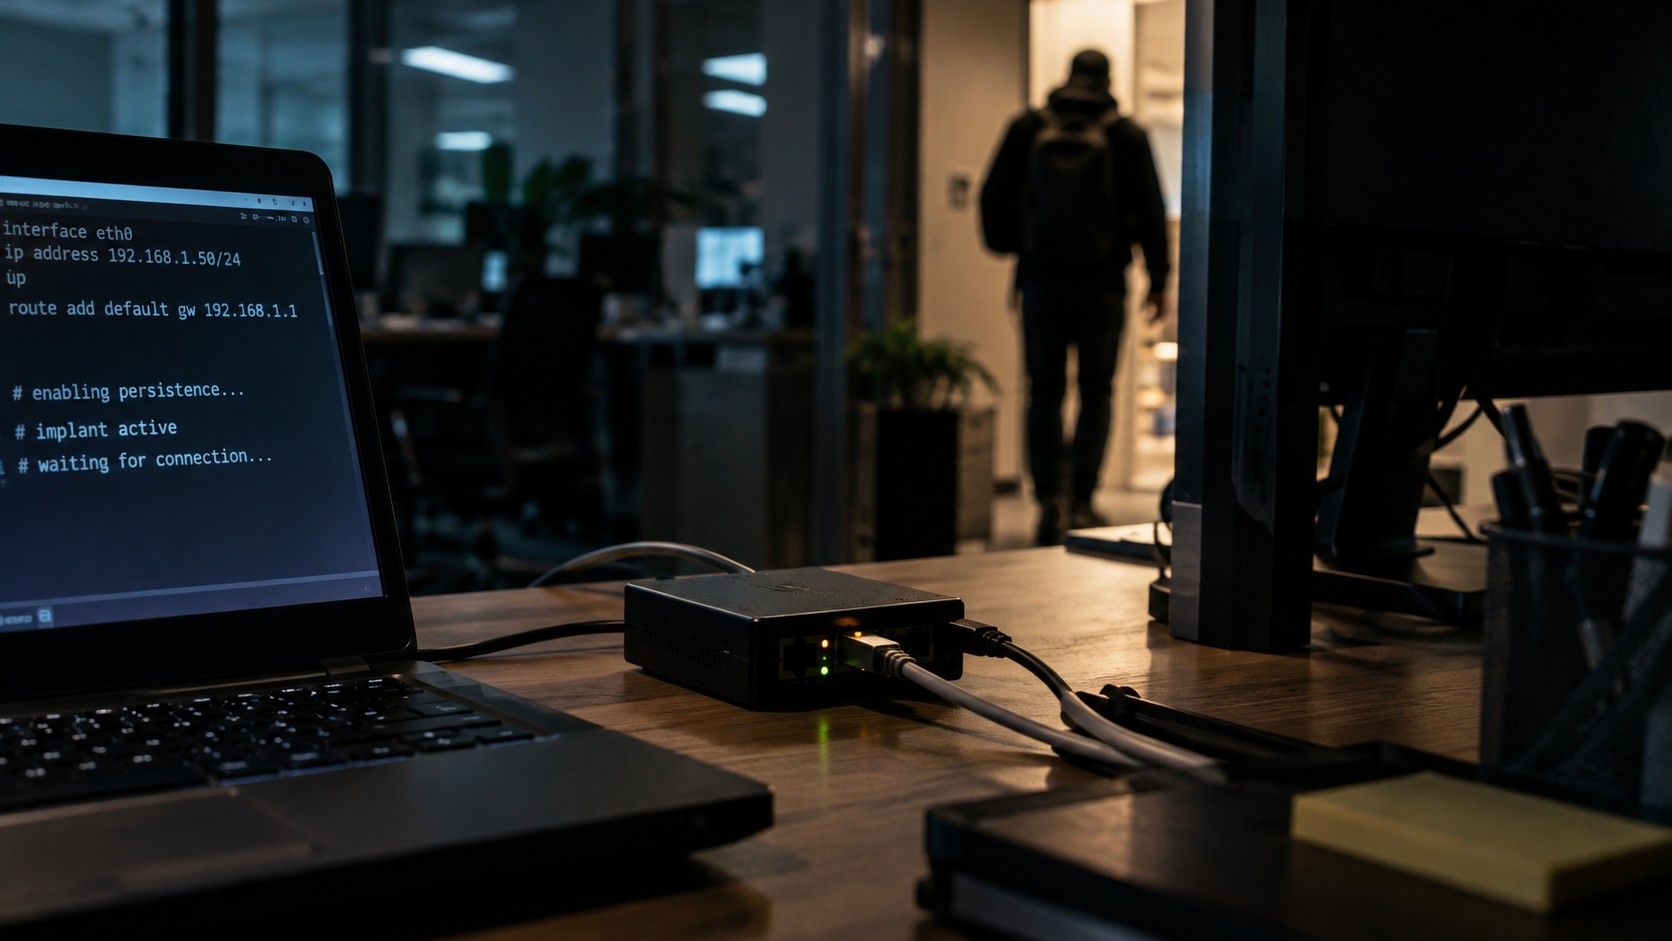
Druhá cesta dnu bola fyzická. Krátko po pracovnej dobe, keď už budovu nikto nestrážil a alarm nebol aktivovaný, sme vošli cez zadný vchod, ktorý nebol súčasťou perimetrického zabezpečenia. Následné zistenie, že interná káblová sieť nevyžaduje žiadnu autentifikáciu, nám umožnilo pripojiť malé sieťové zariadenie ako ďalší vstupný bod. Tento sieťový implantát fungoval nezávisle od phishingu a bol použiteľný aj v prípade, ak by niekto prvý prístup odhalil. Ak si v tomto momente vravíte, že takéto zariadenie by ste v kancelárii určite odhalili, nemusí to byť také triviálne. Takýto implantát je veľký ako nabíjačka, schová sa za monitor alebo do serverovej skrine a nikto ho tam týždne nehľadá.
Odtiaľ už nasledoval scenár typický pre interné testy infraštruktúry:
- získavanie prihlasovacích údajov z nezabezpečenej siete,
- eskalácia oprávnení prostredníctvom slabín služby Active Directory,
- postupné získanie kontroly nad celou doménou.
Samotný vstup do budovy pritom nebol tou najsofistikovanejšou časťou útoku, bol len najlacnejším spôsobom, ako obísť všetky opatrenia, do ktorých organizácia investovala. Žiadna zo slabín, chýbajúca aktualizácia e-mailového servera, deravý fyzický perimeter, interná sieť bez ochrany portov, nepôsobila sama osebe dramaticky. Až po spojení do jedného scenára umožnili úplné kompromitovanie firmy. A práve toto reťazenie slabín je niečo, čo testovanie jednotlivých systémov nikdy neodhalí.
Čo z toho vyplýva pre CISO?
Red Teaming odpovedá na otázku, na ktorú bežný penetračný test odpovedať nedokáže: ako si moja organizácia poradí, keď útočník spojí všetky jednotlivé slabiny do jedného koordinovaného útoku?
Odolala by vaša organizácia podobnému útoku?
Red Teaming preverí, ako dokáže vaša organizácia odolať reálnemu útoku, ktorý kombinuje technické zraniteľnosti, ľudský faktor aj fyzický prienik. Odhaľte slabiny skôr, než ich využijú skutoční útočníci.
Ďalšie zaujímavé články
Všetky články

Prihláste sa k odberu nášho newslettera a získajte všetky dôležité novinky v oblasti kybernetickej bezpečnosti a etického hackovania.
© 2024 citadelo AG. Všetky práva vyhradené.


