
17 september 2026 / 43 minút čítania
Bezpečnostný audit vs. penetračný test: aký je rozdiel a kedy potrebujete oba?
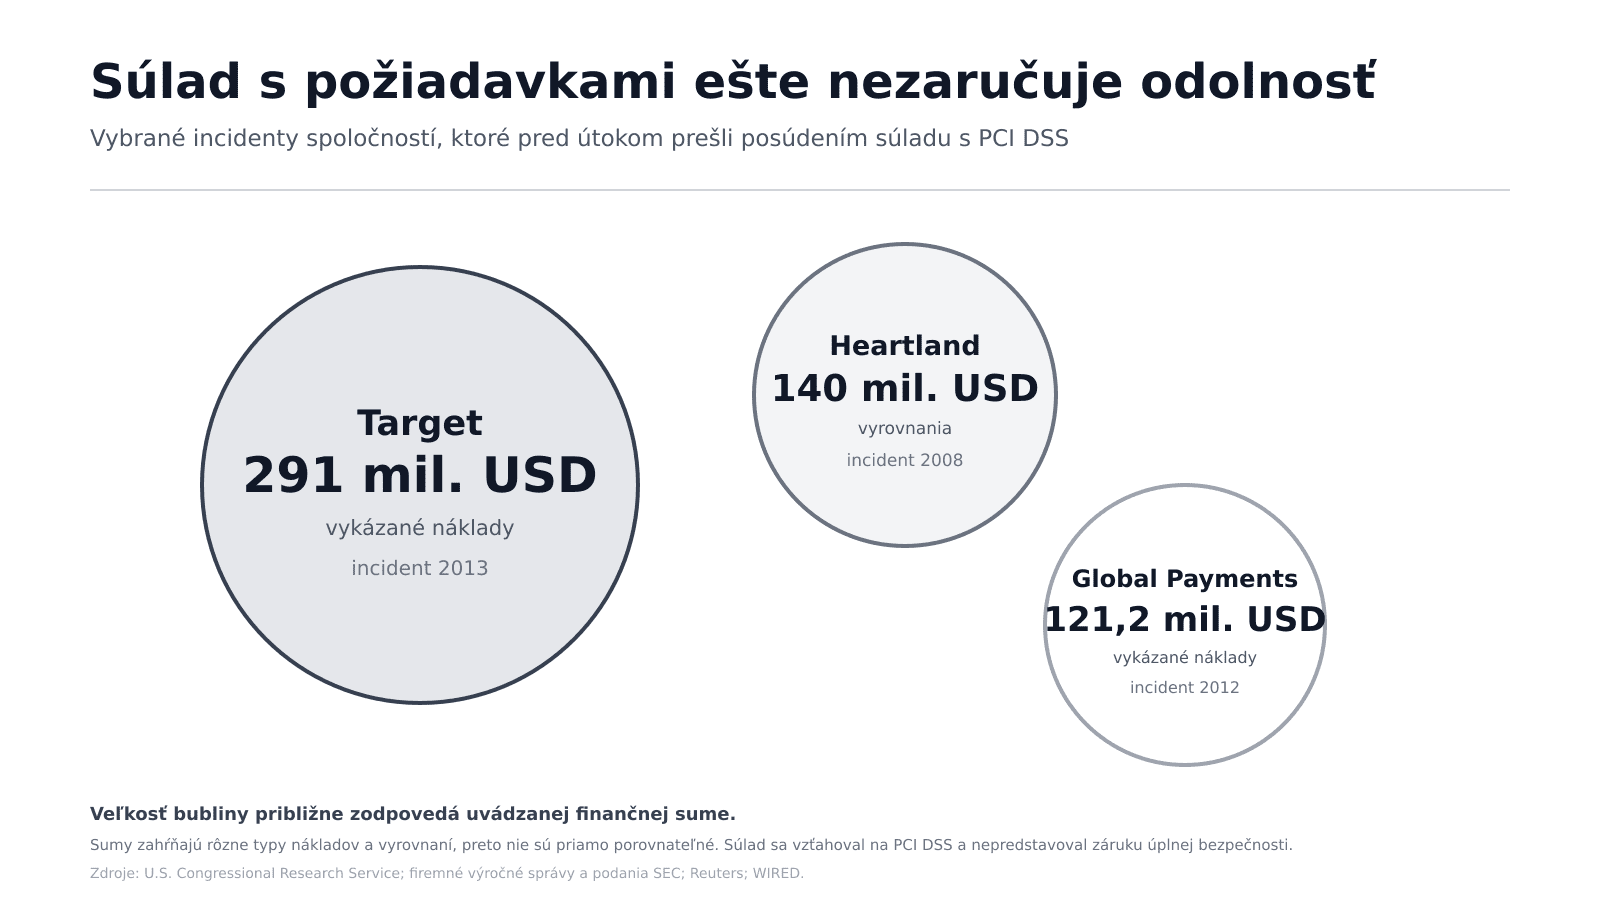
Audit potvrdil, že máte dobre nastavenú bezpečnosť, jasné postupy aj určenú zodpovednosť. Máte dokonca potvrdené, že všetko je „by the book“. Stačí to? Reálnu odolnosť systému nemožno posúdiť iba na papieri. Závery auditu preto v praxi preverí až penetračný test.
Bezpečnostný audit IT je nevyhnutný
Hneď v úvode je dôležité povedať, že audit je absolútny základ kybernetickej bezpečnosti. Reálny stav organizácie sa v ňom spravidla porovnáva s normou, reguláciou alebo interným rámcom. Audítor počas neho kontroluje firemné politiky a odhaľuje chyby v systéme. Je tento systém správne nastavený? Sú heslá dostatočne silné? Kedy bol systém update-ovaný naposledy?
Manažmentu, zákazníkom a v prípade noriem a nariadení ako ISO27001, CRA, DORA, či NIS2 najmä regulátorovi, poskytuje dôkaz, že firma pristupuje k rizikám s vážnosťou a systematicky. Ak je ale cieľom organizácie získať podstatne reálnejší obraz o svojej odolnosti, na mieste je pozrieť sa ďalej.
Aký je medzi nimi rozdiel?
Penetračné testovanie vs. bezpečnostný audit: Odpovede na dve rozdielne otázky
Chcete vedieť či máte dobre nastavenú bezpečnosť? Audit bez pochybností potvrdzuje, že firma má obranné mechanizmy postavené na rozumných základoch. Pozná svoje povinnosti, nastavila politiky a zaviedla požadované kontroly. Je to nevyhnutné, no nedáva to odpoveď na oveľa praktickejšiu otázku. Vydržia tieto kontroly stretnutie s človekom, ktorý ich bude cielene skúšať prekonať?
Požiadavky noriem a regulácií musia byť všeobecne použiteľné pre celé odvetvie. Skutočný útočník si však vždy vyberá konkrétnu firmu, jej špecifické technológie, unikátnych ľudí, vlastné procesy a slabé prepojenia medzi nimi.
Pentest dáva kontrolné mechanizmy pod tlak reality
Penetračný test je autorizovaný simulovaný kybernetický útok. Etickí hackeri dostanú jasne stanovený rozsah a pravidlá, v ktorých sa pokúšajú preniknúť do aplikácie, API, cloudu alebo infraštruktúry. Rovnako ako reálni útočníci, hľadajú tú najefektívnejšiu a najpoužiteľnejšiu cestu k cieľu. Výsledkom je informácia o tom, či cielený ochranný mechanizmus zvládol pokus o zneužitie a ak nie, čo útočníci mohli získať pri jeho zlyhaní.
Sken nájde slabinu. Pentest ukáže, čo sa cez ňu dá urobiť
Automatizované skenovanie dokáže rýchlo upozorniť na známe zraniteľnosti, či nesprávne nastavenia. Často môže upozorniť na množstvo nálezov, ktoré v konečnom dôsledku nemusia byť reálne zneužiteľné. Naopak, tie vážne sa môžu stratiť v dlhom zozname a nedostanú správnu prioritu.
Etický hacker nález zasadí do kontextu. Dokáže odlíšiť falošný poplach od použiteľnej zraniteľnosti a spojiť viacero slabín do jedného útoku. Namiesto desiatok izolovaných položiek tak firma dostane príbeh o tom, kam sa môže protivník dostať a čo treba zastaviť ako prvé.
Útočník neposudzuje každú slabinu samostatne
Jedna chyba v systéme alebo nepatchovaná zraniteľnosť spravidla nevedie ku krádeži dát alebo kompromitácii infraštruktúry. Vo väčšine prípadov tomu predchádza celý reťazec akcií. Útočník môže napríklad získať bežný používateľský účet, zneužiť priveľké oprávnenia alebo sa cez nedostatočne oddelenú sieť dostať k citlivému systému.
Každý z týchto nedostatkov pri samostatnom hodnotení v rámci auditu môže pôsobiť zvládnuteľne. Až ich spojenie vytvorí cestu k citlivým dátam, alebo kritickej infraštruktúre firmy. Schopnosť vyskladať takéto cesty patrí medzi najväčšie prínosy etického hackingu.
Ako prebieha penetračný test: pravidlá a zámer
Pri penetračnom teste sa testovaná organizácia a etickí hackeri vopred dohodnú na
rozsahu a stanovia si cieľ. Potvrdené zraniteľnosti sa kontrolovane zneužijú a testeri zdokumentujú dosiahnutý dopad. Nie je to dôkaz o absolútnej bezpečnosti. Je to však najpriamejší spôsob, ako v dohodnutom rozsahu overiť, či ochrana vydrží pri aktívnom pokuse o prienik.
Opravíte rýchlo, čo je naozaj naliehavé
Audit môže priniesť desiatky zistení s rôznou závažnosťou. Bez ďalšieho kontextu je však ťažké rozhodnúť, ktoré z nich opraviť najskôr. Najmä ak máte obmedzený čas a rozpočet. Výsledok etického hackingu pomáha nastaviť priority. Zraniteľnosť, ktorú možno jednoducho zneužiť z internetu bez prihlásenia, by ju mala mať prirodzene vyššiu, než chyba vyžadujúca fyzický prístup, špecifickú rolu a viacero ďalších podmienok.
Praktický dôkaz, ktorý zmení vaše bezpečnostné priority
Rozhodnutie kam naliať obmedzený bezpečnostný rozpočet je dilemou mnohých firiem. Všeobecné upozornenie na slabšiu segmentáciu alebo priveľké oprávnenia preto môže zostať jednou z mnohých položiek v zozname toho, čo opraviť. Pentest môže významne zmeniť perspektívu.
Rozdiel medzi vetami „servisný účet má nadbytočné oprávnenia“ a „cez servisný účet sme získali prístup k produkčným údajom“ je zásadný. Druhá formulácia pomenúva obchodný dopad, obhajuje prioritu aj rozpočet a umožňuje vedeniu rozhodnúť, ktoré riziko treba odstrániť okamžite.
Retest dokazuje, že oprava funguje aj v praxi
Po audite môže organizácia doložiť, že aktualizovala smernicu či zaviedla kontrolu. To je dôležité, no samo osebe to ešte nemusí garantovať, že technická cesta útoku zmizla. Retest skúša pôvodný scenár znovu. Na jeho konci má firma istotu, že zraniteľnosť bola skutočne odstránená a oprava neotvorila inú, podobnú cestu. Práve tým pentest dokončuje svoju funkciu ako praktické overenie odolnosti.
Štatistiky nehovoria proti auditom, ale hovoria za preverovanie
Deloitte v aktuálnom prieskume hovorí, že až 85 % bezpečnostných lídrov je presvedčených o svojej stratégii, ale ich reálna schopnosť stratégiu vykonávať je v priemere o 15-percent nižšia. „Cyber-confidence gap“ pomenúva jav, kedy organizácie majú rozpočty, podporu vedenia a plány, no v bežnej prevádzke im chýbajú pripravené tímy, konzistentné procesy či zvládnuté riziká u dodávateľov.
Citadelo v roku 2025 posúdilo 628 IT projektov a identifikovalo 3 293 zraniteľností. Viac než polovica testovaných projektov obsahovala aspoň jeden kritický nález alebo nález s vysokou závažnosťou. Podľa Ethical Hacking Report 2025 sa kritická zraniteľnosť objavila v 71 % infraštruktúrnych a 42 % cloudových projektoch.
Aj organizácia s nastavenými procesmi a bezpečnostnými nástrojmi môže mať v konkrétnej aplikácii, identite alebo konfigurácii cestu, ktorú odhalí až aktívny pokus o prienik.
Je pentest potrebný, ak už máte bezpečnostný audit?
Áno, ak chcete popri súlade získať aj dôkaz a istotu o praktickej odolnosti. Pentest preverí, či sa auditom nastavené kontroly dajú obísť. Audit neopakuje ani nenahrádza. Nadväzuje na jeho závery a vystavuje vybrané časti ochrany praktickej skúške.
Stačí bezpečnostný audit na NIS2?
Samotná informácia, že firma absolvovala audit, nestačí. Rozhoduje jeho rozsah a povinnosti konkrétnej organizácie. NIS2 zahŕňa aj posudzovanie účinnosti bezpečnostných opatrení. Aj pri reguláciách a normách DORA, ISO 27001 či najnovšie CRA môže audit kybernetickej bezpečnosti preveriť súlad s požiadavkami. Pentest pridáva praktické overenie odolnosti vybraných technických kontrol.
Ako často robiť penetračné testovanie?
Pre mnohé firmy je rozumným základom pentest aspoň raz ročne. Potrebu testovať by však mala vyvolať aj nová kritická aplikácia, migrácia do cloudu, zásadná zmena architektúry či vážny incident. Dôležité je meniť aj rozsah. Každoročné testovanie rovnakej webovej aplikácie nepomôže, ak firma roky nepreverila internú infraštruktúru, identity, API alebo prístupy dodávateľov.
Koľko stojí penetračný test?
Cenu ovplyvňuje rozsah, zložitosť prostredia, typ systémov aj požadovaná hĺbka. Základný test webovej aplikácie sa môže začínať približne na 800 eurách. Rozsiahle testovanie infraštruktúry, cloudu alebo Red Teaming môže stáť viac než 10 000 eur.
Pri porovnávaní ponúk sa oplatí sledovať množstvo manuálnej práce, skúsenosti testerov, spôsob overovania nálezov, kvalitu výstupu a zahrnutie retestu. Najlacnejší zoznam zraniteľností nemusí priniesť odpoveď na otázku, pre ktorú si vaša firma test objednala.
Pentest ide ďalej za zistenia auditu
Ak chcete kontrolovať schopnosť odolať reálnemu útočníkovi, audit je iba východiskovým bodom. Až tím etických hackerov aktívne preverí ochranné mechanizmy, spojí slabiny do možnej cesty útoku a ukáže ich skutočný dopad.
Ak už audit máte, logickým ďalším krokom je praktická skúška najdôležitejších systémov. Citadelo vám pomôže nastaviť rozsah penetračného testovania tak, aby ste dostali jasnú odpoveď na otázku, či, a ako by vo vašom prostredí uspel reálny útočník.
Ďalšie zaujímavé články
Všetky články


Prihláste sa k odberu nášho newslettera a získajte všetky dôležité novinky v oblasti kybernetickej bezpečnosti a etického hackovania.
© 2024 citadelo AG. Všetky práva vyhradené.


