
19 november 2026 / 5 minút čítania
Hackeri rozmrazili supermarkety. Je vaša firma ďalšia?
Útočníci na diaľku menili nastavenia chladiacich systémov v európskych supermarketoch. Incident ukázal, ako môže zabudnuté administračné rozhranie alebo slabo chránený prístup dodávateľa ohroziť prevádzku, aplikácie aj citlivé údaje.
Začiatkom novembra 2026 útočníci v európskych supermarketoch menili teplotu chladiacich zariadení na diaľku. Incident však nie je iba varovaním pre obchodné reťazce. Rovnaký problém môže vzniknúť v banke, nemocnici, technologickej firme aj priemyselnom podniku, ak organizácia nevie o systéme dostupnom z internetu alebo nekontroluje vzdialené prístupy svojich dodávateľov.
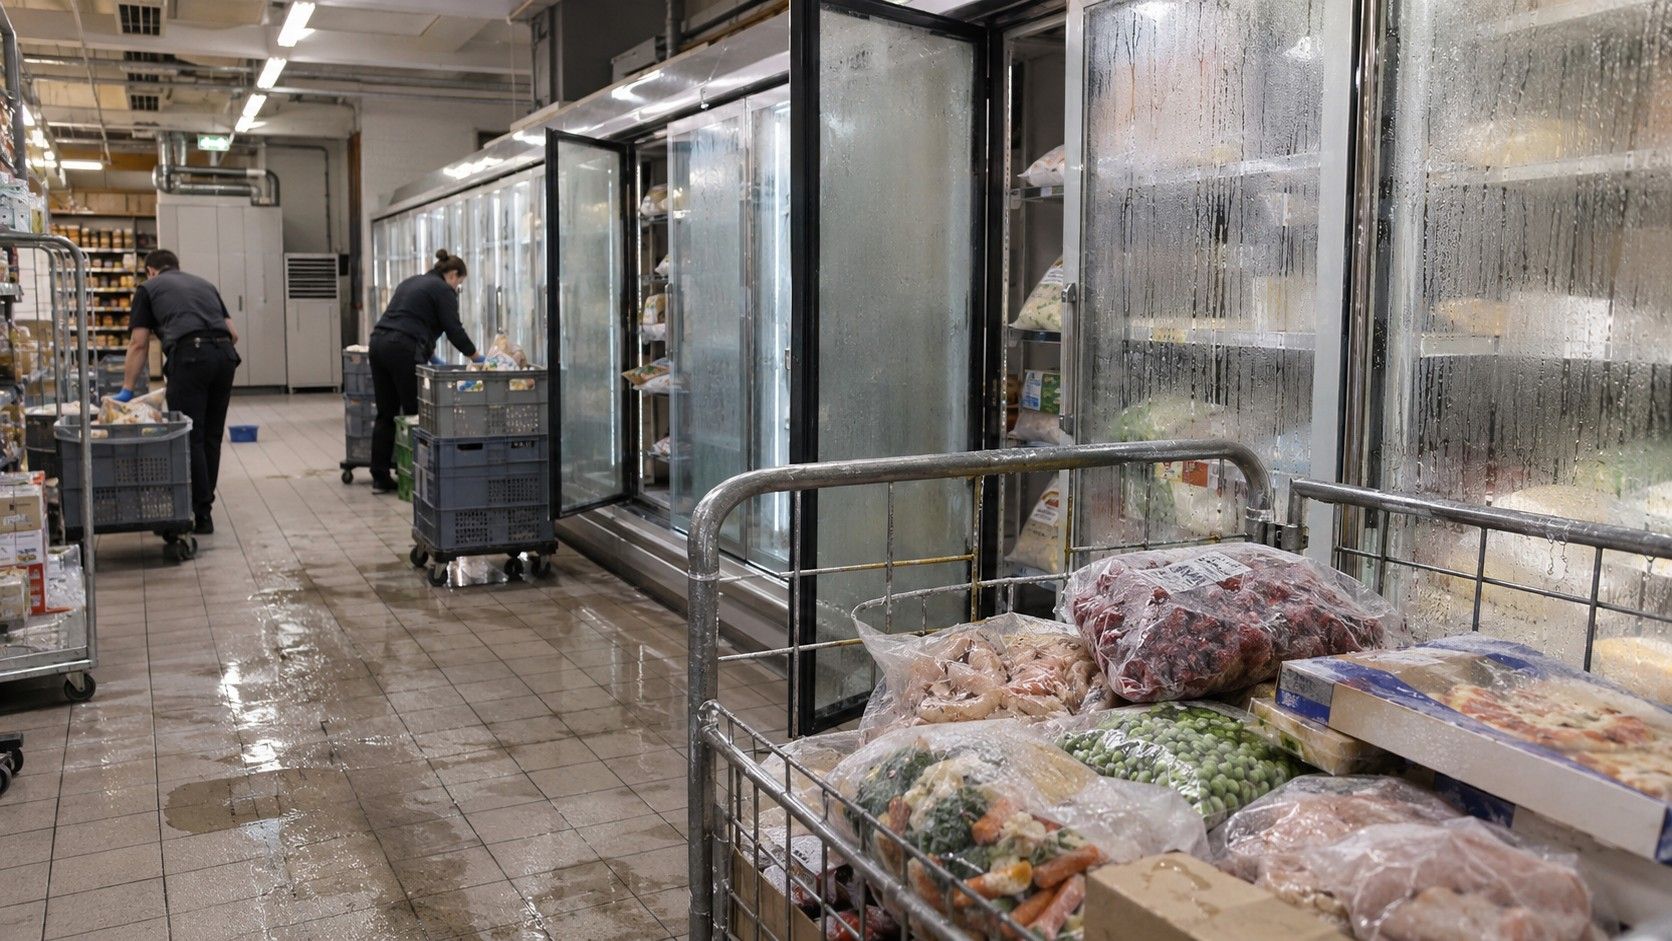
Keď sa povie kybernetický útok na supermarket, väčšina ľudí si predstaví nefunkčné pokladnice, zašifrované servery alebo únik platobných údajov. Európske predajne však ešte začiatkom novembra 2026 riešili útok na technológie, od ktorých priamo závisí ich každodenná prevádzka: chladiace systémy.
Prvá rozsiahla vlna zasiahla 11. októbra stovky francúzskych supermarketov. Druhá nasledovala v noci na 2. novembra v Belgicku, Holandsku, Švédsku, Írsku, Estónsku a ďalších európskych krajinách. Útočníci sa vzdialene dostali k riadeniu chladiacich zariadení, menili nastavené teploty a zapínali odmrazovacie cykly mimo plánovaného času. Výsledkom boli pokazené potraviny, obmedzenie prevádzky a významné finančné škody.
Z bežnej údržby vznikol vstupný bod pre útočníkov
Moderné chladiace systémy už nie sú izolované zariadenia ovládané iba tlačidlami na stene. Riadiace jednotky umožňujú na diaľku kontrolovať teplotu, meniť nastavenia, plánovať odmrazovanie, prijímať upozornenia a spravovať viacero prevádzok naraz. To zjednodušuje údržbu, no zároveň vytvára ďalšie rozhranie, ktoré musí byť správne zabezpečené.
Pri napadnutých systémoch boli niektoré administračné rozhrania dostupné priamo z verejného internetu. Censys pred útokmi evidoval v dvoch sledovaných skupinách chladiacich zariadení približne 6 700 verejne dostupných systémov. Útočník ich mohol nájsť automatizovaným skenovaním, identifikovať používané zariadenie a následne skúsiť predvolené heslo, známu zraniteľnosť alebo chybu v autentifikácii.
Presný spôsob získania prístupu pri jednotlivých predajniach zatiaľ nebol verejne potvrdený. Vieme však, že pri niektorých ovládačoch Danfoss existovala chyba CVE-2025-41450 umožňujúca odvodiť administrátorské prihlásenie z aktuálneho dátumu. V kombinácii s ďalšou zraniteľnosťou bolo možné na zariadení vzdialene spustiť príkazy. Neskôr bolo zverejnených aj šesť dovtedy neznámych chýb, ktoré mohli pri určitých verziách firmvéru umožniť prevzatie ovládača bez platných prihlasovacích údajov. Nie je však dokázané, že práve tieto zraniteľnosti boli použité pri všetkých útokoch.
Po získaní prístupu už útočníci nepotrebovali sofistikovaný malvér. Využili legitímne možnosti systému a zmenili parametre, ku ktorým mali mať prístup iba správcovia alebo servisní technici. Zariadenia potom vykonali presne to, čo im riadiaca jednotka prikázala.
Rovnaký problém môže vzniknúť v každom odvetví
Supermarkety pocítili útok cez pokazené potraviny. V iných organizáciách môže mať napadnutie verejne dostupného systému úplne odlišný následok.
V banke môže byť cieľom vzdialený prístup dodávateľa, bankomat, administračné rozhranie aplikácie, systém fyzického vstupu alebo technológia v dátovej miestnosti. V nemocnici a spoločnosti vyvíjajúcej zdravotnícke technológie môže útočník hľadať cestu cez pripojené zdravotnícke zariadenie, servisný účet, cloudovú platformu alebo systém uchovávajúci údaje pacientov. V priemyselnom podniku môže ovplyvniť výrobnú linku, sklad, energetiku alebo riadenie budovy. Technologická firma môže mať verejne dostupné testovacie prostredie, vývojársky nástroj, cloudovú konzolu alebo zabudnuté administračné rozhranie.
Technológie aj následky sa líšia, bezpečnostný problém však zostáva rovnaký: organizácia nedokáže chrániť systém, o ktorom nevie, alebo prístup, ktorý sama nekontroluje.
Väčšie firmy používajú stovky domén, verejných IP adries, cloudových služieb, aplikácií, zariadení a účtov externých partnerov. Niektoré vznikli pri testovaní, ďalšie spravuje dodávateľ a iné zostali dostupné po zmene infraštruktúry. Bezpečnostný tím pritom nemusí mať úplný prehľad o technológiách, ktoré prevádzkuje iné oddelenie alebo externá servisná spoločnosť.
Útočník nerozlišuje, či systém patrí IT oddeleniu, vývojárom, technickej správe budovy alebo dodávateľovi zdravotníckeho zariadenia. Hľadá najjednoduchšiu cestu dovnútra.
Silnejšie heslo nerieši celý problém
Prvou reakciou po podobnom incidente býva zmena hesiel a aktualizácia firmvéru. Obe opatrenia sú potrebné, ale nemusia odstrániť základné riziko: administračné rozhranie zostáva dostupné komukoľvek na internete.
Írske Národné centrum kybernetickej bezpečnosti preto pri napadnutých chladiacich systémoch odporučilo odstrániť priamy prístup z verejného internetu. Ak je vzdialená správa nevyhnutná, má byť dostupná prostredníctvom zabezpečenej VPN alebo iného chráneného riešenia. Úrad zároveň upozornil, že samotná aktualizácia, zmena predvoleného hesla ani zapnutie prísnejšieho režimu relácie nemusia internetovo dostupné zariadenie dostatočne ochrániť.
Firmy by mali vedieť, ktoré systémy sú dostupné zvonka, kto ich spravuje a aké oprávnenia majú interní používatelia aj externí partneri. Prevádzkové a pripojené zariadenia majú byť oddelené od ostatných častí siete a podozrivé prihlásenia či zmeny konfigurácie musia vyvolať upozornenie. Nepodporované zariadenia treba izolovať alebo nahradiť.
Dôležité je aj preverenie dodávateľov. Externé spoločnosti často spravujú klimatizáciu, zdravotnícke technológie, kamerové a vstupné systémy, cloudové platformy či sieťovú infraštruktúru. Ich účty môžu byť legitímnou a zároveň privilegovanou cestou do prostredia zákazníka. Ak má jeden servisný účet prístup k viacerým systémom alebo lokalitám, jeho kompromitácia môže rozšíriť dopad útoku ďaleko za hranice jedného zariadenia.
Dokumentácia vám nepovie, čo útočník skutočne dokáže
Organizácia môže mať v dokumentácii uvedené, že vzdialené rozhrania nie sú verejne dostupné, dodávateľské účty majú obmedzené oprávnenia a jednotlivé časti siete sú navzájom oddelené. To však ešte nepotvrdzuje, že ochrana funguje aj v praxi.
Penetračné testovanie dokáže odhaliť zabudnuté verejné služby, neaktuálne zariadenia, slabé zabezpečenie vzdialeného prístupu aj možnosti ďalšieho postupu po kompromitovaní jedného účtu alebo systému. Testeri môžu preveriť, či sa dá z verejne dostupného rozhrania preniknúť k citlivým údajom, interným aplikáciám, prevádzkovým technológiám alebo ďalším častiam siete.
Výsledkom nemá byť iba zoznam technických zraniteľností. Firma potrebuje poznať odpoveď na praktickú otázku: čo by útočník dokázal po ovládnutí najslabšie zabezpečeného systému v organizácii?
Viete, čo všetko je vo vašej organizácii dostupné útočníkom?
Zabudnuté administračné rozhranie, neaktualizované zariadenie alebo príliš široký prístup externého dodávateľa môžu útočníkovi otvoriť cestu k aplikáciám, prevádzkovým systémom aj citlivým údajom. Citadelo preverí vašu externú útočnú plochu, vzdialené prístupy a reálne možnosti preniknutia do ďalších častí organizácie.
Ďalšie zaujímavé články
Všetky články

Prihláste sa k odberu nášho newslettera a získajte všetky dôležité novinky v oblasti kybernetickej bezpečnosti a etického hackovania.
© 2026 citadelo AG. Všetky práva vyhradené.


