
30 október 2026 / 4 minúty čítania
TECHBOARD #4: Útočníci podvrhli aktualizáciu LiteLLM, GitLab ohrozuje kritická chyba v Ruby
Útočníci dostali malvér do oficiálnej distribúcie LiteLLM a kritická zraniteľnosť GitLabu umožňuje vzdialené spustenie kódu bez prihlásenia. V aktuálnom TECHBOARDE sa pozrieme aj na certifikačnú autoritu so súkromným kľúčom „4“, nové komplikácie okolo PHP2Shell a ďalšie bezpečnostné výskumy.
Real world hacks
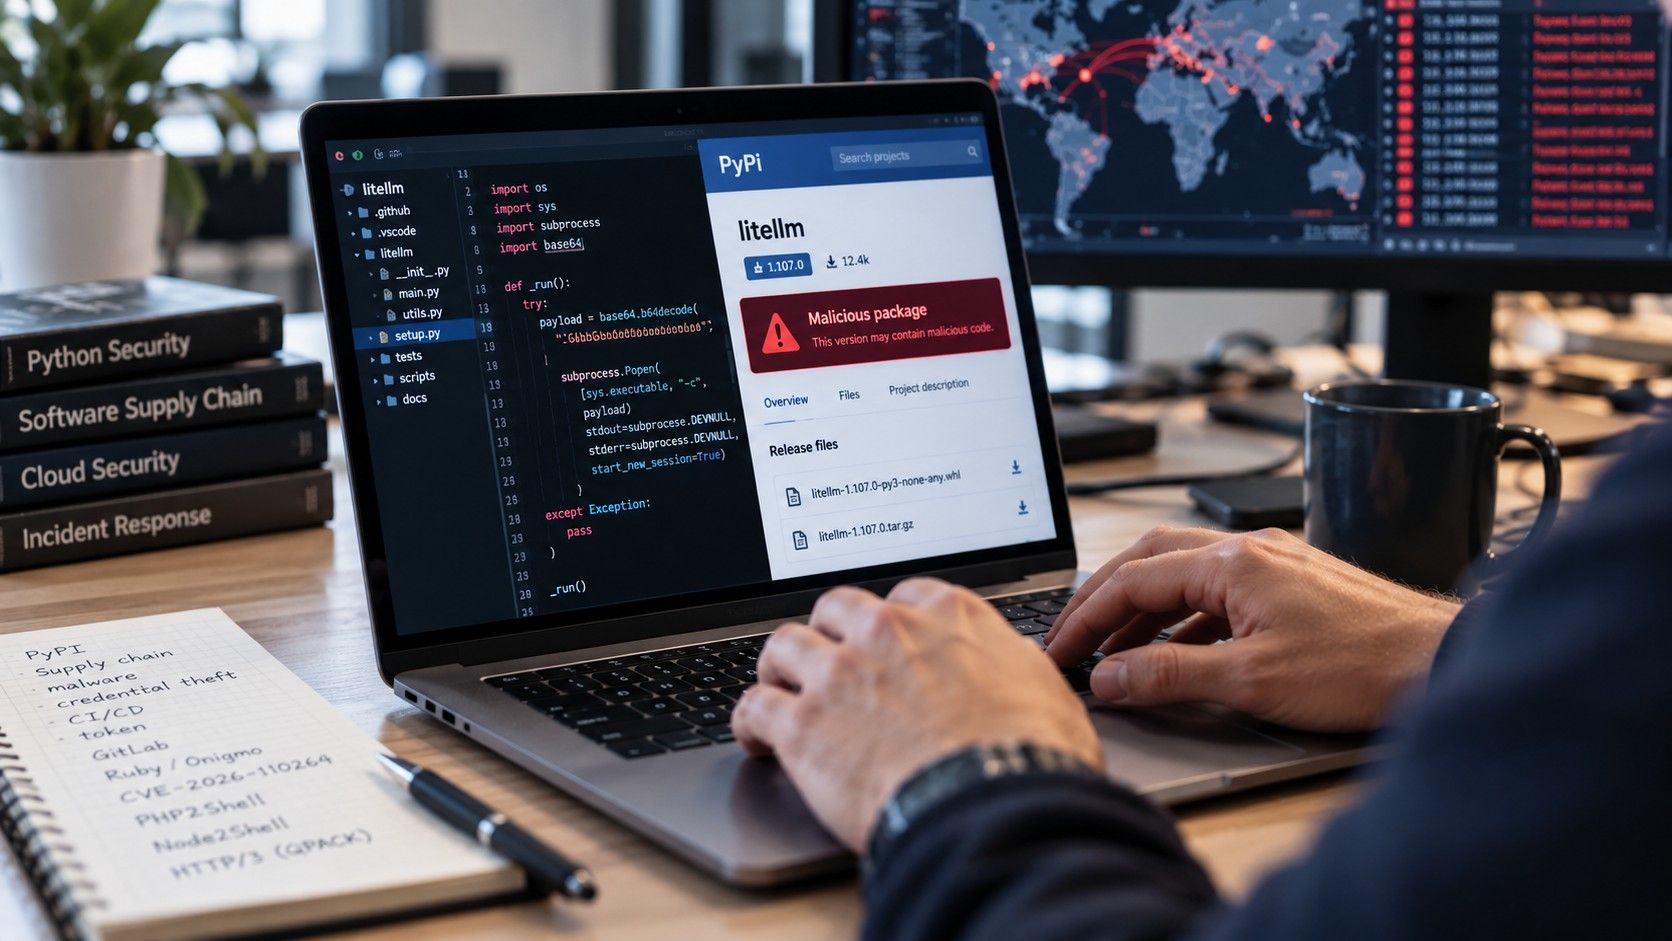
Útočníci kompromitovali oficiálnu distribúciu LiteLLM a podstrčili používateľom malvér kradnúci prihlasovacie údaje. Škodlivá verzia 1.107.0 bola 21. októbra približne dve hodiny dostupná cez PyPI a ďalšie hodiny prostredníctvom kontajnerových registrov. Malvér zbieral prihlasovacie údaje, cloudové tokeny a ďalšie tajomstvá. Spustiť sa mohol už pri inicializácii Pythonu bez importovania knižnice LiteLLM. Podľa oficiálnej analýzy incidentu sa útok začal ešte v máji, keď vývojári omylom zverejnili prístupový kľúč a následne ho neodvolali. Útočník ho v októbri využil na získanie privilegovaných GitHub tokenov, zmenu CI/CD workflowu a vydanie podpísaných škodlivých balíkov. Jediný neodvolaný kľúč teda kompromitoval celý softvérový dodávateľský reťazec.
Pražské ČVUT čelilo kybernetickému útoku, pre ktorý preventívne odstavilo časť systémov. Univerzita 22. októbra informovala o zastavení aktívneho útoku a následnej obnove infraštruktúry. Incident zasadila do kontextu celosvetových pokusov o zneužívanie kritických chýb PHP. Úspešné zneužitie PHP2Shell zatiaľ nebolo potvrdené.
Svet zraniteľností
Kritická chyba GitLabu s hodnotením CVSS 10.0 umožňuje za určitých podmienok spustiť škodlivý kód na serveri bez prihlásenia. Zraniteľnosť CVE-2026-110264 vzniká pri spracovaní regulárnych výrazov v knižnici Onigmo, ktorú používa Ruby. Špeciálne pripravený výraz s veľkým množstvom opakovaní môže spôsobiť pretečenie interných identifikátorov a poškodenie pamäte. Zaujímavé je, že regulárne výrazy sa v GitLabe používajú aj pri spracovaní používateľských vstupov či CI/CD konfigurácií. Útočník tak nemusí útočiť na samotnú autentifikáciu, ale na nízkoúrovňový komponent, ktorý spracúva nedôveryhodné údaje. Vývojári Ruby následne opravili štyri súvisiace chyby v Onigmo. GitLab vydal bezpečnostné aktualizácie a dva detekčné mechanizmy zamerané na pády procesu využívajúceho Onigmo a nezvyčajné chyby pri renderovaní obsahu. Prípad pripomína, že potenciálne kritické zraniteľnosti môžu byť ukryté v knižniciach, ktoré aplikácia používa na spracovanie zdanlivo neškodných vstupov.
Certifikačná autorita eMudhra používala súkromné kryptografické kľúče také slabé, že jeden mal hodnotu iba 4. Osem sprostredkujúcich certifikačných autorít malo kľúče s hodnotami menšími ako 256. Vďaka tomu bolo možné súkromné kľúče prakticky okamžite odvodiť z verejných certifikátov. Šesť autorít mohlo slúžiť na vydávanie TLS certifikátov, ďalšie dve na podpisovanie kódu. Útočník s takýmto kľúčom by potenciálne dokázal vydávať falošné certifikáty, ktoré by zraniteľné systémy považovali za dôveryhodné. eMudhra priznala chybu skriptu pri generovaní kľúčov a dotknuté autority zneplatnila. Potvrdené zneužitie nebolo oznámené. Reakcia pokračovala aj 26. októbra, keď Microsoft mimoriadnou aktualizáciou odstránil ďalšie certifikáty súvisiace s dotknutými hierarchiami zo zoznamu dôveryhodných autorít Windows.
PHP2Shell naďalej komplikuje správcom život, problémy sa objavili aj po aktualizácii. CISA 26. októbra zaradila kritické chyby do katalógu aktívne zneužívaných zraniteľností. Navyše sa v opravených PHP 8.4.27 a 8.5.12 objavila regresia, ktorá môže spôsobovať pády aplikácií využívajúcich SimpleXML. Táto chyba nesúvisí priamo s opravami PHP2Shell. Tenable prináša aktuálny prehľad. Ako preveriť bezpečnosť svojej infraštruktúry, vysvetľujeme aj v našom článku.
Zraniteľnosť Node2Shell umožňuje spustiť kód cez škodlivo pripravené dáta komprimované algoritmom Brotli. Chyba CVE-2026-111497 spôsobuje zápis mimo vyhradenej pamäte. Výskumníci zo spoločnosti Imperva úspešne demonštrovali vzdialené spustenie kódu v zraniteľnom Node.js. Opravené verzie sú dostupné.
Malá HTTP/3 požiadavka môže zraniteľnému serveru vyčerpať pamäť. Výskumníci FoxIO objavili spôsob zneužitia kompresie hlavičiek QPACK, pri ktorom server alokuje násobne viac pamäte, ako prijíma dát. Zraniteľných bolo sedem z desiatich testovaných implementácií.
CITADELO news
Sociálne inžinierstvo zaberá na 40 % testovaných zamestnancov. V novom článku o phishingu a vishingu vysvetľujeme, prečo útočníkom stačí telefonát s naklonovaným hlasom nadriadeného a ako pravidelné testovanie pomáha znižovať úspešnosť útokov.
Viete, aké zraniteľnosti sa skrývajú vo vašej infraštruktúre?
Kritické bezpečnostné chyby sa môžu nachádzať aj v bežne používaných knižniciach a nástrojoch. Penetračné testovanie od Citadelo pomáha odhaliť slabé miesta vašich systémov skôr, než ich útočníci zneužijú.
Ďalšie zaujímavé články
Všetky články

Prihláste sa k odberu nášho newslettera a získajte všetky dôležité novinky v oblasti kybernetickej bezpečnosti a etického hackovania.
© 2026 citadelo AG. Všetky práva vyhradené.


