
Blog o kybernetické bezpečnosti
3 listopad 2026
Expirovaná platební karta nemusí být nefunkční
Expirovaná platební karta nemusí být nefunkční. Výzkumníci ukázali, jak lze při NFC platbě změnit údaj o expiraci bez prolomení kryptografie samotné karty.
2 listopad 2026
Bezpečnostní testování AI a LLM: když se váš AI asistent stane „confused deputy“
AI asistent v bankovní aplikaci dokázal sám vytvořit převod. Stačilo nám spojit jednu XSS zranitelnost s ochotou modelu pomáhat a bezpečnostní mechanismy banky zůstaly stranou.
30 říjen 2026
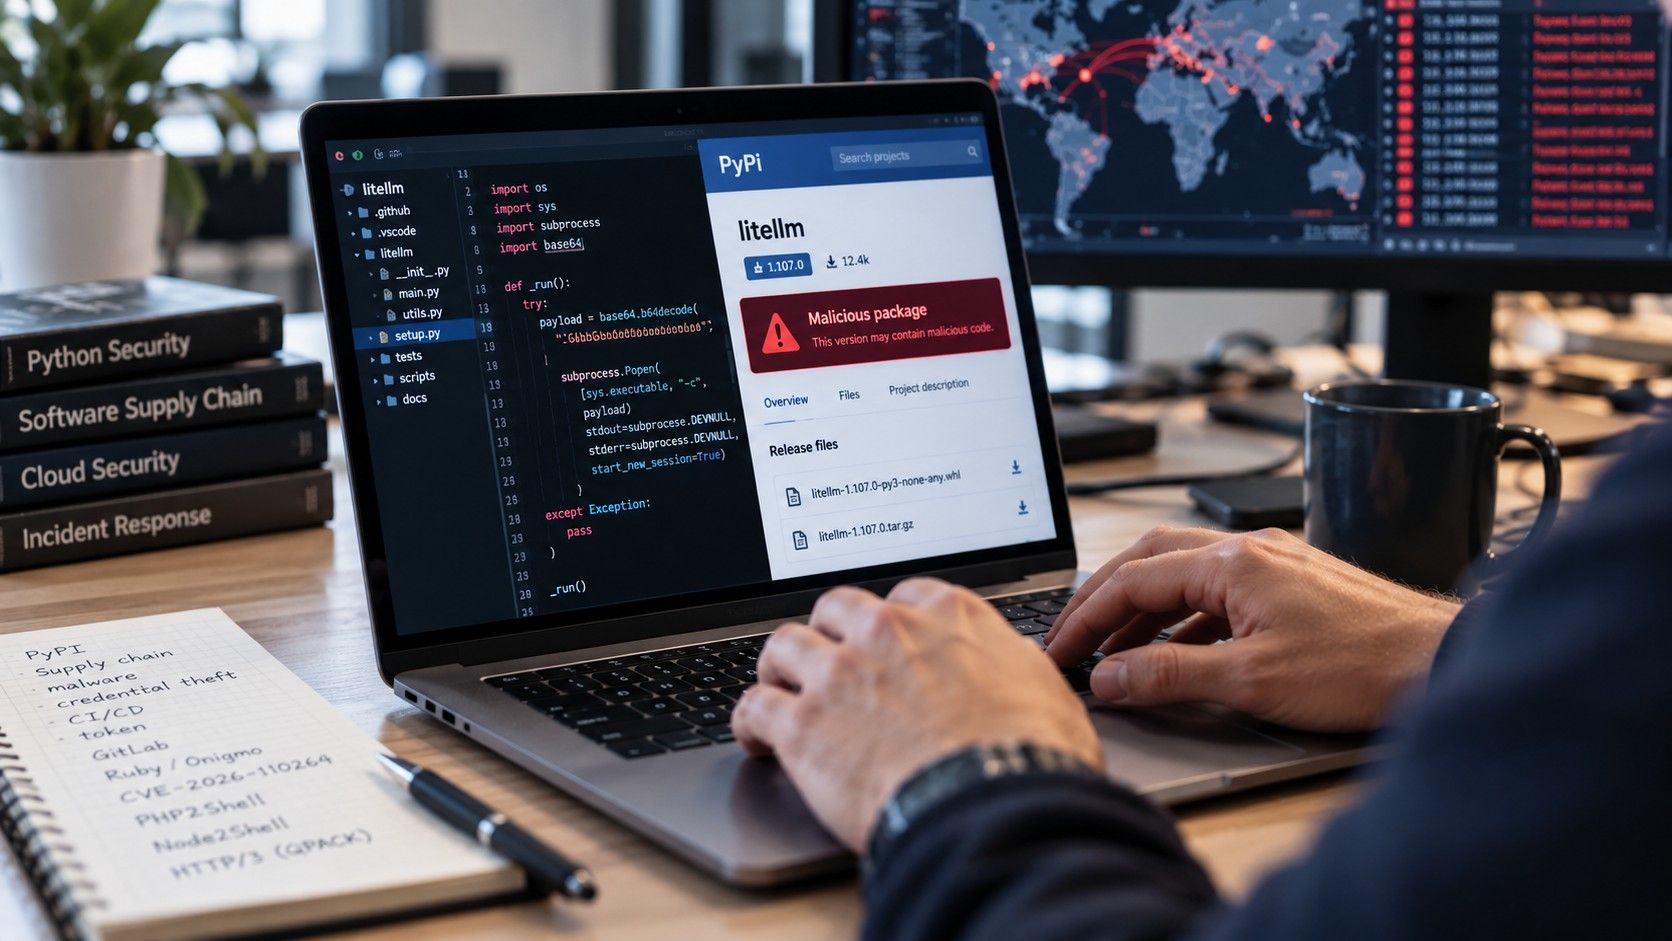
TECHBOARD #4: Útočníci podvrhli aktualizaci LiteLLM, GitLab ohrožuje kritická chyba v Ruby
Útočníci dostali malware do oficiální distribuce LiteLLM a kritická zranitelnost GitLabu umožňuje vzdálené spuštění kódu bez přihlášení. V aktuálním TECHBOARDU se podíváme také na certifikační autoritu se soukromým klíčem „4“, nové komplikace kolem PHP2Shell a další bezpečnostní výzkumy.
28 říjen 2026
Red teaming vs. penetrační testování: rozdíly a výhody
Jaký je rozdíl mezi penetračním testováním a red teamingem? Zjistěte, co jednotlivé přístupy odhalují, jaké jsou jejich výhody a kdy se vyplatí je kombinovat pro zvýšení kybernetické bezpečnosti firmy.
27 říjen 2026
Sociální inženýrství a vishing: Proč je úspěšnost útoků na lidi stále tak vysoká?
I kdyby váš spamový filtr zachytil 100 % phishingu, útočníkům může stačit jediný telefonát s naklonovaným hlasem kolegy nebo nadřízeného. Dokázali byste sami odhalit podvodnou zprávu? Ověřte si to v krátkém phishingovém kvízu.
23 říjen 2026
Aktualizovali jste PHP. Jak zjistíte, zda je váš web skutečně bezpečný?
Bezpečnostní opravy kritických zranitelností PHP jsou již dostupné. Jejich instalace však nemusí znamenat konec problému. Zjistěte, co by měla vaše firma po aktualizaci zkontrolovat a kdy je potřeba důkladnější bezpečnostní prověření.