
28 říjen 2026 / 13 minut čtení
Red teaming vs. penetrační testování: rozdíly a výhody
Jaký je rozdíl mezi penetračním testováním a red teamingem? Zjistěte, co jednotlivé přístupy odhalují, jaké jsou jejich výhody a kdy se vyplatí je kombinovat pro zvýšení kybernetické bezpečnosti firmy.
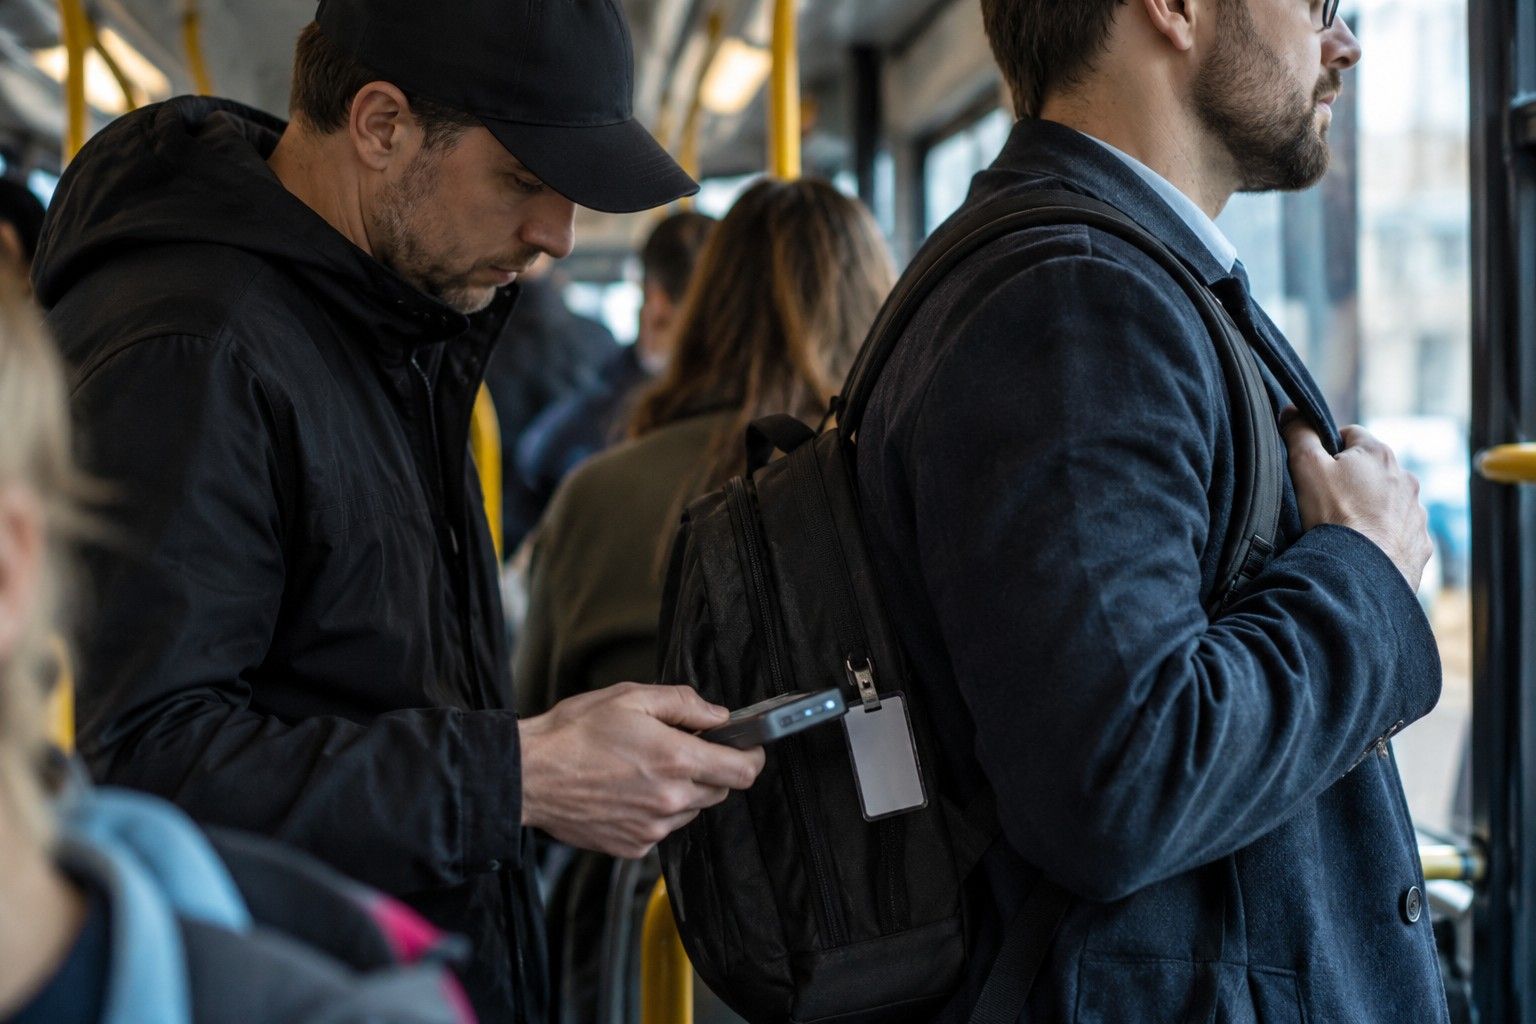
V přeplněném autobuse cestuje zaměstnanec firmy XYZ a vůbec netuší, že vedle něj stojí člověk, který pomocí speciálního zařízení načte údaje z jeho přístupové karty do práce. A to aniž by ji zaměstnanec pustil z ruky. Následující ráno někdo pomocí kopie karty projde firemním turniketem. Přestože originální karta už byla ten den použita, přístupový systém nehlásí žádný problém. Možná jste se právě zarazili a přemýšlíte, jestli nejde o scénu z trilogie Jasona Bournea. Ano i ne. Techniky jsou jako z filmu. Příběh se skutečně stal a jeho hlavními aktéry byli členové našeho red týmu.
Zmíněná karta nás dostala přesně tam, kam jsme potřebovali. V budovách se sdíleným přístupovým systémem mají často vstupní čipy širší oprávnění, než si firma uvědomuje. Proto má velký smysl kontrolovat přístup do vlastních prostor i anomálie v záznamech o vstupech.
Po vstupu jsme v kanceláři nechali malý květináč na parapetu. Zůstal tam celý týden, aniž by se někdo zeptal, komu patří. Zaměstnanci netušili, že ve dvojitém dně květináče je ukrytý počítač. Díky připojení přes mobilní internet jsme mohli testovat bezdrátovou síť i poté, co náš tým budovu opustil.
Po týdnu virtuální přítomnosti v budově jsme přestali být nenápadní. Skenovali jsme dostupné sítě a útočili na interní Wi-Fi. Prostřednictvím přístupů pro hosty jsme procházeli několik síťových segmentů. Dělali jsme přesně to, co by při správně nastaveném zabezpečení mělo spustit všechny alarmy. Žádná pozorovatelná reakce však nepřišla. Firma přitom měla bezpečnostní nástroje, ale náš test ukázal, že nefungovaly tak, jak měly.
Penetrační testování vs. red teaming: hlavní rozdíly
Popsaný příběh je příkladem naší vlastní zkušenosti s red teamingem, jednou z účinných metod testování bezpečnosti organizací. Přestože se red teaming a penetrační testování často zaměňují, každý přístup prověřuje bezpečnost jiným způsobem. Penetrační test hledá zneužitelné slabiny konkrétního systému, zatímco red teaming sleduje cestu útočníka k důležitému cíli i reakci organizace.
Zatímco penetrační testování jde do šířky a například testovanou aplikaci prověřuje podle dohodnutého zadání ze všech stran, red teaming jde do hloubky směrem k jasně stanovenému cíli a zpravidla testuje také reakci obrany. Rozdíl mezi oběma přístupy spočívá v zadání, ale především ve výsledku, který firma potřebuje. V tomto článku porovnáme jejich výhody a pomůžeme vám vybrat správnou možnost.
Penetrační testování: od zranitelnosti k ověřené nápravě
Penetrační testování, zkráceně pentesting, prověřuje dohodnutou aplikaci, systém nebo část infrastruktury. Testeři zjišťují, které slabiny lze skutečně zneužít, jaký mají dopad a jak je odstranit. U zákaznického portálu může jít například o ověření, zda se běžný uživatel dostane k cizí faktuře nebo k administrátorským funkcím. V interní síti se hledají neaktualizované služby nebo exponovaná zařízení.
Vývojáři a administrátoři získají ověřené nálezy, informace o jejich dopadech a doporučení k nápravě. Podle závažnosti rizik stanoví priority, provedou opravy a následným retestem ověří, zda byla náprava účinná. Silnou stránkou penetračního testování je systematické pokrytí dohodnuté oblasti. Může jít do značné technické hloubky a kombinovat několik slabin do jednoho útoku.
Pokud už firma absolvovala audit, může penetrační test prakticky ověřit vybraná bezpečnostní opatření. Rozdíl mezi oběma přístupy vysvětlujeme v článku Bezpečnostní audit vs. penetrační test.
Potřebujete zjistit, co opravit před spuštěním systému nebo po jeho změně?
Red teaming: simulace útoku a prověření reakce
Red teaming začíná cílem, který má pro firmu zásadní význam. Může například prověřit, zda by se útočník dokázal dostat k citlivým informacím nebo narušit kritický proces. Tým v rámci dohodnutých pravidel hledá realistickou cestu k cíli přes technologie, lidi a procesy. Podle scénáře může, stejně jako v úvodu článku, prověřovat také zabezpečení fyzických prostor. Sociální inženýrství patří mezi dlouhodobě využívané techniky red teamingu a zejména phishing je oblíbeným způsobem, jak otestovat obezřetnost zaměstnanců.
Po skončení cvičení firma získá zdokumentovanou cestu útoku a vyhodnocení ochrany, detekce a reakce. Při zapojení obranného týmu lze sledovat, kdy aktivitu odhalil, komu ji eskaloval a jak ji omezil. Zjištění ukážou, které postupy a opatření je potřeba změnit. Následné cvičení může ověřit účinnost provedených změn. Příběh s kartou a zařízením ukrytým v květináči například odhalil také otázku kontroly fyzických prostor, která může být zcela mimo oblast IT.
Co red teaming nepokrývá
Red teaming nemusí podrobně prověřit každou aplikaci, kterou cestou k cíli obejde. Pokud potřebujete důkladně otestovat zákaznický portál, je vhodné provést samostatný penetrační test. Obě služby přitom mají předem dohodnutý rozsah, povolené aktivity a pravidla ochrany provozu. Více informací najdete také v přehledu služeb red teamingu Citadelo.
Jednoduché srovnání penetračního testování a red teamingu
Který test dává smysl pro vaši firmu?
Pro CISO a vedení firmy je podstatné, jaké rozhodnutí má test umožnit. Pokud potřebujete schválit spuštění aplikace a stanovit priority oprav nebo chcete zjistit, zda ochrana kritického procesu funguje i při souvislém útoku, potřebujete odlišný přístup.
Penetrační test je vhodný, když se mění aplikace, přístupová práva nebo infrastruktura a potřebujete konkrétní zjištění pro nápravu. Smysl dává také při změnách v cloudu. Pokud však chcete vědět, zda obranný tým rozpozná a zvládne incident napříč firmou, samotný penetrační test na tuto otázku dostatečně neodpoví.
Red teaming je vhodný, když chcete prověřit ochranu důležitého aktiva nebo procesu proti komplexnímu útoku. Zvláštní hodnotu má tam, kde už existují nástroje, postupy a lidé zodpovědní za reakci, ale vedení neví, zda společně fungují. Pokud potřebujete nejprve odstranit neznámé slabiny konkrétní aplikace, cílený penetrační test poskytne přesnější podklady pro nápravu.
Chcete vědět, zda váš tým útok včas rozpozná a zvládne?
Srovnání pro CISO
Jak kombinovat penetrační testování a red teaming?
Velikost organizace sama o sobě volbu neurčuje. Rozhoduje hodnota chráněného procesu, stav zabezpečení a schopnost proměnit výsledky v konkrétní změny. Penetrační test může předcházet širšímu cvičení, zatímco red teaming může odhalit systém, který si zaslouží detailnější penetrační test. Pro vedení je důležité určit odpovědnost za nápravu a při testování reakce sledovat také dobu do odhalení, eskalaci a zásah.
Nevíte, zda vaše firma potřebuje penetrační testování, nebo red teaming?
Každá organizace čelí jiným bezpečnostním rizikům. Během bezplatné 15minutové konzultace s našimi odborníky vám pomůžeme určit, který typ testování nejlépe odpovídá vašim potřebám a jak prověřit odolnost vašich systémů vůči reálným kybernetickým útokům.
Další zajímavé články
Všechny články

Přihlaste se k odběru našeho newsletteru a získejte všechny důležité novinky v oblasti kybernetické bezpečnosti a etického hackování.
© 2026 citadelo AG. Všechna práva vyhrazena.


