
30 říjen 2026 / 4 minuty čtení
TECHBOARD #4: Útočníci podvrhli aktualizaci LiteLLM, GitLab ohrožuje kritická chyba v Ruby
Útočníci dostali malware do oficiální distribuce LiteLLM a kritická zranitelnost GitLabu umožňuje vzdálené spuštění kódu bez přihlášení. V aktuálním TECHBOARDU se podíváme také na certifikační autoritu se soukromým klíčem „4“, nové komplikace kolem PHP2Shell a další bezpečnostní výzkumy.
Real world hacks
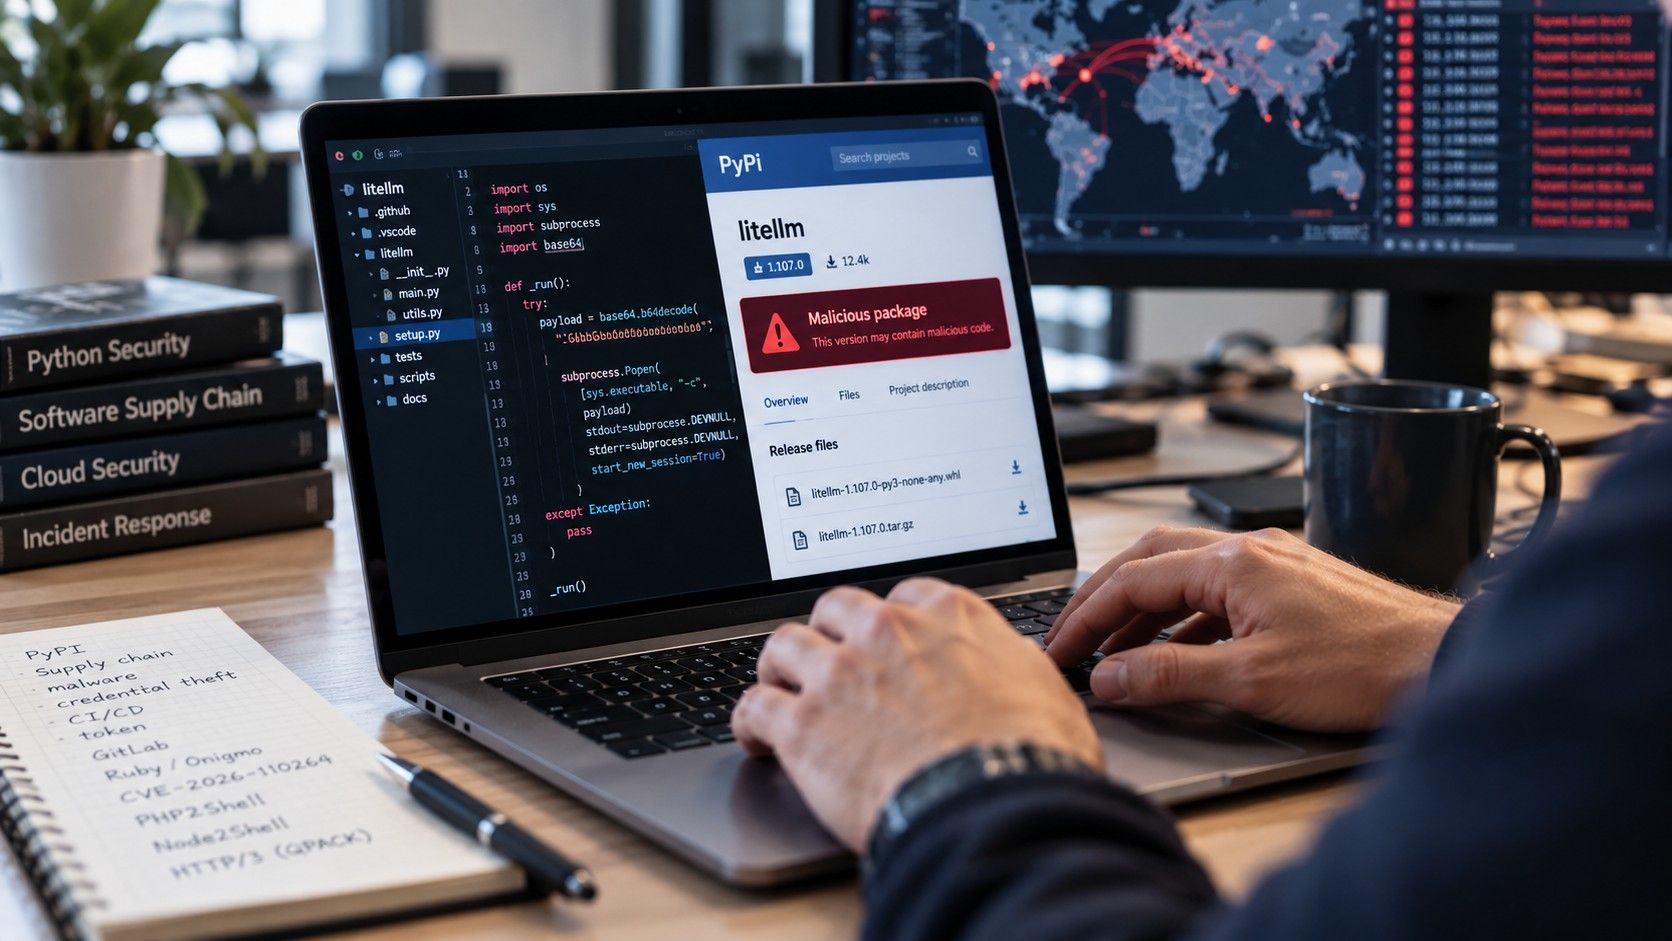
Útočníci kompromitovali oficiální distribuci LiteLLM a podstrčili uživatelům malware kradoucí přihlašovací údaje. Škodlivá verze 1.107.0 byla 21. října přibližně dvě hodiny dostupná přes PyPI a další hodiny prostřednictvím kontejnerových registrů. Malware sbíral přihlašovací údaje, cloudové tokeny a další citlivé informace. Spustit se mohl už při inicializaci Pythonu, aniž by bylo nutné knihovnu LiteLLM importovat. Podle oficiální analýzy incidentu útok začal už v květnu, kdy vývojáři omylem zveřejnili přístupový klíč a následně ho nezneplatnili. Útočník ho v říjnu využil k získání privilegovaných GitHub tokenů, úpravě CI/CD workflow a vydání podepsaných škodlivých balíčků. Jediný nezneplatněný klíč tak umožnil kompromitovat celý softwarový dodavatelský řetězec.
Pražské ČVUT čelilo kybernetickému útoku, kvůli kterému preventivně odstavilo část systémů. Univerzita 22. října informovala o zastavení probíhajícího útoku a následné obnově infrastruktury. Incident zasadila do kontextu celosvětových pokusů o zneužívání kritických chyb v PHP. Úspěšné zneužití PHP2Shell zatím nebylo potvrzeno.
Svět zranitelností
Kritická chyba GitLabu s hodnocením CVSS 10.0 umožňuje za určitých podmínek spustit škodlivý kód na serveru bez přihlášení. Zranitelnost CVE-2026-110264 vzniká při zpracování regulárních výrazů v knihovně Onigmo, kterou používá Ruby. Speciálně vytvořený výraz s velkým množstvím opakování může způsobit přetečení interních identifikátorů a poškození paměti. Zajímavé je, že regulární výrazy se v GitLabu používají také při zpracování uživatelských vstupů nebo CI/CD konfigurací. Útočník tak nemusí cílit na samotné ověřování identity, ale na nízkoúrovňovou komponentu, která zpracovává nedůvěryhodná data. Vývojáři Ruby následně opravili čtyři související chyby v Onigmo. GitLab vydal bezpečnostní aktualizace a dva detekční mechanismy zaměřené na pády procesu využívajícího Onigmo a neobvyklé chyby při vykreslování obsahu. Případ připomíná, že potenciálně kritické zranitelnosti se mohou skrývat v knihovnách, které aplikace používá ke zpracování zdánlivě neškodných vstupů.
Certifikační autorita eMudhra používala tak slabé soukromé kryptografické klíče, že jeden z nich měl hodnotu pouhé 4. Osm zprostředkujících certifikačních autorit mělo klíče s hodnotami nižšími než 256. Díky tomu bylo možné soukromé klíče prakticky okamžitě odvodit z veřejných certifikátů. Šest autorit mohlo sloužit k vydávání TLS certifikátů, další dvě k podepisování kódu. Útočník s takovým klíčem by potenciálně dokázal vydávat falešné certifikáty, které by zranitelné systémy považovaly za důvěryhodné. eMudhra přiznala chybu ve skriptu pro generování klíčů a dotčené autority zneplatnila. Potvrzené zneužití nebylo oznámeno. Reakce pokračovala i 26. října, kdy Microsoft mimořádnou aktualizací odstranil další certifikáty související s dotčenými hierarchiemi ze seznamu důvěryhodných autorit systému Windows.
PHP2Shell nadále komplikuje správcům život, problémy se objevily i po aktualizaci. CISA 26. října zařadila kritické chyby do katalogu aktivně zneužívaných zranitelností. Navíc se v opravených verzích PHP 8.4.27 a 8.5.12 objevila regrese, která může způsobovat pády aplikací využívajících SimpleXML. Tato chyba přímo nesouvisí s opravami PHP2Shell. Tenable přináší aktuální přehled. Jak prověřit bezpečnost vlastní infrastruktury, vysvětlujeme také v našem článku.
Zranitelnost Node2Shell umožňuje spustit kód prostřednictvím škodlivě připravených dat komprimovaných algoritmem Brotli. Chyba CVE-2026-111497 způsobuje zápis mimo vyhrazenou paměť. Výzkumníci ze společnosti Imperva úspěšně demonstrovali vzdálené spuštění kódu ve zranitelné verzi Node.js. Opravené verze jsou již dostupné.
Malý HTTP/3 požadavek může zranitelnému serveru vyčerpat paměť. Výzkumníci z FoxIO objevili způsob zneužití komprese hlaviček QPACK, při kterém server alokuje násobně více paměti, než kolik přijímá dat. Zranitelných bylo sedm z deseti testovaných implementací.
CITADELO news
Sociální inženýrství funguje u 40 % testovaných zaměstnanců. V novém článku o phishingu a vishingu vysvětlujeme, proč útočníkům stačí telefonát s naklonovaným hlasem nadřízeného a jak pravidelné testování pomáhá snižovat úspěšnost útoků.
Víte, jaké zranitelnosti se skrývají ve vaší infrastruktuře?
Kritické bezpečnostní chyby se mohou nacházet i v běžně používaných knihovnách a nástrojích. Penetrační testování od Citadelo pomáhá odhalit slabá místa vašich systémů dříve, než je útočníci zneužijí.
Další zajímavé články
Všechny články

Přihlaste se k odběru našeho newsletteru a získejte všechny důležité novinky v oblasti kybernetické bezpečnosti a etického hackování.
© 2026 citadelo AG. Všechna práva vyhrazena.


