
28 Oktober 2026 / 12 Minuten Lesedauer
Red Teaming vs. Penetration Testing: Unterschiede und Vorteile
Was unterscheidet Penetration Testing von Red Teaming? Erfahren Sie, welche Sicherheitslücken beide Ansätze aufdecken, welche Vorteile sie bieten und wann sich ihre Kombination lohnt.
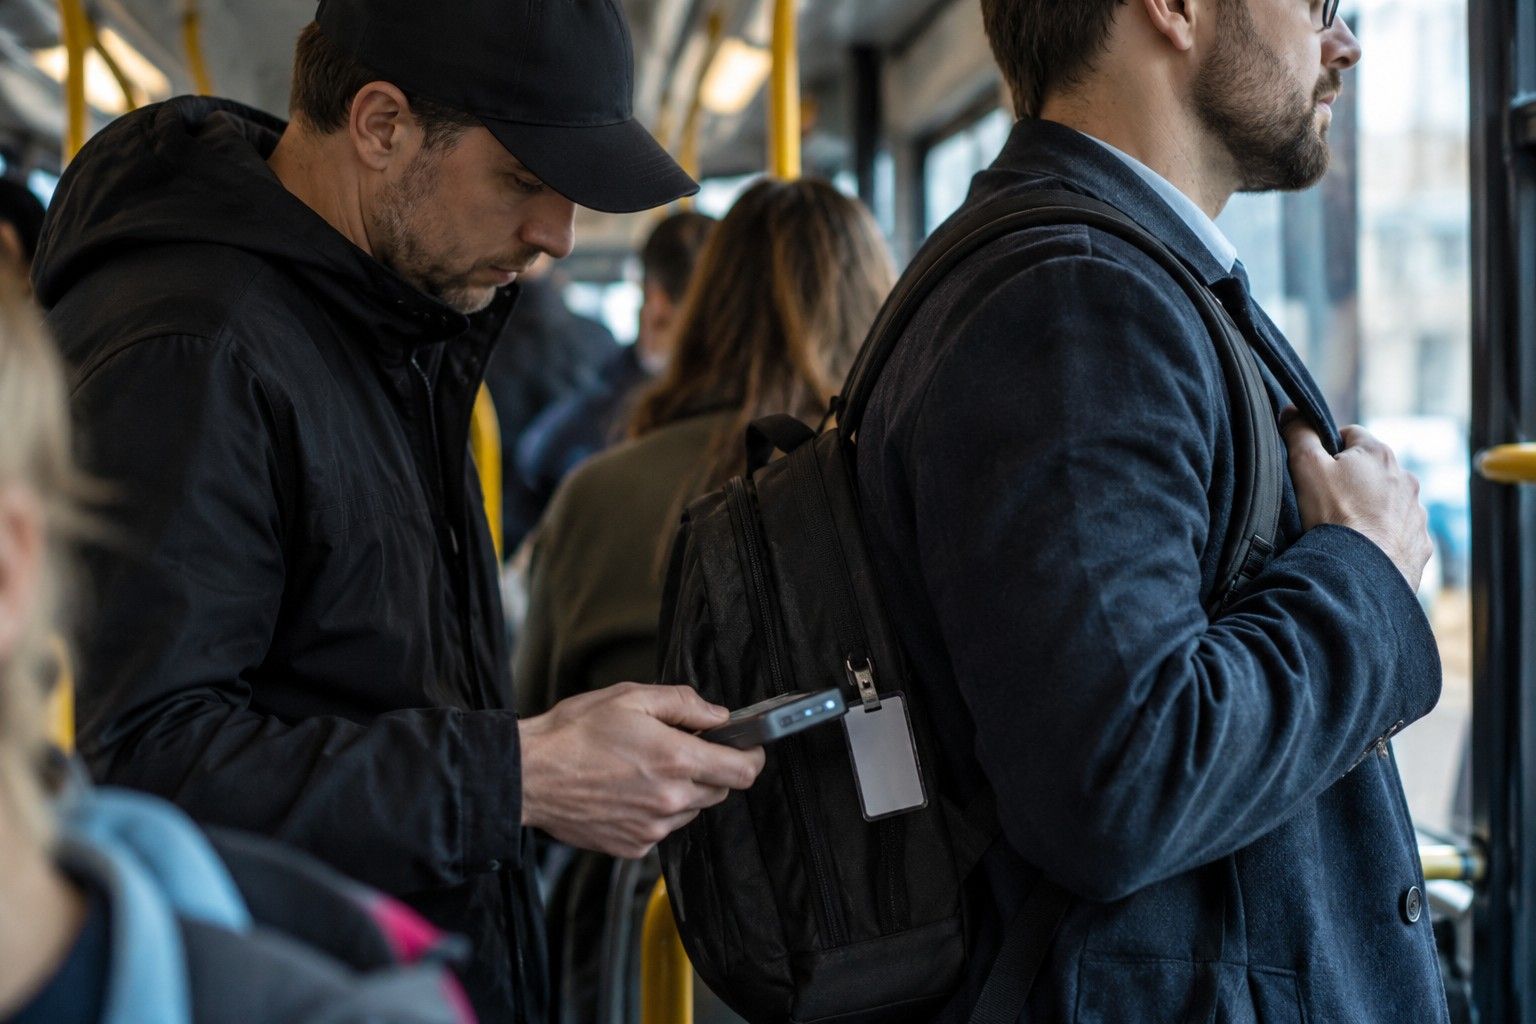
Ein Mitarbeiter des Unternehmens XYZ fährt in einem überfüllten Bus und ahnt nicht, dass die Person neben ihm mit einem speziellen Gerät die Daten seiner Zutrittskarte ausliest. Und das, ohne dass er die Karte aus der Hand gibt. Am nächsten Morgen passiert jemand mit einer Kopie der Karte das Drehkreuz am Firmeneingang. Obwohl die Originalkarte an diesem Tag bereits verwendet wurde, meldet das Zutrittskontrollsystem kein Problem. Vielleicht fragen Sie sich gerade, ob diese Szene aus einem Jason-Bourne-Film stammt. Ja und nein. Die Methoden erinnern durchaus an einen Agententhriller. Doch die Geschichte ist tatsächlich passiert – und die Hauptakteure waren Mitglieder unseres Red Teams.
Die kopierte Zutrittskarte brachte uns genau dorthin, wo wir hinwollten. In Gebäuden mit gemeinsam genutzten Zutrittskontrollsystemen verfügen Zutrittskarten häufig über umfangreichere Berechtigungen, als dem Unternehmen bewusst ist. Deshalb ist es wichtig, die Zutrittsrechte zu den eigenen Räumlichkeiten regelmäßig zu überprüfen und Zutrittsprotokolle auf ungewöhnliche Aktivitäten zu kontrollieren.
Nachdem wir das Gebäude betreten hatten, stellten wir einen kleinen Blumentopf auf die Fensterbank eines Büros. Dort blieb er eine ganze Woche stehen, ohne dass jemand fragte, wem er gehörte. Die Mitarbeiter ahnten nicht, dass im doppelten Boden des Blumentopfs ein Computer versteckt war. Über eine mobile Internetverbindung konnten wir das WLAN auch dann weiter testen, als unser Team das Gebäude längst verlassen hatte.
Nach einer Woche virtueller Präsenz im Gebäude hörten wir auf, unauffällig zu bleiben. Wir scannten verfügbare Netzwerke, griffen das interne WLAN an und untersuchten über Gastzugänge mehrere Netzwerksegmente. Wir taten genau das, was bei einer gut konfigurierten Sicherheitsinfrastruktur sämtliche Alarmglocken hätte auslösen müssen. Doch eine erkennbare Reaktion blieb aus. Das Unternehmen verfügte zwar über Sicherheitstools, unser Test zeigte jedoch, dass diese nicht wie vorgesehen funktionierten.
Penetration Testing vs. Red Teaming: Die wichtigsten Unterschiede
Die geschilderte Geschichte stammt aus einem unserer eigenen Red-Teaming-Projekte. Red Teaming gehört zu den wirksamen Methoden, um die Sicherheit von Unternehmen unter realistischen Bedingungen zu überprüfen. Obwohl Red Teaming und Penetration Testing häufig miteinander verwechselt werden, verfolgen beide Ansätze unterschiedliche Ziele. Während Penetration Testing ausnutzbare Schwachstellen in einem bestimmten System identifiziert, untersucht Red Teaming, wie ein Angreifer ein kritisches Ziel erreichen könnte und wie das Unternehmen darauf reagiert.
Penetration Testing verfolgt innerhalb des vereinbarten Testumfangs einen breiten Ansatz und untersucht beispielsweise eine Anwendung systematisch aus verschiedenen Perspektiven. Red Teaming konzentriert sich dagegen darauf, ein klar definiertes Ziel zu erreichen, und überprüft dabei in der Regel auch die Reaktion der Verteidigung. Der Unterschied liegt nicht nur in der Aufgabenstellung, sondern vor allem darin, welche Erkenntnisse das Unternehmen benötigt. In diesem Artikel vergleichen wir die Vorteile beider Ansätze und zeigen, welcher für Ihr Unternehmen am besten geeignet ist.
Penetration Testing: Von der Schwachstelle zur überprüften Behebung
Beim Penetration Testing, kurz Pentesting, wird eine zuvor festgelegte Anwendung, ein System oder ein Teil der IT-Infrastruktur untersucht. Die Tester ermitteln, welche Schwachstellen tatsächlich ausgenutzt werden können, welche Auswirkungen dies hätte und wie sich die Schwachstellen beheben lassen. Bei einem Kundenportal könnte beispielsweise überprüft werden, ob ein gewöhnlicher Benutzer auf fremde Rechnungen oder administrative Funktionen zugreifen kann. In internen Netzwerken suchen die Tester unter anderem nach nicht aktualisierten Diensten oder unzureichend geschützten Geräten.
Entwickler und Administratoren erhalten verifizierte Schwachstellenbefunde, Informationen zu deren Auswirkungen und konkrete Empfehlungen zur Behebung. Auf dieser Grundlage können sie Risiken priorisieren, Sicherheitslücken schließen und anschließend durch einen Retest überprüfen lassen, ob die Maßnahmen wirksam waren. Eine wesentliche Stärke des Penetration Testings ist die systematische Abdeckung des vereinbarten Testumfangs. Dabei können die Tester technisch sehr tief gehen und zeigen, wie sich mehrere Schwachstellen zu einem Angriff kombinieren lassen.
Hat ein Unternehmen bereits ein Sicherheitsaudit durchgeführt, kann ein Penetrationstest ausgewählte Sicherheitsmaßnahmen praktisch überprüfen. Die Unterschiede zwischen beiden Ansätzen erläutern wir ausführlicher in unserem Artikel Sicherheitsaudit vs. Penetrationstest.
Möchten Sie wissen, welche Schwachstellen Sie vor der Einführung eines Systems oder nach größeren Änderungen beheben sollten?
Red Teaming: Angriffe simulieren und die Reaktionsfähigkeit überprüfen
Red Teaming beginnt mit einem Ziel, das für das Unternehmen von besonderer Bedeutung ist. Beispielsweise kann überprüft werden, ob ein Angreifer auf sensible Informationen zugreifen oder einen kritischen Geschäftsprozess beeinträchtigen könnte. Innerhalb der vereinbarten Einsatzregeln sucht das Team nach einem realistischen Angriffsweg und bezieht dabei Technologien, Menschen und Prozesse ein. Je nach Szenario kann auch die physische Sicherheit überprüft werden, wie in unserem eingangs beschriebenen Beispiel. Social Engineering gehört seit Langem zu den Methoden des Red Teamings. Insbesondere Phishing wird häufig eingesetzt, um das Sicherheitsbewusstsein von Mitarbeitern zu testen.
Nach Abschluss der Übung erhält das Unternehmen eine dokumentierte Angriffskette sowie eine Bewertung seiner Schutzmaßnahmen, Erkennungsfähigkeiten und Reaktionsprozesse. Ist das Verteidigungsteam eingebunden, lässt sich außerdem untersuchen, wann verdächtige Aktivitäten erkannt, an wen sie eskaliert und wie sie eingedämmt wurden. Die Ergebnisse zeigen, welche Abläufe und Sicherheitsmaßnahmen verbessert werden müssen. Eine anschließende Übung kann überprüfen, ob die vorgenommenen Änderungen wirksam sind. Unser Beispiel mit der kopierten Zutrittskarte und dem im Blumentopf versteckten Computer machte etwa auch Schwächen bei der Kontrolle physischer Räumlichkeiten sichtbar – ein Bereich, der bei klassischen IT-Sicherheitsprüfungen leicht übersehen wird.
Was Red Teaming nicht abdeckt
Red Teaming untersucht nicht zwangsläufig jede Anwendung, auf die das Team auf dem Weg zum Angriffsziel trifft, bis ins kleinste Detail. Wenn Sie beispielsweise ein Kundenportal umfassend prüfen möchten, ist ein eigenständiger Penetrationstest die bessere Wahl. Für beide Dienstleistungen werden der Testumfang, die zulässigen Aktivitäten und die Maßnahmen zum Schutz des laufenden Betriebs im Voraus vereinbart. Weitere Informationen finden Sie in unserer Übersicht der Red-Teaming-Dienstleistungen von Citadelo.
Penetration Testing und Red Teaming im direkten Vergleich
Welcher Ansatz ist für Ihr Unternehmen der richtige?
Für CISOs und die Unternehmensleitung ist entscheidend, welche Entscheidung die Sicherheitsprüfung unterstützen soll. Wenn Sie die Einführung einer Anwendung freigeben und Sicherheitsmaßnahmen priorisieren möchten, benötigen Sie einen anderen Ansatz als bei der Frage, ob der Schutz eines kritischen Geschäftsprozesses auch einem koordinierten Angriff standhält.
Penetration Testing ist die richtige Wahl, wenn Anwendungen, Zugriffsrechte oder die IT-Infrastruktur verändert werden und Sie konkrete Erkenntnisse zur Behebung von Schwachstellen benötigen. Auch bei Änderungen an Cloud-Umgebungen ist ein Penetrationstest sinnvoll. Möchten Sie dagegen wissen, ob Ihr Verteidigungsteam einen unternehmensweiten Sicherheitsvorfall erkennt und bewältigt, reicht ein Penetrationstest allein nicht aus.
Red Teaming ist die richtige Wahl, wenn Sie überprüfen möchten, wie gut ein kritisches System oder ein wichtiger Geschäftsprozess gegen komplexe Angriffe geschützt ist. Besonders wertvoll ist dieser Ansatz, wenn bereits Sicherheitstools, Prozesse und zuständige Mitarbeiter vorhanden sind, die Unternehmensleitung jedoch nicht weiß, wie gut diese zusammenspielen. Müssen zunächst unbekannte Schwachstellen einer bestimmten Anwendung identifiziert und behoben werden, liefert ein gezielter Penetrationstest die präziseren Grundlagen.
Möchten Sie wissen, ob Ihr Team einen Angriff rechtzeitig erkennt und wirksam darauf reagieren kann?
Entscheidungshilfe für CISOs
Wie lassen sich Penetration Testing und Red Teaming kombinieren?
Die Größe eines Unternehmens allein entscheidet nicht darüber, welcher Ansatz geeignet ist. Ausschlaggebend sind der Wert des zu schützenden Geschäftsprozesses, der Reifegrad der vorhandenen Sicherheitsmaßnahmen und die Fähigkeit des Unternehmens, Erkenntnisse in konkrete Verbesserungen umzusetzen. Ein Penetrationstest kann die Grundlage für eine umfassendere Red-Teaming-Übung schaffen. Umgekehrt kann Red Teaming ein System aufdecken, das anschließend einen detaillierten Penetrationstest erfordert. Für die Unternehmensleitung ist es wichtig, klare Verantwortlichkeiten für die Behebung festzulegen und bei der Überprüfung der Reaktionsfähigkeit auch die Zeit bis zur Erkennung, Eskalation und Eindämmung eines Angriffs zu messen.
Sie wissen nicht, ob Ihr Unternehmen Penetration Testing oder Red Teaming benötigt?
Jedes Unternehmen ist unterschiedlichen Cyberrisiken ausgesetzt. In einem kostenlosen 15-minütigen Beratungsgespräch helfen Ihnen unsere Experten herauszufinden, welche Art von Sicherheitstest am besten zu Ihren Anforderungen passt und wie Sie die Widerstandsfähigkeit Ihrer Systeme gegenüber realen Cyberangriffen überprüfen können.
Weitere interessante Artikel
Alle Neuigkeiten

Bitte melden Sie sich für unseren Newsletter an, um alle wichtigen Neuigkeiten zu Cybersicherheit und ethischem Hacking zu erhalten.
© 2026 citadelo AG. Alle Rechte vorbehalten.


