
3 November 2026 / 5 Minuten Lesedauer
Eine abgelaufene Zahlungskarte kann weiterhin funktionieren
Eine abgelaufene Zahlungskarte muss nicht vollständig inaktiv sein. Forscher zeigten, wie sich das Ablaufdatum während einer NFC-Zahlung verändern lässt, ohne die Kryptografie der Karte zu brechen.
Blogautor: Matúš Jaco
Sie sieht aus wie ein Stück Plastik, mit dem sich nichts mehr bezahlen lässt und das einfach entsorgt werden kann. Unter bestimmten Umständen kann eine abgelaufene Zahlungskarte jedoch weiterhin für eine Finanztransaktion verwendet werden.
Der von Forschern der UMass Amherst vorgestellte „Zombie Card“-Angriff ist nicht nur ein praktischer Warnhinweis für Karteninhaber, sondern auch eine interessante Lektion über die Sicherheit komplexer Systeme. Das Ablaufdatum ist kein physischer Ausschalter für den Chip. Es handelt sich um eine Information, die von allen Komponenten des Zahlungssystems korrekt ausgewertet werden muss. Genau darauf konzentrierten sich die Forscher. Wenn eine Bank eine Ersatzkarte ausstellt, kann das zugrunde liegende Konto aktiv bleiben. Die alte und die neue Karte können daher dieselbe Kartennummer (PAN), aber unterschiedliche Ablaufdaten besitzen.
So überprüften die Forscher die Angriffsmöglichkeit
Das Team untersuchte zunächst, welche Daten Karte und Terminal bei einer kontaktlosen Zahlung austauschen und welche davon durch eine kryptografische Signatur geschützt sind. In der getesteten Visa-Konfiguration beurteilte das Terminal die Gültigkeit der Karte anhand des Feldes Application Expiration Date. Dieses Feld war nicht Bestandteil der überprüften Signatur. Der Kartenaussteller verwendete bei der Autorisierung dagegen ein Ablaufdatum aus einem anderen Feld. Die Forscher prüften daher, ob sich die beiden Werte in Widerspruch zueinander bringen lassen, ohne die Kryptografie der Karte selbst zu brechen.
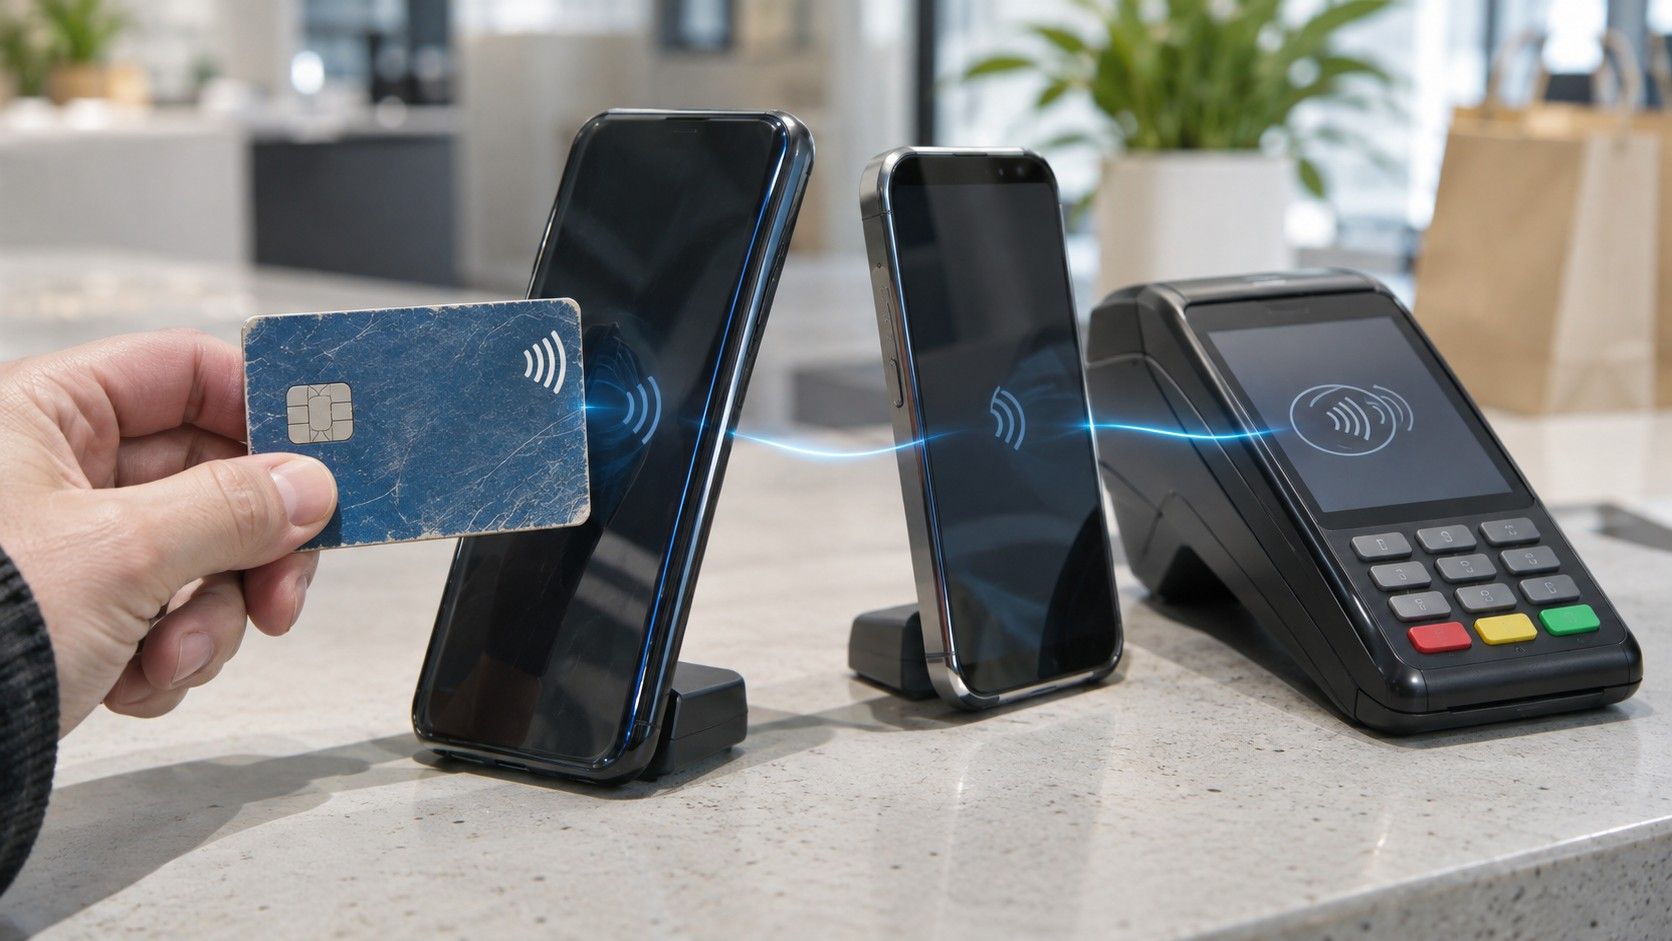
Für den kontrollierten Versuch verwendeten sie zwei handelsübliche NFC-fähige Smartphones. Eines kommunizierte mit der abgelaufenen Karte, das andere mit dem Zahlungsterminal. Die Nachrichten wurden zwischen den beiden Telefonen weitergeleitet. Während dieser Übertragung änderten die Forscher das vom Terminal gelesene Ablaufdatum auf ein Datum in der Zukunft. Die Karte erzeugte weiterhin ein gültiges Zahlungskryptogramm. Weder wurden ihre Schlüssel kompromittiert noch die auf dem Chip gespeicherten Daten überschrieben – verändert wurde ausschließlich die zwischen Karte und Terminal übertragene Information. Vergleichbare Schwachstellen in der drahtlosen Kommunikation, Kryptografie und Manipulationssicherheit werden auch bei Penetrationstests für IoT- und Embedded-Geräte untersucht.
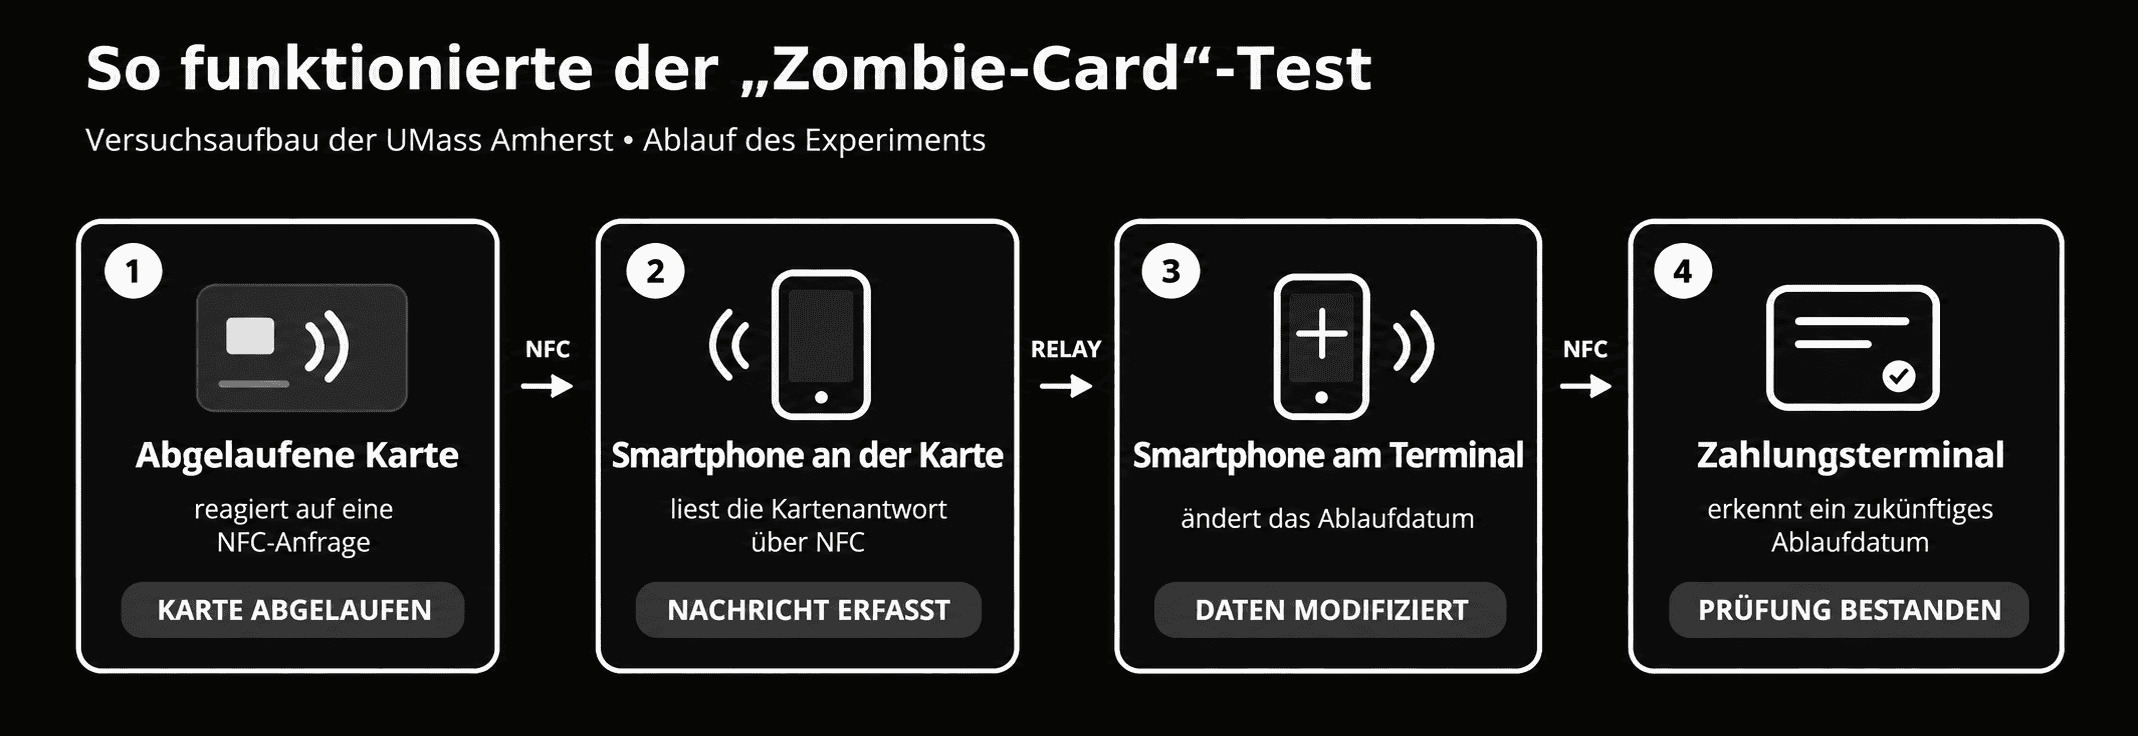
Die Forscher zeichneten die Kommunikation zwischen Karte und Terminal auf und verglichen die Ergebnisse vor und nach der Änderung. Sie testeten mehrere Zahlungsnetzwerke und Terminals sowie Karten von fünf großen US-Banken. Anschließend überprüften sie das Verhalten mit eigenen abgelaufenen Karten, für die bereits Ersatzkarten ausgestellt worden waren. Die Tests fanden sowohl im Labor mit kommerziellen Terminals als auch durch kleine Einkäufe bei informierten Händlern statt. Jede Testtransaktion wurde vollständig bezahlt.
Zombie Card als Lektion über Systemsicherheit
Die Sicherheit von NFC-Zahlungen und kontaktlosen Karten lässt sich nicht anhand einer einzelnen isolierten Kontrolle beurteilen. Beim Zombie-Card-Angriff erzeugte die Karte ein gültiges Kryptogramm und das Terminal verarbeitete die empfangenen Daten. Das Ablaufdatum, anhand dessen das Terminal seine Entscheidung traf, war in der getesteten Visa-Konfiguration jedoch nicht ausreichend vor einer Veränderung während der Übertragung geschützt. Wenn der Kartenaussteller lediglich überprüfte, ob das Konto aktiv war, nicht aber den Status der konkreten alten Karte, konnten alle einzelnen Kontrollen erfolgreich durchlaufen werden und die Zahlung trotzdem gelingen.
Wer entscheidet also letztlich, ob eine Karte noch gültig ist? Das Terminal kann ein abgelaufenes Datum erkennen, die Bank muss bei der Autorisierung jedoch auch den Status der konkreten Karte überprüfen und nicht nur den des zugehörigen Kontos. Penetrationstests von Zahlungssystemen und simulierte Angriffe auf Transaktionen können Schwachstellen an den Übergängen zwischen Karte, Terminal und Bank aufdecken. Deshalb müssen Sicherheitskontrollen unter realistischen Bedingungen gemeinsam getestet und die Verantwortung für die endgültige Entscheidung klar festgelegt werden.
So entsorgen Sie eine alte Karte sicher
Am sichersten ist es, die Kunststoffkarte zur sicheren Entsorgung an den Kartenaussteller zurückzugeben oder eine von der Bank empfohlene Sammelstelle zu nutzen. Ist dies nicht möglich, schneiden Sie direkt durch den sichtbaren Chip, sodass er zerbricht, und zerschneiden Sie die Karte anschließend an mehreren weiteren Stellen. Schnitte durch die Kartenränder durchtrennen auch die Antenne für kontaktlose Zahlungen, die üblicherweise entlang des Kartenrandes verläuft.
Zerschneiden Sie außerdem den Magnetstreifen und trennen Sie die Bereiche mit Kartennummer, Ablaufdatum und Sicherheitscode voneinander. Entsorgen Sie die einzelnen Teile möglichst getrennt, damit sie nicht gemeinsam in einem Abfallbehälter landen. Verwenden Sie ausschließlich einen Aktenvernichter, der ausdrücklich für Kunststoffkarten geeignet ist. Nur eine Ecke abzuschneiden, die Kartennummer zu zerkratzen oder die Karte mit einem Magneten zu behandeln, ersetzt nicht die physische Zerstörung des Chips.
Behalten Sie Ihre Kontobewegungen auch nach dem Austausch der Karte im Blick und melden Sie unbekannte Transaktionen unverzüglich Ihrer Bank. Eine alte Karte ist erst dann mit Sicherheit aus dem Spiel, wenn sie ordnungsgemäß zerstört wurde. Ob die Bank sie zuverlässig ablehnen würde, ist nach den Erkenntnissen des Zombie-Card-Angriffs auch eine Frage des Vertrauens in das gesamte Zahlungssystem. Über das Schicksal der physischen Karte entscheiden wir jedoch buchstäblich selbst.
Wissen Sie, ob Ihre Sicherheitskontrollen auch einem realen Angriff standhalten?
Ein Penetrationstest deckt Schwachstellen an den Übergängen zwischen Technologien, Prozessen und Sicherheitsmechanismen auf, bevor Angreifer sie ausnutzen können.
Weitere interessante Artikel
Alle Neuigkeiten

Bitte melden Sie sich für unseren Newsletter an, um alle wichtigen Neuigkeiten zu Cybersicherheit und ethischem Hacking zu erhalten.
© 2026 citadelo AG. Alle Rechte vorbehalten.


