
3 november 2026 / 4 minúty čítania
Expirovaná platobná karta nemusí byť nefunkčná
Expirovaná platobná karta nemusí byť nefunkčná. Útok „Zombie Card“, ktorý predstavili výskumníci z UMass Amherst, ukazuje, že aj s kartou po skončení platnosti možno za určitých okolností zaplatiť.
Autor blogu: Matúš Jaco
Vyzerá ako kus plastu, ktorým už nič nezaplatíte a môžete ho jednoducho zahodiť. Výskum však ukazuje, že realita môže byť iná. Experiment „Zombie Card“ prináša okrem praktického upozornenia pre používateľov aj zaujímavú lekciu o bezpečnosti komplexných platobných systémov.
Dátum platnosti nie je fyzickým vypínačom čipu. Je to údaj, ktorý musia jednotlivé časti platobného systému správne vyhodnotiť. Práve na to sa zamerali autori útoku. Keď banka vydá náhradnú kartu, účet môže zostať aktívny a stará aj nová karta môžu mať rovnaké číslo (PAN), hoci majú rozdielny dátum platnosti.
Ako výskumníci preverili možnosť zneužitia
Tím najprv skúmal, ktoré údaje si pri bezkontaktnej platbe vymieňajú karta a terminál a ktoré z nich chráni kryptografický podpis. V testovanom nastavení siete Visa terminál posudzoval platnosť karty podľa dátumu v poli Application Expiration Date, ktorý nebol zahrnutý do overovaného podpisu. Vydavateľ karty pritom pri autorizácii pracoval s dátumom uvedeným v inom poli. Výskumníci preto preverili, či možno tieto dve hodnoty dostať do rozporu bez toho, aby museli prelomiť kryptografiu samotnej karty.
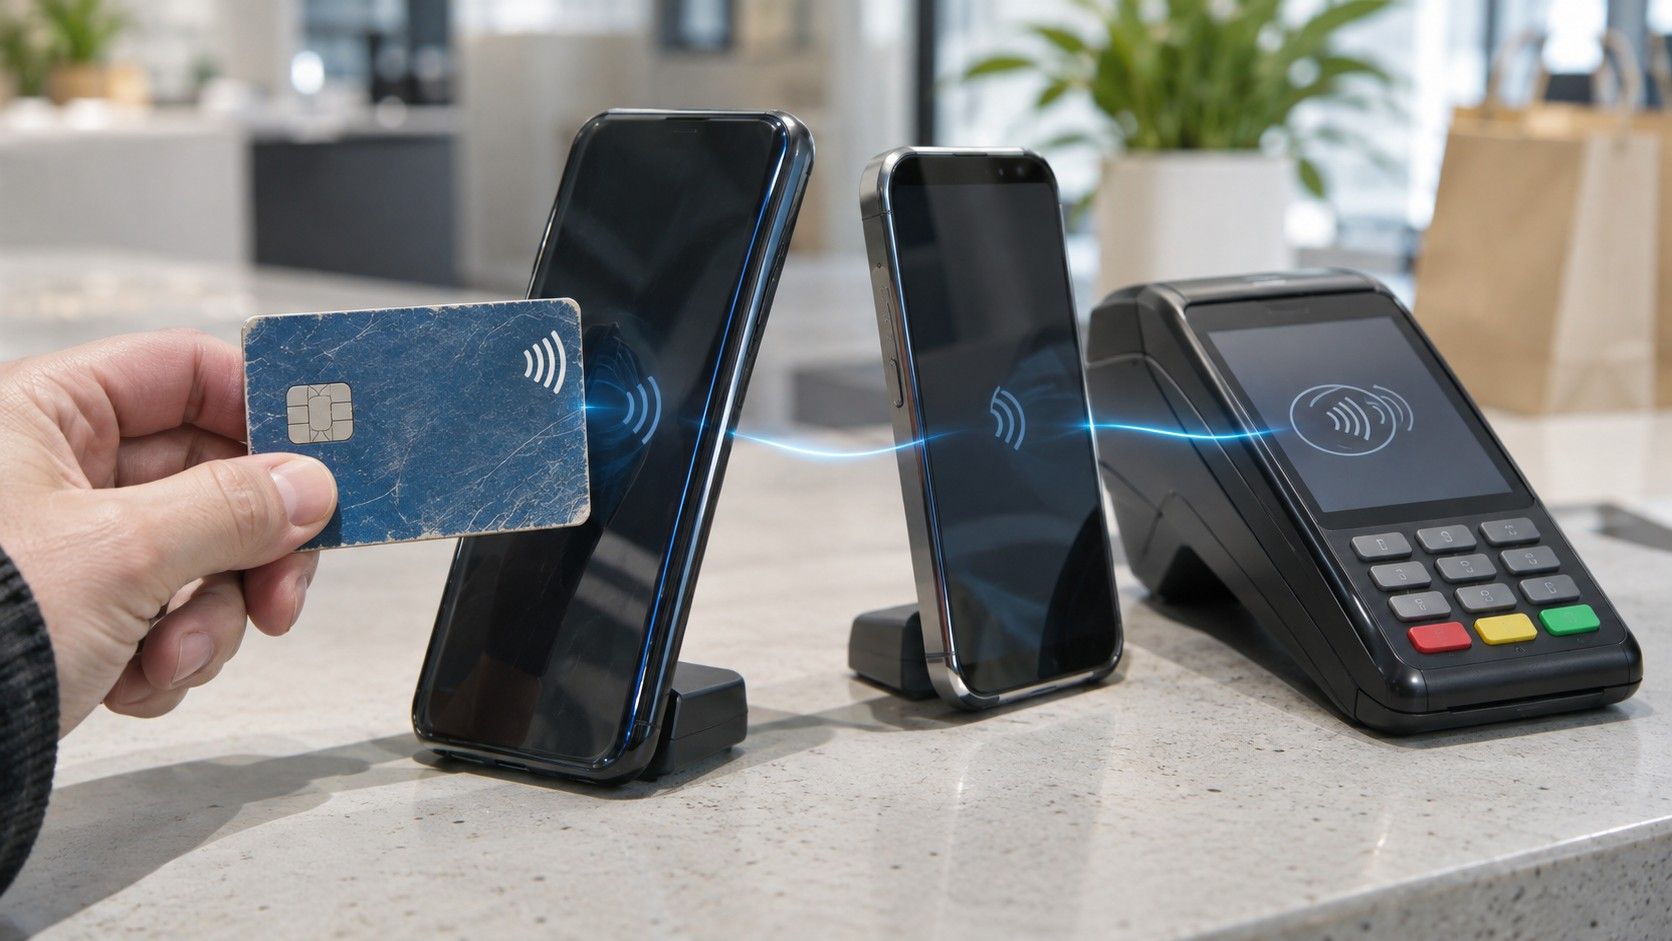
V kontrolovanom teste použili dva bežné telefóny s NFC. Jeden komunikoval so starou kartou, druhý s platobným terminálom a medzi telefónmi prebiehal prenos správ. Počas neho zmenili dátum, ktorý čítal terminál, na dátum v budúcnosti. Karta pritom naďalej vytvárala pravý platobný kryptogram. Výskumníci neprelomili jej kľúče ani neprepísali údaje uložené na čipe – upravili iba informáciu prenášanú medzi kartou a terminálom. Podobnú odolnosť bezdrôtovej komunikácie, kryptografie a ochrany pred manipuláciou preveruje aj penetračné testovanie IoT a embedded zariadení.
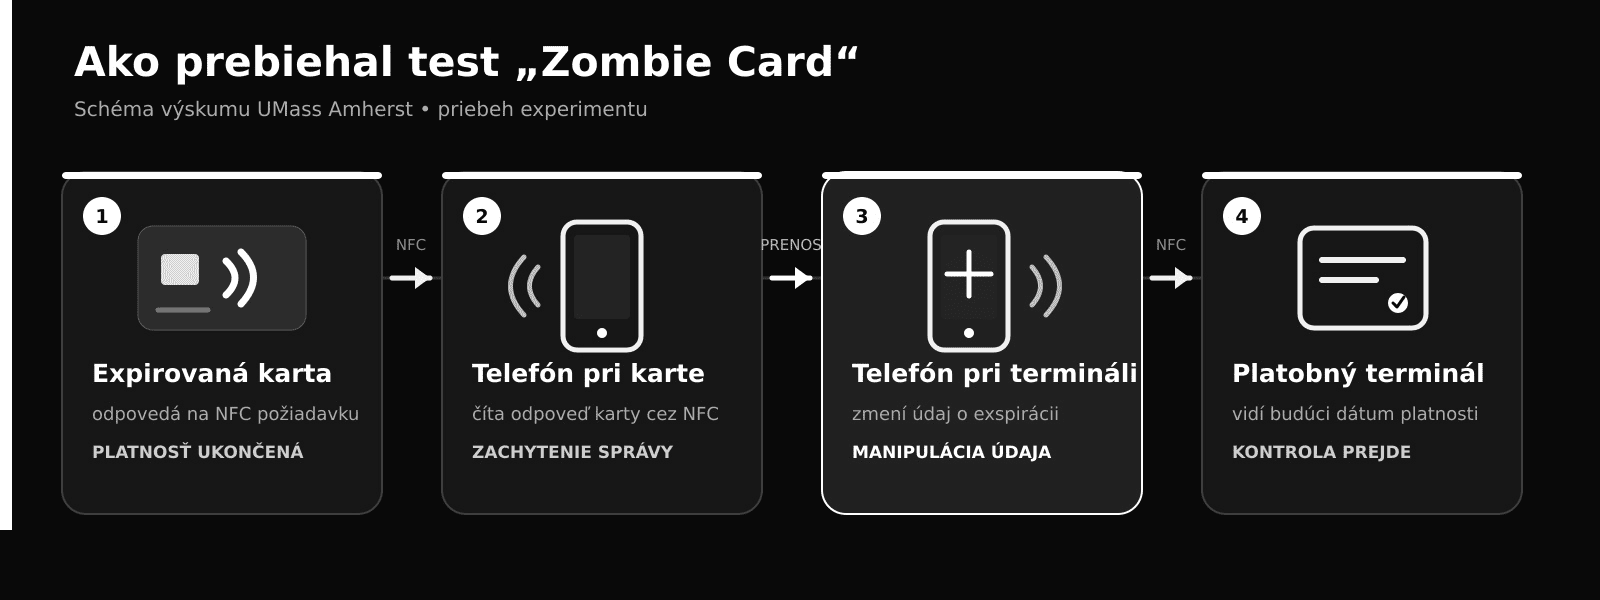
Autori zaznamenávali komunikáciu medzi kartou a terminálom a porovnávali výsledky bez úpravy a po nej. Testovali viacero platobných sietí, terminálov a karty piatich veľkých amerických bánk. Následne správanie overili na vlastných expirovaných kartách, ku ktorým už dostali náhradu, v laboratóriu na komerčných termináloch aj prostredníctvom malých nákupov u informovaných predajcov. Každú testovaciu platbu riadne uhradili.
Zombie Card ako lekcia o bezpečnosti systémov
Bezpečnosť NFC platieb a bezkontaktných kariet nemožno posudzovať podľa jednej izolovanej kontroly. Pri útoku Zombie Card vytvorila karta platný kryptogram a terminál spracoval údaje, ktoré dostal. Dátum platnosti, podľa ktorého sa rozhodoval, však v testovanom nastavení siete Visa nebol dostatočne chránený pred zmenou počas prenosu. Ak vydavateľ overil aktívny účet, ale nie stav konkrétnej starej karty, jednotlivé kontroly mohli samostatne prejsť a platba napriek tomu uspieť.
Kto teda rozhoduje o tom, či je karta stále platná? Terminál môže zachytiť expiráciu, banka však pri autorizácii potrebuje overiť aj stav konkrétnej karty, nielen účtu. Penetračné testovanie platobných systémov a simulované útoky na transakcie pomáhajú odhaliť slabé miesta vznikajúce medzi kartou, terminálom a bankou. Práve preto treba fungovanie jednotlivých kontrol preverovať v praxi a jasne určiť, ktorá časť systému nesie zodpovednosť za konečné rozhodnutie.
Ako sa starej karty skutočne zbaviť
Najbezpečnejším riešením je odovzdať plastovú kartu vydavateľovi na bezpečnú likvidáciu alebo využiť ním odporúčaný zber. Ak táto možnosť nie je k dispozícii, kartu prestrihnite priamo cez viditeľný čip tak, aby sa zlomil, a následne ju rozstrihnite na viacerých miestach. Rezy vedené cez okraje prerušia aj anténu bezkontaktnej platby, ktorá býva uložená po obvode karty.
Prestrihnite aj magnetický prúžok a oddeľte od seba časti s vytlačeným číslom karty, dátumom platnosti a bezpečnostným kódom. Vyhoďte ich tak, aby neostali pohromade v jednom koši. Používajte iba skartovačku určenú na plastové karty. Samotné odstrihnutie rohu, poškriabanie čísla alebo prejdenie magnetom nemožno považovať za spoľahlivé zničenie čipu.
Aj po výmene karty sledujte pohyby na účte a neznámu platbu okamžite reklamujte v banke. Stará karta je s istotou mimo hry až vtedy, keď ju bezpečne zničíte. Či ju banka spoľahlivo odmietne, je po útoku Zombie Card aj otázkou dôvery v celý platobný systém. Osud fyzickej karty však máme doslova vo vlastných rukách.
Viete, či bezpečnostné kontroly vo vašich systémoch fungujú aj pri skutočnom útoku?
Penetračné testovanie odhalí slabé miesta medzi jednotlivými technológiami, procesmi a bezpečnostnými mechanizmami skôr, než ich dokáže zneužiť útočník.
Ďalšie zaujímavé články
Všetky články

Prihláste sa k odberu nášho newslettera a získajte všetky dôležité novinky v oblasti kybernetickej bezpečnosti a etického hackovania.
© 2026 citadelo AG. Všetky práva vyhradené.


