
28 október 2026 / 13 minút čítania
Red teaming vs. penetračné testovanie: rozdiely a výhody
Aký je rozdiel medzi penetračným testovaním a red teamingom? Zistite, čo jednotlivé prístupy odhaľujú, aké sú ich výhody a kedy sa oplatí ich kombinovať na zvýšenie kybernetickej bezpečnosti firmy.
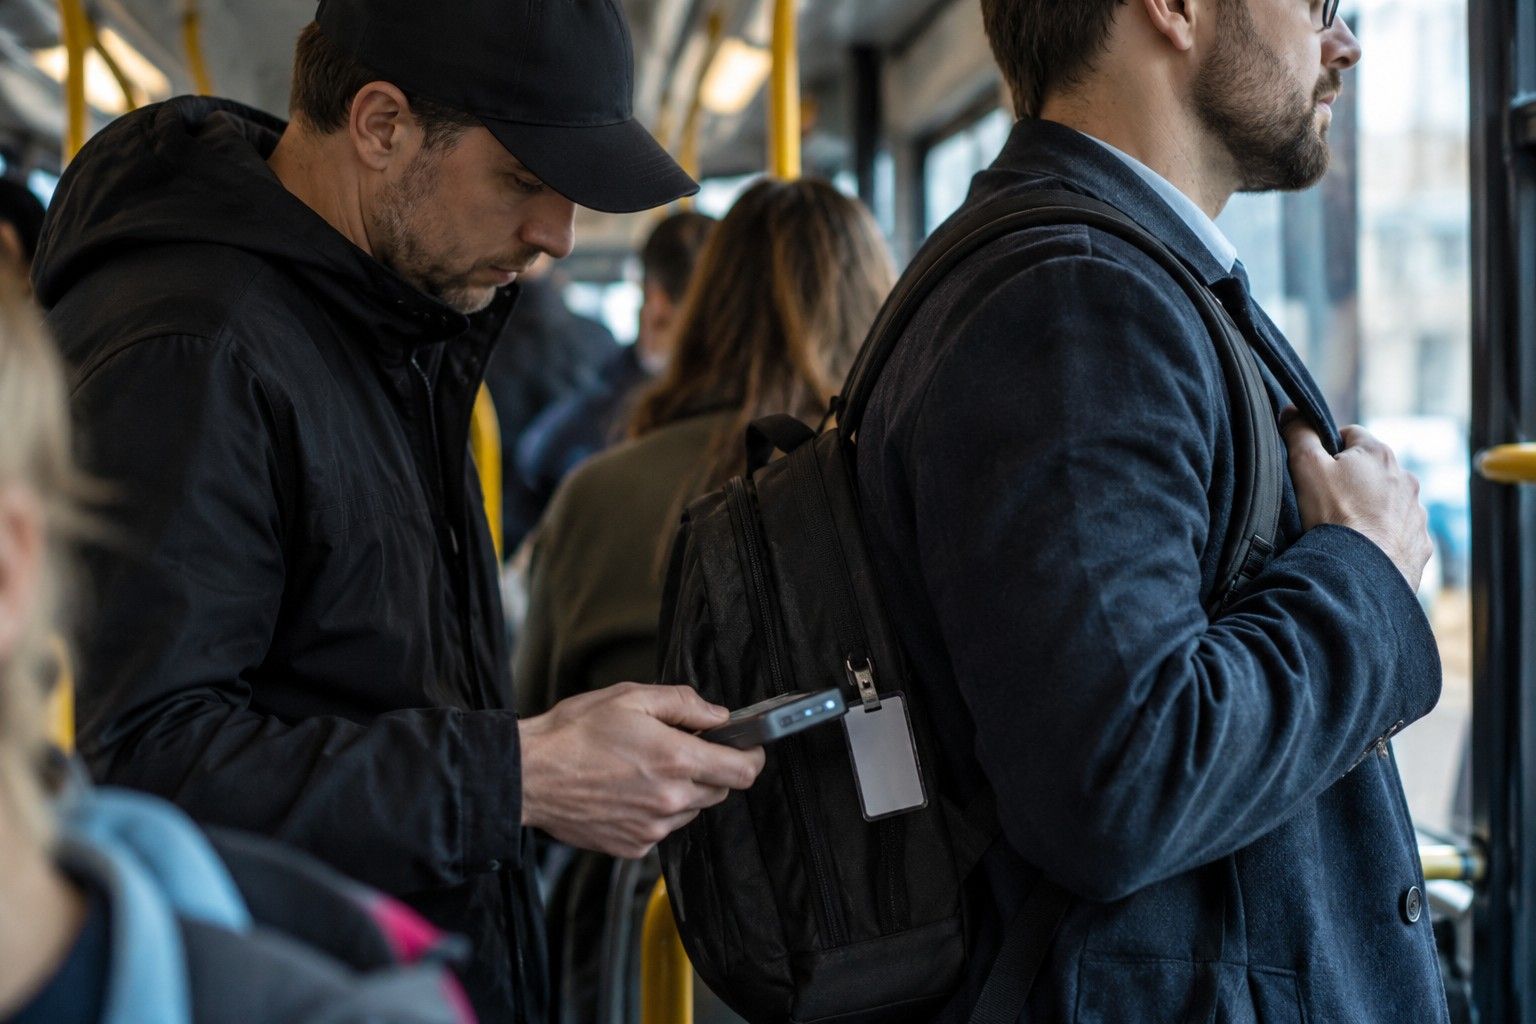
V preplnenom autobuse cestuje zamestnanec firmy XYZ a ani len netuší, že vedľa neho stojí človek, ktorý so špeciálnym zariadením odčíta jeho vstupnú kartu do práce. Všetko bez toho, aby ju muž pustil z ruky. Nasledujúce ráno niekto pomocou kópie prejde cez firemný turniket. Aj keď originálna karta už bola v ten deň použitá, vstupný systém nehlási žiadny problém. Možno ste sa práve zastavili a rozmýšľate, či ide o príbeh z trilógie Jasona Bournea. Áno aj nie. Techniky sú ako z filmu. Príbeh sa naozaj stal a protagonistami sú členovia nášho red tímu.
Spomínaná kartička nás dostala tam, kam bolo treba. V budovách so zdieľaným prístupovým systémom majú často vstupné čipy širšie oprávnenia, ako si firma uvedomuje. Má preto veľký zmysel kontrolovať prístupy do vlastných priestorov aj anomálie v záznamoch o vstupoch.
Po vstupe sme v kancelárskom prostredí nechali malý kvetináč položený na parapetnej doske. Zostal tam týždeň bez toho, aby sa niekto pýtal, komu patrí. Zamestnanci netušili, že v dvojitom dne kvetináča je počítač. Jeho pripojenie cez mobilný internet nám umožnilo testovať bezdrôtovú sieť aj po odchode tímu z budovy.
Po týždni virtuálneho pobytu v budove sme prestali byť nenápadní. Skenovali sme dostupné siete, útočili sme na interné Wi-Fi. Cez guest prístupy sme prehľadávali viaceré sieťové segmenty. Robili sme presne to, čo by malo pri dobre nastavenej bezpečnosti rozozvučať všetky alarmy. Žiadna pozorovateľná reakcia však neprišla. Firma pritom mala bezpečnostné nástroje, no náš test ukázal, že nefungovali tak, ako mali.
Penetračné testovanie vs. red teaming: hlavné rozdiely
Opísaný príbeh je naším vlastným príkladom skúsenosti z red teamingu, jednej z účinných praktík používaných pri testovaní bezpečnosti organizácií. Aj keď sa red teaming a penetračné testovanie často zamieňajú, každý prístup preveruje bezpečnosť odlišným spôsobom. Pentest hľadá zneužiteľné slabiny konkrétneho systému; red teaming sleduje cestu útočníka k dôležitému cieľu aj reakciu organizácie.
Kým penetračné testovanie ide do šírky a napríklad testovanú aplikáciu preverí podľa dohodnutého zadania zo všetkých strán, red teaming smeruje do hĺbky k jasne stanovenému cieľu, pričom spravidla testuje aj reakciu obrany. Rozdiel medzi oboma prístupmi je v zadaní, ale najmä vo výsledku, ktorý firma potrebuje. V tomto článku porovnávame ich výhody a pomôžeme vám vybrať správnu možnosť.
Penetračné testovanie: od zraniteľnosti k overenej oprave
Penetračné testovanie, skrátene pentesting, preveruje dohodnutú aplikáciu, systém alebo časť infraštruktúry. Testeri zisťujú, ktoré slabiny možno reálne zneužiť, aký majú dopad a ako ich odstrániť. Pri zákazníckom portáli môže ísť napríklad o overenie, či sa bežný používateľ dostane k cudzej faktúre alebo k funkcii administrátora. Pri internej sieti sa hľadajú neaktualizované služby či exponované zariadenia.
Vývojári a administrátori dostanú overené nálezy, ich dopady a odporúčania na nápravu. Podľa rizika určia priority, vykonajú opravy a retestom preveria, či náprava zabrala. Silnou stránkou pentestu je systematické pokrytie dohodnutej oblasti. Môže byť technicky hlboký a môže spájať viaceré slabiny do jedného útoku.
Ak už firma absolvovala audit, pentest môže prakticky overiť vybrané kontroly. Rozdiel medzi oboma prístupmi vysvetľujeme v článku Bezpečnostný audit vs. penetračný test.
Potrebujete určiť, čo opraviť pred spustením alebo po zmene systému?
Red teaming: simulácia útoku a preverenie reakcie
Red teaming začína obchodne významným cieľom. Môže napríklad preveriť, či by sa útočník dostal k citlivým informáciám alebo narušil kritický proces. Tím v rámci dohodnutých pravidiel hľadá realistickú cestu k cieľu cez technológie, ľudí a procesy. Podľa scenára môže, rovnako ako v úvode článku, preverovať aj bezpečnosť fyzických priestorov. Sociálne inžinierstvo patrí medzi dlhodobo využívané techniky red teamingu a najmä phishing je obľúbeným spôsobom, ako otestovať ostražitosť zamestnancov.
Po cvičení firma dostane zdokumentovanú útokovú cestu a vyhodnotenie ochrany, detekcie a reakcie. Pri zapojení obranného tímu možno sledovať, kedy aktivitu zachytil, komu ju eskaloval a ako ju obmedzil. Zistenia ukážu, ktoré postupy a opatrenia treba zmeniť. Následné cvičenie môže overiť účinnosť zmien. Príbeh s kartou a zariadením v kvetináči napríklad odhalil aj otázku kontroly fyzických priestorov, ktorá môže byť úplne mimo oblasti IT.
Čo red teaming nepokrýva
Red teaming nemusí podrobne preveriť každú aplikáciu, ktorú cestou k cieľu obíde. Ak potrebujete dôkladné pokrytie zákazníckeho portálu, treba mu venovať samostatný pentest. Obe služby pritom majú vopred dohodnutý rozsah, povolené aktivity a pravidlá ochrany prevádzky. Viac informácií nájdete aj v prehľade služieb red teamingu Citadelo.
Jednoduché porovnanie penetračného testovania a red teamingu
Ktorý test dáva zmysel vašej firme?
Pre CISO a vedenie firmy je podstatné, aké rozhodnutie má test umožniť. Ak potrebujete schváliť spustenie aplikácie a určiť priority opráv alebo chcete zistiť, či ochrana kritického procesu funguje aj pri súvislom útoku, potrebujete rozdielny prístup.
Pentest je vhodný, keď sa mení aplikácia, prístupové práva alebo infraštruktúra a potrebujete konkrétne zistenia na opravu. Dáva zmysel aj pri cloudových zmenách. Ak však chcete vedieť, či obranný tím rozpozná a zvládne incident naprieč firmou, samotný pentest na túto otázku neodpovie v dostatočnej miere.
Red teaming je vhodný, keď chcete preveriť ochranu dôležitého aktíva alebo procesu proti ucelenému útoku. Osobitnú hodnotu má tam, kde už existujú nástroje, postupy a ľudia na reakciu, no vedenie nevie, či spolu fungujú. Ak potrebujete najprv odstrániť neznáme slabiny konkrétnej aplikácie, cielený pentest poskytne presnejší podklad na opravy.
Chcete vedieť, či váš tím útok včas rozpozná a zvládne?
Porovnanie pre CISO
Ako kombinovať pentest a red teaming?
Veľkosť organizácie sama osebe voľbu neurčuje. Rozhodujú hodnota chráneného procesu, stav ochrany a schopnosť premeniť výsledky na zmenu. Pentest môže predchádzať širšiemu cvičeniu, red teaming zase môže ukázať systém, ktorý si zaslúži detailnejší pentest. Pre vedenie je dôležité určiť vlastníka nápravy a pri testovaní reakcie sledovať aj čas odhalenia, eskalácie a zásahu.
Neviete, či vaša firma potrebuje penetračné testovanie alebo red teaming?
Každá organizácia čelí iným bezpečnostným rizikám. Počas bezplatnej 15-minútovej konzultácie s našimi odborníkmi vám pomôžeme určiť, ktorý typ testovania najlepšie zodpovedá vašim potrebám a ako preveriť odolnosť vašich systémov voči reálnym kybernetickým útokom.
Ďalšie zaujímavé články
Všetky články

Prihláste sa k odberu nášho newslettera a získajte všetky dôležité novinky v oblasti kybernetickej bezpečnosti a etického hackovania.
© 2026 citadelo AG. Všetky práva vyhradené.


